

Nylig, i begynnelsen av sommeren, kom det massevis av oppfordringer om å oppdatere Exim til versjon 4.92 på grunn av sårbarheten CVE-2019-10149 (). Og nylig ble det kjent at skadelig programvare Sustes har bestemt seg for å utnytte denne sårbarheten.
Nå kan alle som har oppdatert, igjen «glede» seg: 21. juli 2019 oppdaget forsker Zerons en kritisk sårbarhet i Exim Mail Transfer agent (MTA) ved bruk av TLS for versjoner fra 4.80 til 4.92.1 inkludert, som muliggjør fjernkjøring av kode med privilegerte rettigheter. ().
The vulnerability
Sårbarheten er til stede ved bruk av både GnuTLS- og OpenSSL-biblioteker når en sikker TLS-tilkobling etableres.
Ifølge utvikleren Heiko Schlittermann bruker konfigurasjonsfilen i Exim som standard ikke TLS, men mange distribusjoner lager nødvendige sertifikater under installasjonen og inkluderer en sikker tilkobling. Også nyere versjoner av Exim setter alternativet tls_advertise_hosts=* og genererer nødvendige sertifikater.
avhenger av konfigurasjonen. De fleste distribusjoner aktiverer det som standard, men Exim trenger et sertifikat + nøkkel for å fungere som en TLS-server. Sannsynligvis lager distribusjoner et sertifikat under oppsettet. Nyere Exim-versjoner har alternativet tls_advertise_hosts som standard satt til «*» og oppretter et selvsignert sertifikat, hvis ingen er oppgitt.
Selve sårbarheten ligger i feil håndtering av SNI (Server Name Indication, en teknologi som ble innført i 2003 i RFC 3546 for å be om riktig sertifikat for domenenavnet fra klienten, ) under TLS-håndtrykket. Angriperen trenger bare å sende SNI som ender med en bakoverstrek («») og en null-tegn (» «).
Forskere fra Qualys oppdaget en feil i funksjonen string_printing(tls_in.sni), som ligger i feilaktig escaping av «». Som et resultat skrives bakoverstreken ut i uescaped form i overskriftsfilen print spool. Deretter leses denne filen med privilegerte rettigheter av funksjonen spool_read_header(), noe som fører til et heap overflow.
Det er verdt å merke seg at utviklerne av Exim foreløpig har laget en PoC for sårbarheten med utsendelse av kommandoer på en fjern sårbar server, men den er fremdeles ikke offentlig tilgjengelig. På grunn av enkelheten i utnyttelsen av feilen er det bare et spørsmål om tid, og det ganske kort.
En mer detaljert undersøkelse fra Qualys kan leses .
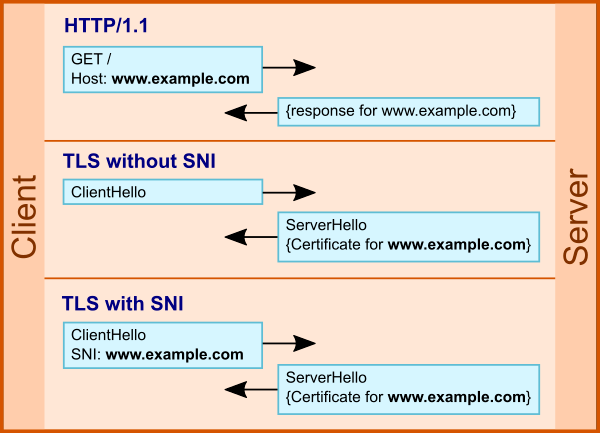
Bruk av SNI i TLS
Antall potensielt sårbare offentlige servere
Ifølge statistikk fra en stor hostingleverandør E-Soft Inc per 1. september, på leide servere brukes versjon 4.92 på mer enn 70% av vertene.
Version
Antall servere
Prosent
4.92.1
6471
1.28%
4.92
376436
74.22%
4.91
58179
11.47%
4.9
5732
1.13%
4.89
10700
2.11%
4.87
14177
2.80%
4.84
9937
1.96%
Andre versjoner
25568
5.04%
Statistikk fra E-Soft Inc
Hvis du søker i søkemotoren , av de 5,250,000 serverne i databasen:
- omtrent 3,500,000 bruker Exim 4.92 (omtrent 1,380,000 med SSL/TLS);
- over 74,000 bruker 4.92.1 (omtrent 25,000 med SSL/TLS).
Dermed er det anslagsvis 1.5 millioner.
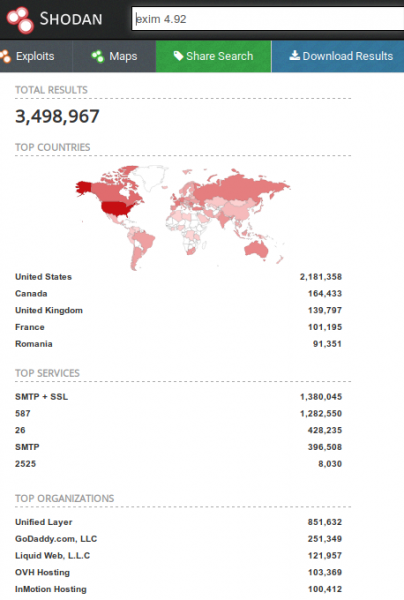
Søk etter Exim-servere i Shodan
Beskyttelse
- Den enkleste, men ikke anbefalte løsningen — ikke bruk TLS, hvilket vil føre til at e-postmeldinger sendes i klar tekst.
- Det mest foretrukne for å unngå utnyttelse av sårbarheten vil være å oppdatere til versjon .
- Hvis oppdatering eller installasjon av en patch-versjon ikke er mulig, kan du angi ACL i Exim-konfigurasjonen for alternativet acl_smtp_mail med følgende regler:
# to be prepended to your mail acl (the ACL referenced
# by the acl_smtp_mail main config option)
deny    condition = ${if eq{}{${substr{-1}{1}{$tls_in_sni}}}}
deny    condition = ${if eq{}{${substr{-1}{1}{$tls_in_peerdn}}}}
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish