

Blant våre kunder er det selskaper som bruker Kaspersky-løsninger som bedriftsstandard og administrerer antivirusbeskyttelsen selv. Det kan virke som om de ikke har behov for en virtuell skrivebordsservice, hvor leverandøren overvåker antivirusbeskyttelsen. I dag viser jeg hvordan bestillerne kan administrere beskyttelsen selv uten at det går utover sikkerheten til de virtuelle skrivebordene.
I Vi har allerede snakket generelt om hvordan vi beskytter kundenes virtuelle skrivebord. Antivirus innen VDI-tjenesten bidrar til å styrke beskyttelsen av maskinene i skyen og kontrollere den selv.
I første del av artikkelen viser jeg hvordan vi administrerer løsningen i skyen, og sammenligner ytelsen til «sky»-Kaspersky med tradisjonell Endpoint Security. Den andre delen vil handle om mulighetene for selvstendig administrasjon.
Hvordan vi administrerer løsningen
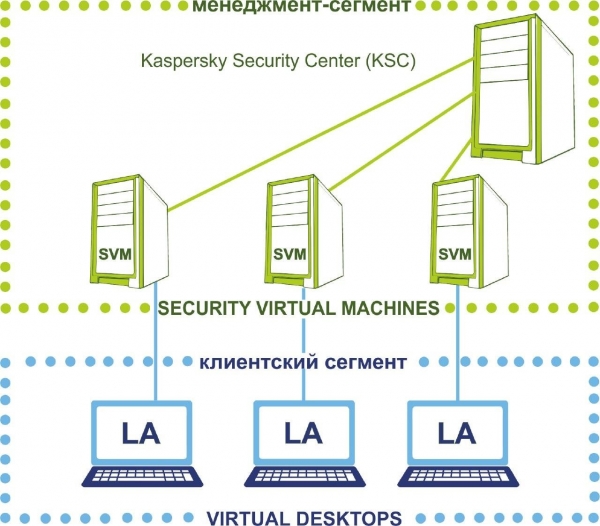
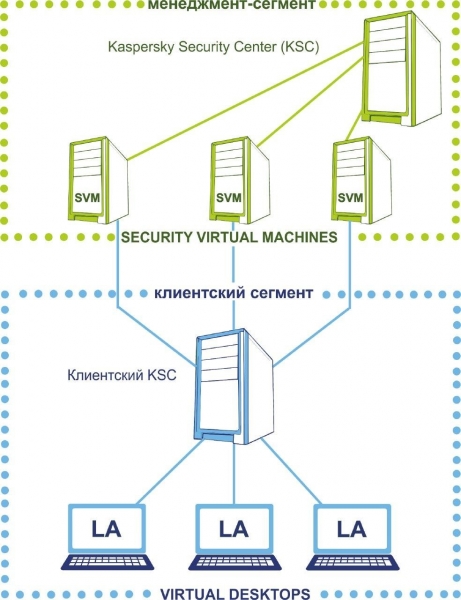
Slik ser arkitekturen til løsningen ut i vår sky. For antiviruset deler vi opp i to nettverkssegmenter:
- klientsegmentet, hvor de virtuelle arbeidsplassene til brukerne befinner seg,
- administrasjonssegmentet, hvor serverdelen av antiviruset er plassert.
Administrasjonssegmentet forblir under kontroll av våre ingeniører; kunden har ikke tilgang til denne delen. Administrasjonssegmentet inkluderer hovedadministrasjonsserveren KSC, som inneholder lisensfiler og nøkler for aktivering av klientarbeidsplasser.
Slik er løsningen sammensatt i terminologien til «Kaspersky Lab».
- På brukernes virtuelle skrivebord installeres lett agent (LA). Den utfører ikke filkontroller, men sender dem til SVM og venter på «dommen ovenfra». Som resultat bruker ikke ressursene på brukerens skrivebord på antivirusaktivitet, og de ansatte klager ikke på at «VDI er tregt».
- En egen sikkerhetsvirtuel maskin (Security Virtual Machine, SVM). Dette er en dedikert sikkerhetsenhet, som huser databaser for skadelig programvare. Under kontrolleringer legges lasten på SVM: gjennom den kommuniserer lett agent med serveren.
- Kaspersky Security Center (KSC) som administrerer beskyttelsesmaskinene. Dette er konsollen med innstillinger for oppgaver og policyer som vil bli anvendt på sluttbrukerutstyr.
Denne arbeidsordningen lover en besparelse på opptil 30% av maskinvarekapasiteten til brukerens maskin sammenlignet med antivirus på brukerens datamaskin. La oss se hva det betyr i praksis.
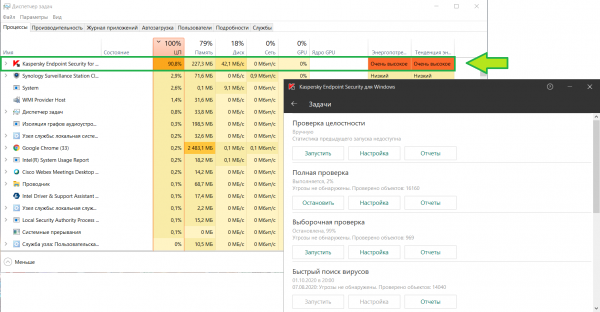
For sammenligning tok jeg min arbeidslaptop med installert Kaspersky Endpoint Security, startet en skanning og så på ressursforbruket:
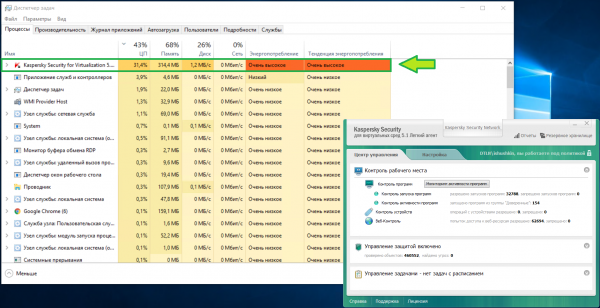
Og her er den samme situasjonen på en virtuell arbeidsflate med lignende spesifikasjoner i vår infrastruktur. Minneforbruket er omtrent likt, men CPU-belastningen er to ganger lavere:
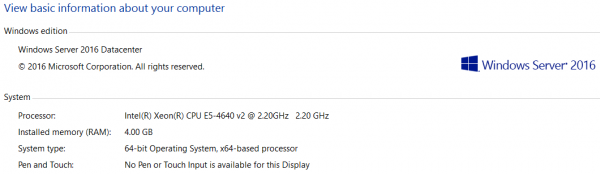
Selve KSC er også ganske ressurskrevende. Vi tildeler til det
nok til at administratoren kan jobbe komfortabelt. Se selv:
Hva som forblir under kundens kontroll
Så, vi har håndtert oppgavene på leverandørsiden, nå skal vi gi kunden kontroll over antivirusbeskyttelsen. For dette oppretter vi en underordnet KSC-server og plasserer den i kundeområdet:
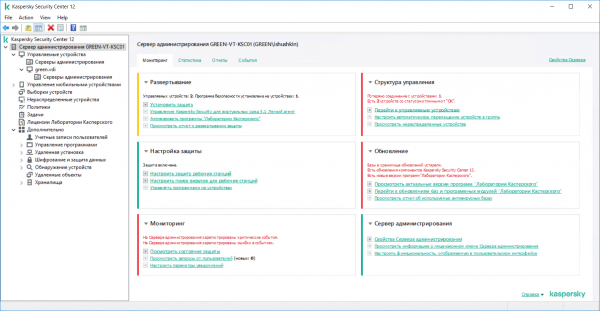
Vi logger inn på konsollen på klientenes KSC og ser hvilke innstillinger kunden får som standard.
Overvåkning. På den første fanen ser vi instrumentpanelet. Det er straks klart hvilke problemområder det er lurt å se nærmere på:
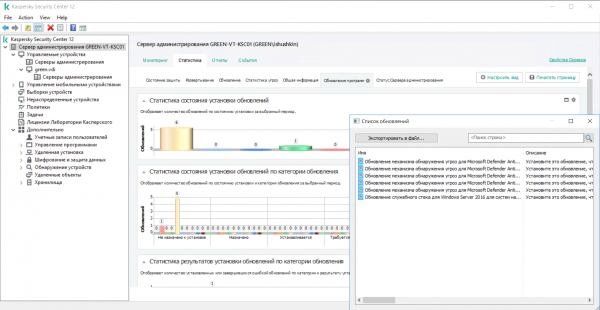
La oss gå videre til statistikken. Noen eksempler på hva som kan ses her.
Her vil administratoren umiddelbart se hvis oppdateringer ikke har blitt installert på noen maskiner
eller det har oppstått et annet problem relatert til programvaren på virtuelle arbeidsflater. Deres
oppdatering kan påvirke sikkerheten til hele den virtuelle maskinen:
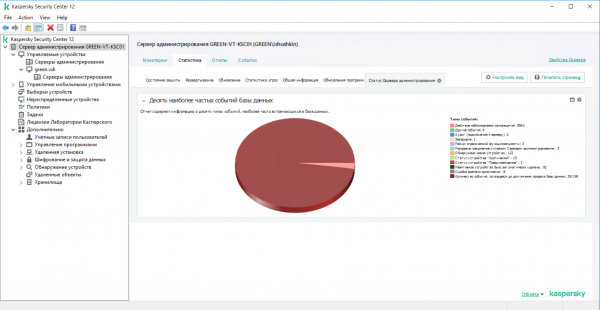
I denne fanen kan man analysere funnede trusler helt ned til den spesifikke trusselen som er oppdaget på de beskyttede enhetene:
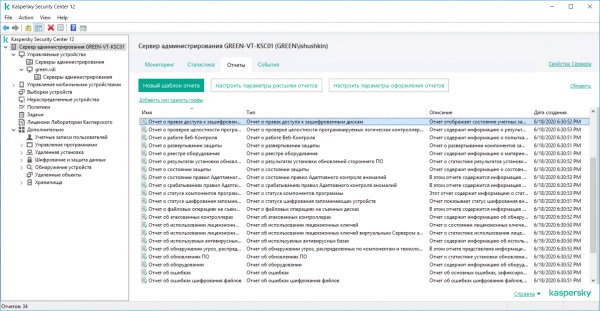
I den tredje fanen finnes alle mulige ferdiginnstilte rapporter. Kundene kan lage sine egne rapporter fra maler, velge hvilken informasjon som skal vises. Man kan også sette opp sending til e-post etter en tidsplan eller se rapporter lokalt fra administrasjonsserveren
(KSC).
Administrasjonsgrupper. Til høyre ser vi alle de administrerte enhetene: i vårt tilfelle – virtuelle arbeidsflater som administreres av KSC-serveren.
De kan grupperes for å lage felles oppgaver og gruppepolitikker for ulike avdelinger eller for alle brukere samtidig.
Når kunden har opprettet en virtuell maskin i det private skyet, blir den umiddelbart definert i nettverket, og Kaspersky sender den til ufordelte enheter:
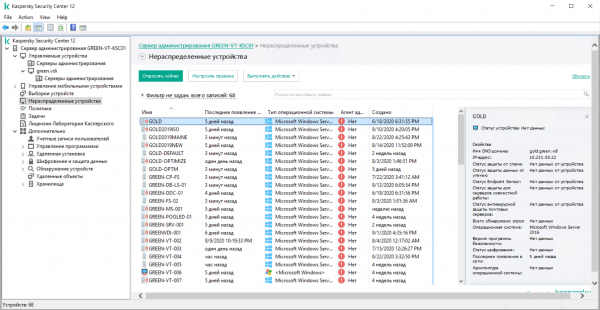
Grupperegler gjelder ikke for ufordelte enheter. For å unngå å måtte fordele virtuelle skrivebord manuelt i grupper, kan man bruke regler. Slik automatiserer vi flyttingen av enheter til grupper.
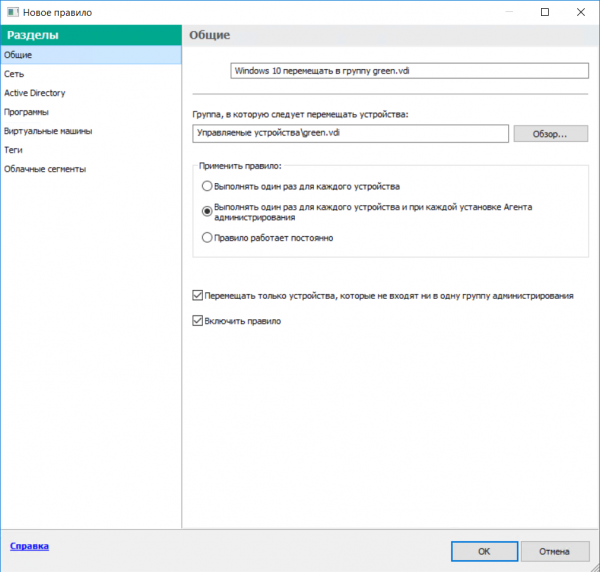
For eksempel vil virtuelle skrivebord med Windows 10, men uten installert administrasjonsagent, havne i gruppen VDI_1, mens de med Windows 10 og installert agent, vil havne i gruppen VDI_2. På samme måte kan enheter også automatisk distribueres basert på deres domene, plassering i forskjellige nettverk, og bestemte etiketter som kunden kan definere ut fra sine oppgaver og behov.
For å opprette en regel, starter vi bare en veiviser for distribusjon av enheter til grupper:
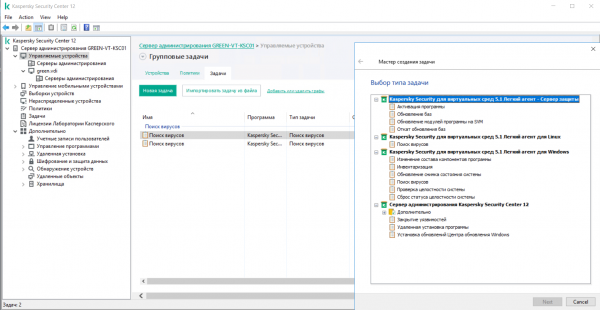
Gruppoppgaver. Med KSC-oppgaver automatiseres utførelsen av bestemte regler til bestemte tider eller når visse hendelser skjer, for eksempel: viruskontroller utføres utenom arbeidstid eller ved 'ledig' tid for den virtuelle maskinen, noe som igjen reduserer belastningen på VM. I denne seksjonen er det praktisk å planlegge viruskontroller på virtuelle skrivebord i gruppen, samt oppdatere virusdatabaser.
Her er en fullstendig liste over tilgjengelige oppgaver:
Grupperegler. Fra den underordnede KSC kan kunden selv distribuere beskyttelse på nye virtuelle skrivebord, oppdatere signaturer, konfigurere unntak
for filer og nettverk, lage rapporter, samt administrere alle typer kontroller av maskinene sine. Inkludert - begrense tilgang til bestemte filer, nettsteder eller verter.
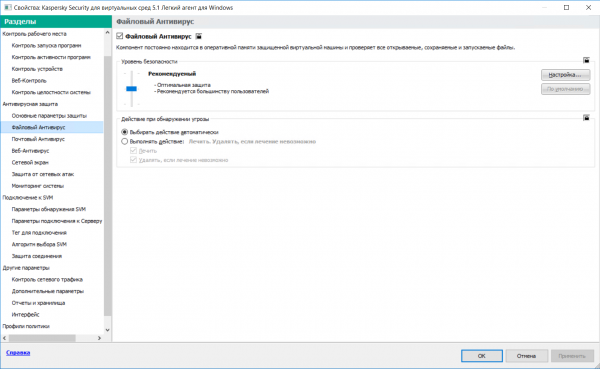
Regler og retningslinjer fra hovedserveren kan aktiveres igjen hvis noe ikke går som planlagt. I det verste tilfellet, ved feilkonfigurasjon, mister lette agenter kontakten med SVM og etterlater de virtuelle skrivebordene ubeskyttet. Våre ingeniører vil umiddelbart motta varsler om dette og kan aktivere arv av regler fra hovedserveren KSC.
Dette er de viktigste innstillingene jeg ønsket å diskutere i dag.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish