

Hello everyone. With the course about to start we have prepared a translation of an interesting article for you.
Today's guide will introduce you to the basics for getting started with the aircrack-ng. Of course, it's impossible to provide all the necessary information and cover every scenario. So be prepared to do your homework and conduct research on your own. There are og i many additional tutorials and other useful information available.
Although it doesn't cover every step from start to finish, the guide provides more details on working with aircrack-ng.
Hardware setup, installing Aircrack-ng
The first step to ensure proper operation aircrack-ng in your Linux system is patching and installing the appropriate driver for your network card. Many cards work with several drivers, some of which provide the necessary functionality for using aircrack-ng, while others do not.
I think it's needless to say that you need a network card that's compatible with the package aircrack-ng. That is, hardware that is fully compatible and can perform packet injection. With a compatible network card, you can hack a wireless access point in less than an hour.
To determine what category your card falls into, check the . Read the , if you’re unsure how to read the table. However, this will not prevent you from reading the guide, which will help you learn something new and verify the characteristics of your card.
To get started, you need to know what chipset your network card uses and what driver you need for it. You need to determine this using information from the above paragraph. In the section, you will find out which drivers you need.
Installing aircrack-ng
You can get the latest version of aircrack-ng by , or you can use a distribution for penetration testing, such as Kali Linux or Pentoo, where the latest version is included. aircrack-ng.
To install aircrack-ng, refer to the .
Basics of IEEE 802.11
Bra, nå som alt er klart, er det på tide å ta en pause før vi begynner å handle og lære noe om hvordan trådløse nettverk fungerer.
Den neste delen er viktig å forstå for å kunne håndtere hvis noe ikke fungerer som forventet. Å forstå hvordan alt dette fungerer vil hjelpe deg med å finne problemet, eller i det minste beskrive det korrekt slik at noen andre kan hjelpe deg. Dette er litt komplisert, og du vil kanskje hoppe over denne delen. Men for å hacke trådløse nettverk trenger du litt kunnskap, så hacking er litt mer enn bare å skrive inn en kommando og la aircrack gjøre alt for deg.
Hvordan finne et trådløst nettverk
Denne delen er en kort innføring i styrte nettverk som arbeider med tilgangspunkter (Access Point, AP). Hver tilgangspunkt sender omtrent 10 såkalte beacon-rammer per sekund. Disse pakkene inneholder følgende informasjon:
- Nettverksnavn (ESSID);
- Om kryptering brukes (og hvilken kryptering som brukes, men merk at denne informasjonen kanskje ikke er sannferdig, bare fordi tilgangspunktet rapporterer det);
- Hvilke datahastigheter som støttes (i MBit);
- Hvilket kanal nettverket ligger på.
Det er akkurat denne informasjonen som vises i verktøyet som spesifikt kobles til dette nettverket. Den vises når du lar kortet skanne nettverk med iwlist <interface> scan
Hver tilgangspunkt har en unik MAC-adresse (48 biter, 6 par heksadesimale tall). Den ser omtrent slik ut: 00:01:23:4A:BC:DE. Hvert nettverksenhet har en slik adresse, og nettverksenheter kommuniserer med hverandre via disse. Så det er noe som ligner på et unikt navn. MAC-adresser er unike, og det finnes ikke to enheter med samme MAC-adresse.
Tilkobling til nettverket
Det finnes flere alternativer for å koble seg til et trådløst nettverk. I de fleste tilfeller brukes åpen systemautentisering. (Valgfritt: hvis du vil lære mer om autentisering, .)
Åpen systemautentisering:
- Ber om autentisering fra tilgangspunktet;
- Tilgangspunktet svarer: OK, du er autentisert.
- Ber om tilknytning til tilgangspunktet;
- Tilgangspunktet svarer: OK, du er tilkoblet.
Dette er den enkleste situasjonen, men problemer oppstår når du ikke har tilgangsrettigheter, fordi:
- WPA/WPA2 brukes, og du trenger APOL-autentisering. Tilgangspunktet vil svare med avvisning på det andre trinnet.
- Tilgangspunktet har en liste over tillatte klienter (MAC-adresser) og vil ikke la noen andre koble til. Dette kalles MAC-filtrering.
- Tilgangspunktet bruker Shared Key Autentisering, noe som betyr at du må oppgi riktig WEP-nøkkel for å kunne koble til. (Se avsnittet for mer informasjon om dette)
Enkel sniffing og hacking
Oppdagelse av nettverk
Det første du må gjøre er å finne et potensielt mål. I aircrack-ng-pakken er det , men du kan også bruke andre programmer som for eksempel .
Før du leter etter nettverk, må du sette nettverkskortet ditt i det såkalte «monitormodus». Monitormodus er en spesiell modus som lar datamaskinen din lytte til datapakker. Denne modusen lar deg også injisere pakker. Om injiseringer vil vi snakke senere.
For å sette nettverkskortet i monitormodus, bruk :
airmon-ng start wlan0Slik vil du opprette et nytt grensesnitt og legge til «mon». Så, wlan0 vil bli wlan0mon. For å kontrollere om nettverkskortet faktisk er i monitormodus, kjør iwconfig og sjekk det selv.
Deretter, kjør for å søke etter nettverk:
airodump-ng wlan0monHvis airodump-ng kan ikke koble til WLAN-enheten, vil du se noe slikt:
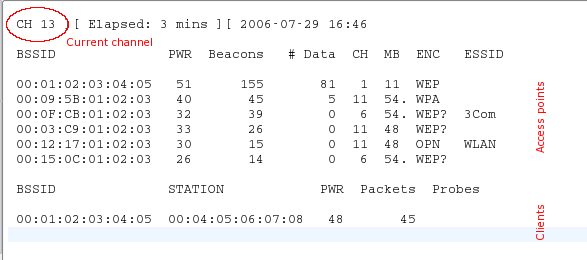
hopper fra kanal til kanal og viser alle tilgangspunktene som den mottar beacon-signal fra. Kanaler fra 1 til 14 brukes for standardene 802.11 b og g (i USA er det kun tillatt å bruke fra 1 til 11; i Europa fra 1 til 13 med noen unntak; i Japan fra 1 til 14). 802.11a opererer i 5 GHz-båndet, og tilgjengeligheten varierer mer i forskjellige land enn i 2,4 GHz-båndet. Generelt begynner kjente kanaler med 36 (32 i noen land) til 64 (68 i noen land) og fra 96 til 165. På Wikipedia kan du finne mer detaljert informasjon om tilgjengeligheten til kanalene. I Linux håndterer ; men det må konfigureres riktig.
Den nåværende kanalen vises i øverste venstre hjørne.
Etter en stund vil tilgangspunktene vises, og (forhåpentligvis) noen tilknyttede klienter.
Den øverste blokken viser oppdagede tilgangspunkter:
bssid
MAC-adressen til tilgangspunktet
pwr
signalstyrke når kanalen er valgt
pwr
signalstyrke. noen drivere rapporterer ikke dette.
beacons
antall mottatte beacons. Hvis du ikke har en signalstyrke, kan du måle det i beacons: jo flere beacons, jo bedre signal.
data
antall mottatte datarammer
ch
kanalen som tilgangspunktet kjører på
mb
hastighet eller modus for tilgangspunktet. 11 er ren 802.11b, 54 er ren 802.11g. verdier mellom disse to er en blanding.
enc
kryptering: opn: ingen kryptering, wep: wep-kryptering, wpa: wpa eller wpa2, wep?: wep eller wpa (uklar foreløpig)
essid
nettverksnavn, noen ganger skjult
Den nederste blokken viser oppdagede klienter:
bssid
MAC-adressen som klienten er assosiert med dette tilgangspunktet
station
MAC-adressen til selve klienten
pwr
signalstyrke. noen drivere rapporterer ikke dette.
packets
antall mottatte datarammer
probes
nettverksnavn (essid) som denne klienten allerede har forsøkt
Nå må du overvåke det målrettede nettverket. Det må være koblet til minst én klient, siden hacking av nettverk uten klienter er et mer komplisert tema (se seksjonen ). Det bør bruke WEP-kryptering og ha et godt signal. Kanskje kan du flytte antennen for å forbedre signalmottaket. Noen ganger kan få centimeter være avgjørende for signalstyrken.
I eksempelet ovenfor er det et nettverk 00:01:02:03:04:05. Det viste seg å være det eneste mulige målet, siden det bare er koblet til én klient. Og det har også et godt signal, så det er et passende mål for praksis.
Sniffing av Initialiseringsvektorer
På grunn av hopp mellom kanaler vil du ikke fange alle pakker fra det målrettede nettverket. Derfor ønsker vi å lytte på bare én kanal og i tillegg lagre all data på disk, slik at vi senere kan bruke dem til hacking:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Med parameteren -c velger du kanalen, og parameteren etter -w er prefikset for nettverksdumpene som er lagret på disk. Flagget --bssid sammen med MAC-adressen til tilgangspunktet begrenser pakkeinnsamlingen til ett tilgangspunkt. Flagget --bssid er bare tilgjengelig i nyere versjoner airodump-ng.
Før du kan bryte WEP, trenger du mellom 40.000 og 85.000 forskjellige initieringsvektorer (Initialization Vector, IV). Hver datapakke inneholder en initieringsvektor. Disse kan gjenbrukes, så antallet vektorer er vanligvis litt lavere enn antall overvåkede pakker.
Dermed må du vente på å overvåke mellom 40k og 85k datapakker (med IV). Hvis nettverket ikke er opptatt, vil dette ta mye tid. Du kan fremskynde denne prosessen ved å bruke en aktiv angrep (eller replay-angrep). Dette vil vi diskutere i neste del.
Bryting
Hvis du allerede har samlede initieringsvektorer lagret i en eller flere filer, kan du forsøke å bryte WEP-nøkkelen:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC-adressen etter flagget -b – dette er mål-BSSID, og dump-01.cap – dette er filen som inneholder de overvåkede pakkene. Du kan bruke flere filer, bare legg til alle navn i kommandoen eller bruk et jokertegn, for eksempel dump*.cap.
Mer informasjon om parametere , utdata og bruk kan du finne fra .
Antallet initieringsvektorer som kreves for å bryte nøkkelen er ikke begrenset. Dette skjer fordi noen vektorer er svakere og mister mer informasjon om nøkkelen enn andre. Vanligvis blandes disse initieringsvektorene med sterkere. Så hvis du er heldig, kan du bryte nøkkelen med så lite som 20.000 initieringsvektorer. Imidlertid er det ofte ikke nok, aircrack-ng kan ta lang tid (en uke eller mer i tilfelle høy feilmargin), og deretter fortelle deg at nøkkelen ikke kan brytes. Jo flere initieringsvektorer du har, desto raskere kan brytingen skje, og vanligvis tar det bare noen minutter eller til og med sekunder. Erfaring viser at 40.000 – 85.000 vektorer er tilstrekkelig for å bryte.
Det finnes mer avanserte tilgangspunkter som bruker spesielle algoritmer for å filtrere ut svake initieringsvektorer. Som resultat kan du ikke få mer enn N vektorer fra tilgangspunktet, eller du trenger millioner av vektorer (for eksempel 5-7 millioner) for å bryte nøkkelen. Du kan , hva du bør gjøre i slike tilfeller.
Aktive angrep
De fleste enheter støtter ikke injeksjoner, i det minste ikke uten patched drivere. Noen støtter bare visse angrep. Kontakt og se i kolonnen aireplay. Noen ganger gir ikke denne tabellen oppdatert informasjon, så hvis du ser ordet “NEI” ved siden av driveren din, ikke bli frustrert, men sjekk heller hjemmesiden til driveren, i driverens nyhetsbrev på . Hvis du har klart å gjenskape med en driver som ikke var oppført blant de støttede, ikke nøl med å foreslå endringer på siden med kompatibilitetstabellen og legge ved en lenke til en kort guide. (For dette må du be om en wiki-konto på IRC.)
Først må du sikre at pakkeinjeksjon faktisk fungerer med nettverkskortet og driveren din. Den enkleste måten å teste dette på er å utføre et testinjeksjonsangrep. Før du fortsetter, sørg for å ha gjennomført denne testen. Kortet ditt må være i stand til å injisere for at du skal kunne utføre de følgende trinnene.
Du trenger BSSID (MAC-adressen til tilgangspunktet) og ESSID (nettverksnavn) for tilgangspunktet, som ikke filtrerer etter MAC-adresser (for eksempel ditt eget), og som ligger innen rekkevidde.
Prøv å koble deg til tilgangspunktet med :
aireplay-ng --fakeauth 0 -e "ditt nettverks ESSID" -a 00:01:02:03:04:05 wlan0mon Verdien etter -a vil være BSSID for tilgangspunktet ditt.
Injeksjonen var vellykket hvis du ser noe som dette:
12:14:06  Sender autentiseringsforespørsel
12:14:06  Autentisering vellykket
12:14:06  Sender tilknytningsforespørsel
12:14:07  Tilknytning vellykket :-)
Hvis ikke:
- Dobbeltsjekk at ESSID og BSSID er korrekte;
- Sørg for at MAC-adressfilteringen på tilgangspunktet ditt er deaktivert;
- Prøv det samme på et annet tilgangspunkt;
- Sørg for at driveren din er riktig konfigurert og støttes;
- I stedet for «0» kan du prøve «6000 -o 1 -q 10».
ARP-replay
Nå som vi vet at pakkeinjeksjon fungerer, kan vi gjøre noe som betydelig vil akselerere fangst av initieringsvektorer: injeksjonsangrep .
Grunnleggende idé
For simplicity, ARP works by sending a broadcast request to an IP address, and the device with that IP address sends back a response. Since WEP does not protect against replay attacks, you can sniff a packet and send it over and over again while it's valid. Thus, you only need to intercept and replay the ARP request sent to the access point to generate traffic (and obtain initialization vectors).
Lazy method
First, open the window with airodump-ng, which sniffs the traffic (see above). Aireplay-ng og airodump-ng can work simultaneously. Wait for a client to appear on the target network and start the attack:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b points to the target BSSID, -h to the MAC address of the connected client.
Now you need to wait for the ARP packet to be received. Usually, you have to wait a few minutes (or read further into the article).
If you're lucky, you will see something like this:
Saving ARP requests in replay_arp-0627-121526.cap
You must also start airodump to capture replies.
Read 2493 packets (got 1 ARP requests), sent 1305 packets...
If you need to stop the replay, you don't have to wait for the next ARP packet; you can simply use the previously intercepted packets with the parameter -r <filename>
When using ARP injections, you can use the PTW method to crack the WEP key. It significantly reduces the number of required packets, and thus the time needed to breach. You need to capture a full packet with airodump-ng, meaning not to use the option “--ivs” when executing the command. For aircrack-ng use “aircrack -z <file name>”
If the number of data packets received airodump-ng stops increasing, you may need to reduce the replay speed. Do this with the parameter -x <packets per second>.
Aggressive method
Most operating systems clear the ARP cache upon disconnecting. If you need to send the next packet after reconnecting (or simply use DHCP), they send an ARP request. As a side effect, you can sniff the ESSID and possibly the keystream during reconnection. This is convenient if your target's ESSID is hidden or it uses shared-key authentication.
La oss airodump-ng og aireplay-ng når de kjører. Åpne et nytt vindu og start :
Her -a – dette er BSSID for tilgangspunktet, -c MAC-adressen til den valgte klienten.
Vent et par sekunder, så vil ARP replay fungere.
De fleste klientene prøver å gjenskape forbindelsen automatisk. Men risikoen for at noen vil oppdage dette angrepet, eller i det minste legge merke til hva som skjer på WLAN, er høyere enn ved andre angrep.
Flere verktøy og informasjon om dem finner du .
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish