

Det er ingen hemmelighet at overvåkningen av blokkeringer av listen over forbudt informasjon i Russland overvåkes av det automatiserte systemet «Revisor». Hvordan dette fungerer, er godt beskrevet i denne , bilde fra samme kilde:
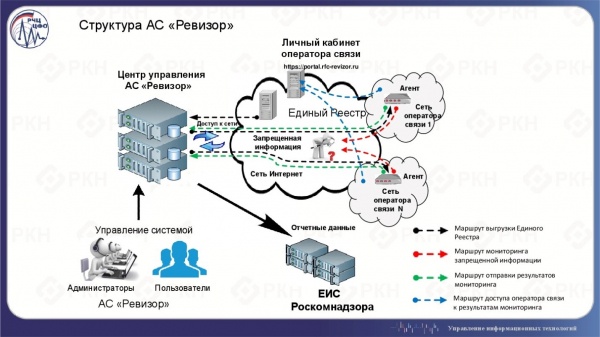
Direkte hos leverandøren installeres :
Modulen «Agent Revisor» er en strukturell del av det automatiserte systemet «Revisor» (AS «Revisor»). Dette systemet er beregnet på å overvåke teleoperatørenes overholdelse av kravene til tilgangsbegrensning i henhold til paragrafene 15.1-15.4 i den føderale loven av 27. juli 2006 nr. 149-FZ «Om informasjon, informasjonsteknologi og beskyttelse av informasjon».
Hovedmålet med opprettelsen av AS «Revisor» er å sikre overvåking av at teleoperatørene overholder kravene som er fastsatt i paragrafene 15.1-15.4 i den føderale loven av 27. juli 2006 nr. 149-FZ «Om informasjon, informasjonsteknologi og beskyttelse av informasjon» med hensyn til å avdekke tilfeller av tilgang til forbudt informasjon og innhente bekreftende materialer (data) om brudd på tilgangsbegrensningene til forbudt informasjon.
Gjennom at, hvis ikke alle, så mange leverandører har installert denne enheten hos seg, burde det ha dannet seg et stort nettverk av prøver-bøyer som ligner på og enda mer, men med lukket tilgang. Likevel, en bøye er jo en bøye for å sende signaler i alle retninger, men hva hvis vi fanger dem og ser hva vi har fanget og hvor mye?
Før vi teller, la oss se på hvorfor dette i det hele tatt kan være mulig.
Litt teori
Agentene sjekker tilgjengeligheten av ressurser, inkludert ved hjelp av HTTP(S) forespørselene, som dette for eksempel:
TCP, 14678  >  80, "[SYN] Seq=0"
TCP, 80  >  14678, "[SYN, ACK] Seq=0 Ack=1"
TCP, 14678  >  80, "[ACK] Seq=1 Ack=1"

HTTP, "GET /somepage HTTP/1.1"
TCP, 80  >  14678, "[ACK] Seq=1 Ack=71"
HTTP, "HTTP/1.1 302 Found"

TCP, 14678  >  80, "[FIN, ACK] Seq=71 Ack=479"
TCP, 80  >  14678, "[FIN, ACK] Seq=479 Ack=72"
TCP, 14678  >  80, "[ACK] Seq=72 Ack=480"
Forespørselen, i tillegg til nyttelasten, består også av en etableringsfase: utveksling SYN og SYN-ACK, og en avslutningsfase: FIN-ACK.
Registeret over forbudt informasjon inneholder flere typer blokkeringer. Det er åpenbart at hvis en ressurs blir blokkert etter IP-adresse eller domene, vil vi ikke se noen forespørsel. Dette er de mest destruktive blokkeringene, som fører til at alle ressurser på én IP-adresse eller all informasjon på domenet blir utilgjengelig. Det finnes også en type blokkering «etter URL». I dette tilfellet må filtreringssystemet analysere HTTP-headeren for å bestemme nøyaktig hva som skal blokkeres. Før dette, som nevnt tidligere, må det skje en tilkoblingsfase som man kan forsøke å spore, da sannsynligvis filteret vil overse den.
For dette må man velge et passende ledig domene med blokkeringstypen «etter URL» og HTTP for å lette arbeidet for filtreringssystemet. Det er ønskelig at domenet er lenge forlatt for å minimere tilstrømming av uønsket trafikk bortsett fra fra agenter. Denne oppgaven viste seg å være helt uproblematisk; det finnes mange ledige domener i registeret over forbudt informasjon og i alle mulige varianter. Derfor ble domenet kjøpt, og knyttet til IP-adressene på VPS med tcpdump og tellingen startet.
Revisjon av «Revisorene»
Jeg forventet å se periodiske bølger av forespørsel, noe som ville indikert et styrt tiltak etter min mening. Man kan ikke si at jeg ikke så dette i det hele tatt, men det var absolutt ingen klar oversikt:
Ikke overraskende, selv på et domene som ingen trenger og en aldri brukt IP vil det komme en stor mengde uønsket informasjon; slik er det moderne internett. Men heldigvis trengte jeg kun forespørslene til en spesifikk URL, så alle skannere og passordknekkerne ble raskt identifisert. Det var også ganske enkelt å forstå hvor flommen av ensartede forespørsel kom fra. Deretter laget jeg en oversikt over frekvensene av IP-adresser og gikk manuelt gjennom hele toppen for å skille de som hadde sluppet gjennom tidligere. I tillegg fjernet jeg alle kilder som hadde sendt ett eneste pakke; det var ikke mange av dem. Og dette ble resultatet:
En liten lyrisk avstickare. Lite mer än ett dygn senare skickade min hostingleverantör ett brev med ganska otydligt innehåll, typ att det på era resurser finns en resurs från den förbjudna listan från RKN, därför blockeras det. Först tänkte jag att de hade blockerat mitt konto, men så var det inte. Sedan trodde jag att de bara varnade mig om något jag redan visste. Men det visade sig att hosten aktiverade sin filter före min domän och i slutändan hamnade jag under dubbel filtrering: både från leverantörerna och från hosten. Filtren släppte bara slutet av förfrågningarna: FIN-ACK og RST och skar av all HTTP genom den förbjudna URL:en. Som framgår av diagrammet ovan, efter de första dygnen började jag få färre data, men jag fick ändå dem, vilket räckte för att räkna källorna till förfrågningarna.
Närmare bestämt. Jag tycker det är helt tydligt att det finns två toppar varje dag, den första mindre, efter midnatt i Moskva, den andra närmare klockan 6 på morgonen med en svans fram till klockan 12 på dagen. Topparna infaller inte exakt vid samma tid. Först ville jag särskilja IP-adresser som endast föll inom dessa perioder och varje enskild under alla perioder, baserat på antagandet att kontrollerna görs periodiskt av agenterna. Men efter noggrann granskning upptäckte jag snabbt att det finns perioder som faller in i andra intervall, med andra frekvenser, ner till en förfrågan varje timme. Sedan funderade jag på tidszonerna och att det kanske är problemet, sedan tänkte jag att systemet överhuvudtaget kanske inte är globalt synkroniserat. Dessutom spelar NAT säkert en roll, och samma agent kan göra förfrågningar från olika offentliga IP-adresser.
Eftersom mitt ursprungliga mål inte var noggrannhet, så räknade jag faktiskt alla adresser som fångades under en vecka och fick — 2791. Antalet TCP-sessioner som etablerades från en adress var i genomsnitt 4, med en median på 2. Topp-sessioner på adresser: 464, 231, 149, 83, 77. Maximum av 95% av urvalet — 8 sessioner per adress. Medianen är inte så hög, kom ihåg att diagrammet visar en tydlig daglig periodicitet, så man kunde förvänta sig något runt 4 till 8 under 7 dagar. Om man tar bort alla sessioner som bara förekommit en gång, så får man precis en median av 5. Men jag kunde inte utesluta dem på någon tydlig grund. Tvärtom visade urvalskontrollen att de var relaterade till förfrågningarna av den förbjudna resursen.
Adresse er adresse, men i det digitale rom er autonome systemer — AS — viktigere, og det er blitt flere. 1510, i gjennomsnitt 2 adresser per AS med en median på 1. Toppadressene på AS: 288, 77, 66, 39, 27. Maksimum fra 95% av utvalget — 4 adresser per AS. Her er medianen forventet — én Agent per leverandør. Toppene er også forventet — her finnes de store aktørene. I et stort nettverk må Agenter sannsynligvis stå i hver region hvor operatøren er til stede, og vi må ikke glemme NAT. Når vi ser på landene, vil maksimumene være: 1409 — RU, 42 — UA, 23 — CZ, 36 fra andre regioner, ikke RIPE NCC. Forespørslene fra Russland vekker oppmerksomhet. Dette kan sannsynligvis forklares med feil i geolokalisering eller feil fra registratorene når de fyller ut informasjon. Eller det faktum at et russisk selskap kan ha ikke-russiske røtter eller ha et utenlandsk representasjonskontor fordi det er enklere, noe som er naturlig når man har med den utenlandske organisasjonen RIPE NCC å gjøre. En viss del er uten tvil unødvendig, men det er vanskelig å skille det sikkert, da ressursen er blokkert, og fra andre dagene er det under dobbel blokkering, og de fleste øktene består kun av bytte av noen få styringspakker. La oss bli enige om at dette er en liten del.
Disse tallene kan allerede sammenlignes med antall leverandører i Russland. er det 6387 lisenser for «Tjenester for overføring av data, unntatt tale», men dette er en sterkt oppblåst vurdering, ikke alle disse lisensene gjelder nettopp for internettleverandører som trenger å plassere en Agent. I RIPE NCC-sonen er det et lignende antall AS registrert i Russland — 6230, hvorav ikke alle er leverandører. og fikk 3940 selskaper i 2017, og dette er trolig en oppblåst vurdering. Uansett har vi antallet synlige AS som er to og en halv gang lavere. Men her må man forstå at AS ikke er strengt lik en leverandør. Noen leverandører har ikke sitt eget AS, mens andre har mer enn ett. Hvis vi antar at Agenter fortsatt står hos alle, betyr det at noen filtrerer sterkere enn andre, slik at forespørslene deres er uadskillelige fra søppel hvis de overhodet når frem. Men for en grov vurdering er det ganske akseptabelt, selv om noe kan ha gått tapt på grunn av min uflaks.
Om DPI
Til tross for at hostingleverandøren min aktiverte filteret sitt fra den andre dagen, kan informasjonen fra den første dagen vise at blokkeringene fungerer effektivt. Bare 4 kilder klarte å bryte igjennom og har fullførte HTTP- og TCP-økter (som i eksempelet ovenfor). Ytterligere 460 kan sende GET, men økten avbrytes umiddelbart på RST. Vær oppmerksom på TTL:
TTL 50, TCP, 14678 > 80, "[SYN] Seq=0"
TTL 64, TCP, 80 > 14678, "[SYN, ACK] Seq=0 Ack=1"
TTL 50, TCP, 14678 > 80, "[ACK] Seq=1 Ack=1"

HTTP, "GET /filteredpage HTTP/1.1"
TTL 64, TCP, 80 > 14678, "[ACK] Seq=1 Ack=294"

# Dette ble sendt av filteret
TTL 53, TCP, 14678 > 80, "[RST] Seq=3458729893"
TTL 53, TCP, 14678 > 80, "[RST] Seq=3458729893"

HTTP, "HTTP/1.1 302 Found"

# Dette er et forsøk fra kildeknutepunktet å få tap
TTL 50, TCP ACKed unseen segment, 14678 > 80, "[ACK] Seq=294 Ack=145"

TTL 50, TCP, 14678 > 80, "[FIN, ACK] Seq=294 Ack=145"
TTL 64, TCP, 80 > 14678, "[FIN, ACK] Seq=171 Ack=295"

TTL 50, TCP Dup ACK 14678 > 80 "[ACK] Seq=295 Ack=145"

# Kildeknutepunktet forstår at sesjonen er ødelagt
TTL 50, TCP, 14678 > 80, "[RST] Seq=294"
TTL 50, TCP, 14678 > 80, "[RST] Seq=295"
Variasjoner av dette kan være forskjellige: færre RST eller flere retransmisjoner - avhenger også av hva filteret sender til kildeknutepunktet. Uansett er dette den mest pålitelige malen, der det er synlig at det ble forespurt en forbudt ressurs. I tillegg er det alltid et svar som dukker opp i sesjonen med TTL større enn i de foregående og påfølgende pakkene.
Fra de andre er det ikke engang synlig GET:
TTL 50, TCP, 14678 > 80, "[SYN] Seq=0"
TTL 64, TCP, 80 > 14678, "[SYN, ACK] Seq=0 Ack=1"

# Dette ble sendt av filteret
TTL 53, TCP, 14678 > 80, "[RST] Seq=1"
Eller sånn:
TTL 50, TCP, 14678 > 80, "[SYN] Seq=0"
TTL 64, TCP, 80 > 14678, "[SYN, ACK] Seq=0 Ack=1"
TTL 50, TCP, 14678 > 80, "[ACK] Seq=1 Ack=1"

# Dette ble sendt av filteret
TTL 53, TCP, 14678 > 80, "[RST, PSH] Seq=1"

TTL 50, TCP ACKed unseen segment, 14678 > 80, "[FIN, ACK] Seq=89 Ack=172"
TTL 50, TCP ACKed unseen segment, 14678 > 80, "[FIN, ACK] Seq=89 Ack=172"

# Igjen filteret, mange ganger
TTL 53, TCP, 14678 > 80, "[RST, PSH] Seq=1"
...
Det er alltid synlig forskjell i TTL hvis det kommer noe fra filteret. Men ofte kan det ikke komme noe i det hele tatt:
TCP, 14678 > 80, "[SYN] Seq=0"
TCP, 80 > 14678, "[SYN, ACK] Seq=0 Ack=1"
TCP Retransmission, 80 > 14678, "[SYN, ACK] Seq=0 Ack=1"
...
Eller sånn:
TCP, 14678 > 80, "[SYN] Seq=0"
TCP, 80 > 14678, "[SYN, ACK] Seq=0 Ack=1"
TCP, 14678 > 80, "[ACK] Seq=1 Ack=1"

# Det har gått flere sekunder uten trafikk

TCP, 80 > 14678, "[FIN, ACK] Seq=1 Ack=1"
TCP Retransmission, 80 > 14678, "[FIN, ACK] Seq=1 Ack=1"
...
Og alt dette gjentar seg og gjentar seg og gjentar seg, som vist i grafen, definitivt mer enn én gang, hver dag.
Om IPv6
Gode nyheter – den eksisterer. Jeg kan med sikkerhet si at det skjer periodiske forespørsel fra 5 forskjellige IPv6-adresser til et forbudt ressurs, akkurat den oppførselen fra Agenter som jeg forventet. En av IPv6-adressene kommer ikke inn under filtreringen, og jeg ser en fullverdig sesjon. Fra to andre så jeg bare én uavsluttet sesjon, hvorav én avbrøt på grunn av RST filtreringen, den andre på grunn av tid. Totalt 7.
Siden det er få adresser, har jeg studert dem i detalj, og det viser seg at det i realiteten bare er 3 leverandører, som man kan applaudere stående! En annen adresse er en skyhosting i Russland (som ikke filtrerer), en annen er et forskningssenter i Tyskland (det er filtrering, hvor?). Men hvorfor de sjekker tilgjengeligheten til forbudte ressurser etter en timeplan er et godt spørsmål. De to gjenværende gjorde én forespørsel hver og er utenfor Ruslands grenser, og en av dem blir filtrert (likevel på transitt?).
Blokkeringer og Agenter er en stor hindring for IPv6, som allerede utvikler seg langsomt. Det er trist. De som har løst dette problemet grundig kan være stolte av seg selv.
Avslutningsvis
Jeg jaget ikke 100% nøyaktighet, ber om unnskyldning for det, håper noen vil ønske å gjenta et slikt arbeid med større nøyaktighet. For meg var det viktig å forstå om en slik tilnærming egentlig ville fungere. Svaret er – det vil. Tallene man fikk i første omgang, tror jeg, er ganske pålitelige.
Hva mer kunne jeg ha gjort og hva jeg gnikket for å gjøre – å telle forespørslene til DNS. De blir ikke filtrert, men gir heller ikke høy presisjon da de bare fungerer for domenet, ikke for hele URL-en. Periodisiteten skal være synlig. Hvis man kombinerer det med det som er synlig i forespørslene, vil det tillate å skille bort det overflødige og få mer informasjon. Kanskje til og med bestemme utviklerne av DNS som leverandørene bruker og mye mer.
Jeg forventet absolutt ikke at min VPS-leverandør ville aktivere sin egen filtrering også. Kanskje det er vanlig praksis. Tross alt sender RKN forespørselen om fjerning av ressursen nettopp til verten. Men det overrasket meg ikke, og til og med spilte det på en måte til min fordel. Filtreringen fungerte veldig effektivt ved å kutte alle riktige HTTP-forespørsel til det forbudte URL-et, men de uriktige, som tidligere hadde passert gjennom leverandørens filtrering, nådde frem, bare i form av endepunkter: FIN-ACK og RST — minus på minus og nesten ble det pluss. Forresten, ble ikke IPv6-hostingen filtrert. Selvfølgelig påvirket det kvaliteten på det innsamlede materialet, men det ga likevel muligheten til å se periodicitet. Det viste seg å være et viktig punkt når man velger plattform for å plassere ressurser; glem ikke å spørre om organiseringen av arbeidet med listen over forbudte nettsteder og forespørslene fra RKN.
I begynnelsen sammenlignet jeg AS "Revisor" med . Denne sammenligningen er fullt berettiget, og et stort nettverk av agenter kan gi fordeler. For eksempel kan man bestemme kvaliteten på tilgjengeligheten av ressursen fra ulike leverandører i forskjellige deler av landet. Man kan beregne forsinkelser, bygge grafer og analysere alt for å se endringer som skjer både lokalt og globalt. Dette er ikke den mest direkte veien, men astronomer bruker jo "standardlyskilder", hvorfor ikke bruke agenter? Ved å kjenne (finne) deres standardoppførsel, kan man bestemme endringene rundt dem og hvordan dette påvirker kvaliteten på de leverte tjenestene. Og samtidig trenger man ikke å plassere prøver på nettet selv; det har allerede blitt gjort av Roskomnadzor.
En annen ting jeg vil ta opp, er at hvert verktøy kan være et våpen. AS "Revisor" er et lukket nettverk, men agenter avslører alt med detaljer ved å sende forespørsler til alle ressurser fra den forbudte listen. Å få tak i en slik ressurs er overhodet ikke noe problem. Til slutt, leverandørene forteller gjennom agenter, uten å ville det, mye mer om nettverket sitt enn det som kanskje ville vært tilrådelig: typer DPI og DNS, posisjonen til agenten (sentralnoden og det administrative nettverket?), nettverksmarkeringer for forsinkelser og tap — og dette er bare det mest åpenbare. Akkurat som noen kan overvåke agentenes handlinger for å forbedre tilgjengeligheten av sine ressurser, kan andre gjøre det med andre mål, og det finnes ingen hindringer for dette. Det har blitt et tveegget og svært mangfoldig verktøy; alle kan overbevise seg om dette.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish