

, at 80% af e-mails i verden er spam. Det vil sige, e-mails som modtageren slet ikke har brug for (og det er trist). Men, som om det ikke var nok, er der ofte også skadelig e-mail blandt spam: for eksempel til tyveri eller sletning af data, eller afpresning.
KDPV:
Som vi ved, er det ikke nok, at en e-mail blot bliver leveret til modtageren for at kunne skade computersystemer. Der kræves en 'modpart, der er tilbøjelig til samarbejde', dvs. brugeren skal selv udføre handlinger, som fører til gennemførelsen af angriberens plan.
Som regel er den handling at 'åbne' en vedhæftet fil til e-mailen, det vil sige manuel aktivering af filen gennem det tilsvarende behandlingsprogram i brugerens operativsystem.
Endnu mere trist er det, at modparten – hjælperen – er en ganske almindelig fugl, og vores spammer-angriber kan helt sikkert regne med en.
Og det fører til
For at sige det kort, åbner vores regnskabsmedarbejder en konto, men det er slet ikke en konto, men et virus.
Ondsindede e-mails har naturligvis vigtige forskelle. Men at håbe på brugernes opmærksomhed og bevidsthed er en dårlig idé. Selv de mest inspirerende koncerter om 'ikke åbne sådanne' med fyrværkeri og en solistoptræden fra CEO (kompositionen 'Polymerer') forsvinder med tiden fra kontorarbejderens hukommelse.
Selvfølgelig vil velkonfigurerede systemer beskytte os mod de fleste af sådanne angreb. Men nøgleordet er stadig 'de fleste'. Ingen giver 100% garanti; og når det kommer til brugerens handlinger, så er det en god ting at styrke dem, som en af de svageste steder i systemet.
I spørgsmålet om computerkriminalitet går teknologi og social manipulation hånd i hånd. Angriberen indser, at det er svært at udgive sig for en, som brugeren ubetinget stoler på, og derfor er de tvunget til at bruge andre taktikker: trusler, tvang, imitere anerkendte autoriteter og/eller bruge relevante falske navne – for eksempel at sende e-mails fra myndigheder og store virksomheder.
Og, som de gamle lærer oss: hvis vi ikke kan vinne, må vi lede. Faktisk, hva er vi dårligere enn spammerne? Vi er mye bedre! Og vi har flere muligheter. Opgaven vil kreve minimale programmeringsferdigheter og vil praktisk talt ikke berøre eksisterende systemer.
Ansvarsfraskrivelse: forfatteren er ikke en spammer, spammer er ikke forfatteren. Forfatteren er kun på godt siders side.
Oppgaven er veldig enkel:
vi skal selv sende e-poster til brukerne våre som ligner på ondsinnede. I vedleggene til disse e-postene vil vi legge ved dokumenter hvor vi i store bokstaver skriver "IKKE ÅPN DISSE DOKUMENTENE FRA SLIKE E-POSER. Vær oppmerksom og forsiktig".
Slik sett har vi følgende betingelser:
Betingelse 1. E-postene må være forskjellige. Hvis vi sender ut det samme brevet til alle hver gang, vil det ikke være annerledes enn vanlige påminnelser på møter, som brukerne har en sterk immunitet mot. Vi må stimulere brukerens læringssystem. Herav følger følgende betingelser:
Betingelse 2. E-postene må se ut som ekte. Å sende e-poster fra TOV "Kjøtt-selskap" eller Barack Obama er mulig, men ineffektivt. Det gir mening å bruke faktisk eksisterende (og forskjellige!) organisasjonsnavn og myndigheter;
Betingelse 3. Også det er viktig at e-postene ser litt merkelige ut. De må være noe tvilsomme for å vekke mistenksomhet og aktivere læringssystemet i hjernen;
Betingelse 4. Og samtidig e-postene må fange oppmerksomheten og provosere. Vel, her er det enkelt, vi trenger ikke engang å finne på noe: spammerne har allerede gjort alt for oss. "Bøter", "Rettsavgjørelser" og bare "Dokumenter" i vedlegg, "Konsekvenser", "Omregninger", "Renter" i emnet og mange ord som "Haster", "Umiddelbart", "Forpliktet", "Betal" i teksten – og saken er klar.
For å implementere dette magiske settet vil det kreve minimale programmeringsferdigheter og en kjedelig kveld. Forfatteren brukte Python 3 (fordi han måtte øve) og JS (for å samle inn data, direkte fra nettleserkonsollen). Men det meste av koden er lett å implementere med native verktøy i OS (bash, cmd), bare vær forberedt på mye problemer med kodinger.
For fairness, it should be noted that the idea does not belong to the author, but was borrowed from a large international company. Nevertheless, the idea is so obvious that, upon hearing it, the author jumped to implement it with cries of 'Why didn’t I think of this earlier?'
So, first of all, we need the components to compose our letter. Let's start with the From field – who will be threatening our timid users. Well, who: of course, banks, tax authorities, courts and all sorts of strange LLCs. You can also add templates for future auto-filling, like JSC. CmpNmF. See from.txt
Now we need, in fact, the names. LLC Daisy and Vector, as well as infinitely repeated ones like 'Moscow Court' are unlikely to resonate in people's hearts.
Fortunately, the internet provides us with amazing opportunities for gathering information. For example, can be obtained with a simple command in JavaScript directly in the browser console, like:
for (let el of document.getElementById("mw-content-text").querySelectorAll("li")) {console.log(el.innerText;)}This way, you can quickly compile an excellent database for our tasks (especially since the author has already done this for you 🙂 ). We will save it in Plain text; a database is overkill for this task. The project uses UTF-8 encoding with BOM, in case of using the most specific characters. See the txt files with the corresponding names.
Next, you need to generate a correct (from the standard viewpoint, but not necessarily existing) sender email address, so that our letter is displayed correctly and forwarded properly. For some names, the author used fixed domains, for others – auto-generation from the name using a transliteration library, something like LLC 'Vector' -> warning@ooovektor.ru. The username is taken from the list in the code and is also designed to instill fear: 'vzyskanie', 'shtraf', 'dolg', 'alarm' and other 'zapros'.
Now – the subject of the letter.
The subject must definitely grab attention; otherwise, the letter will go unnoticed. Let your inner accountant-fear monger run wild, and everything will work out: 'Closure of account(s) (CmpNm)', 'To the Chief Accountant (CmpNm)', 'Demand (for CmpNm)' 'Pay immediately (!!!)' and other pranks.
See subj.txt. Add to taste, mix, do not shake.
E-postmeldingen må være litt merkelig. Vi har allerede fanget brukerens oppmerksomhet, så nå er vårt mål å skape mistanker. Derfor er det helt unødvendig å være forsiktig her. La oss ta truende fraser fra spammerne og kombinere dem vilkårlig, 100% troverdighet vil bare hindre oss. Det vil bli noe slikt:
(viktig) Informasjon (AS "TEST") Om fakturaen i forbindelse med rettslig prosess
 åpne dokumentene i vedlegget
 vedtaket i vedlegget
Se msg.txt. Tillegg er velkommen.
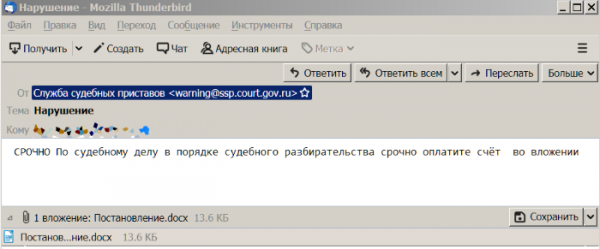
Og til slutt, vedlegget. Prosjektet omfatter for øyeblikket 3 typer vedlegg: pdf, doc, docx. Filene blir kopiert fra eksemplene uten å endre innholdet, vedleggsfilen får et navn fra listen («Vedtak», «Dommedom» osv., se flnms.txt). For de første to typene genereres størrelsen tilfeldig ved å legge til nuller på slutten av filen. Med docx fungerer ikke det (selv om filen åpnes etter gjenopprettingsprosedyren i Word; LibreOffice åpner for eksempel docx-filer uten problemer når eksterne filer er lagt til via grensesnittet til arkivverktøy).
Og vi vil få et slikt underverk:
Kan sendes:
gen_msg.py buh@oootest.ru
Det er egentlig alt. Det tar en time, og hva man får… Men det vil være nyttig. Fordi teorien er tør, men livets tre blomstrer – forklaringer blir glemt, påminnelser blir oversett, og folk lærer ferdigheter kun gjennom praksis. Og det er bedre at vi er lærerne enn å måtte gjenopprette alt fra sikkerhetskopier senere, ikke sant?
Kun registrerte brukere kan delta i undersøkelsen. , vær så snill.
Har dere prøvd dette på deres brukere? Hvordan var resultatene?
0,0%Ingen lot seg lure, slettet uten spørsmål.
0,0%Noen rapporterte om mistenkelige e-poster, vedleggene ble ikke åpnet.
50,0%Noen åpnet vedleggene (jeg vil fortelle i kommentarene hva som skjedde videre).
50,0%Fikk en reprimande fra ledelsen.
6 brukere stemte. 21 brukere avsto.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish