

Statistikk for 24 timer etter installasjonen av honeypoten på Digital Ocean i Singapore
Piu-piu! La oss starte med et angrepskart
Vårt superkule kart viser unike ASN som har koblet seg til vår Cowrie-honeypot de siste 24 timene. Gult representerer SSH-tilkoblinger, mens rødt representerer Telnet. Slike animasjoner imponerer ofte styret i selskapet, noe som gjør det lettere å få mer finansiering til sikkerhet og ressurser. Likevel har kartet en viss verdi, da det tydelig viser geografisk og organisatorisk distribusjon av angrepskilder mot vår vert på bare 24 timer. Animasjonen reflekterer ikke volumet av trafikk fra hver kilde.
Hva er Pew Pew-kartet?
Pew Pew-kart — er , vanligvis animert og veldig vakkert. Det er en trendy måte å selge produktet ditt på, kjent for å ha vært brukt av selskapet Norse Corp. Selskapet fikk en trist slutning: det viste seg at de vakre animasjonene var deres eneste styrke, og de brukte fragmenterte data for analyser.
Laget med Leafletjs
For de som ønsker å utvikle et angrepskart for storskjerm på operasjonssenteret (sjefen din vil like det), finnes det et bibliotek . Vi kombinerer det med plugin-modulen , Maxmind GeoIP-tjenesten - .
WTF: Hva er denne Cowrie-honeypoten?
En honeypot er et system som er plassert på nettverket spesielt for å fange inntrengere. Tilkoblinger til systemet er vanligvis ulovlige og lar oss oppdage inntrengeren gjennom detaljerte logger. Loggene lagrer ikke bare vanlig informasjon om forbindelsen, men også sessionsinformasjon som avdekker teknikker, taktikker og prosedyrer (TTP) til inntrengeren.
er laget for å registrere SSH- og Telnet-tilkoblinger.Slike honeypots blir ofte gjort tilgjengelige på internett for å spore verktøy, skript og vertene til inntrengere.
Min melding til selskaper som tror de ikke blir angrepet: «Dere leter dårlig.»
– James Snook
Hva er i loggene?
Totalt antall tilkoblinger
Flere vertskap har gjort gjentatte tilkoblingsforsøk. Dette er normalt, ettersom angrepsskriptene har en liste med brukernavn og passord og prøver flere kombinasjoner. Cowrie-honeypoten er konfigurert for å akseptere bestemte kombinasjoner av brukernavn og passord. Dette kan konfigureres i user.db-filen.
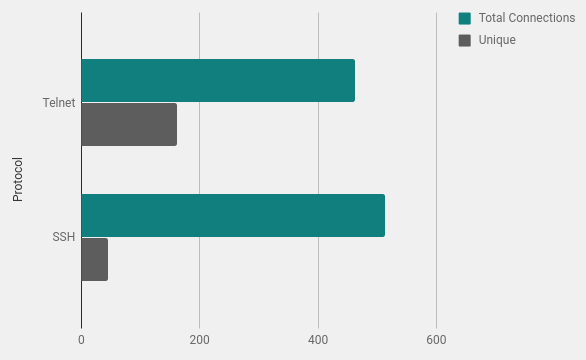
Geografi av angrep
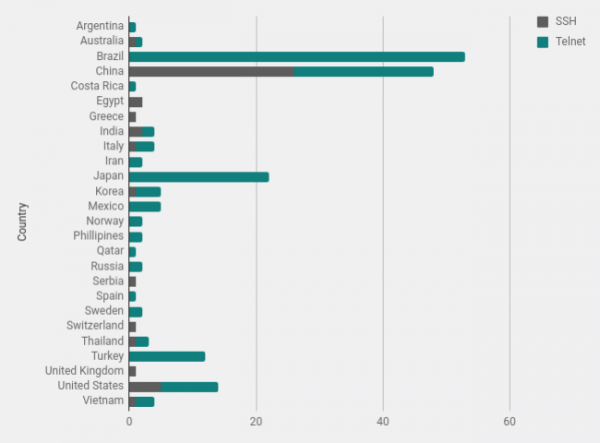
Ifølge geolokasjonsdata fra Maxmind har jeg tellet antall forbindelser fra hvert land. Brasil og Kina ligger i spissen med stor margin; det kommer ofte mye støy fra skannere fra disse landene.
Eier av nettverksblokken
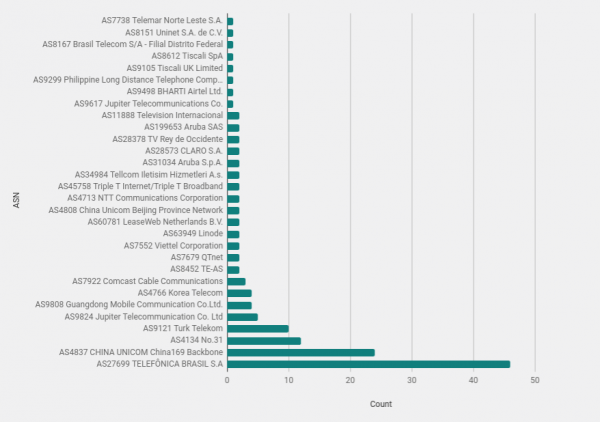
Å studere eiere av nettverksblokker (ASN) kan avdekke organisasjoner med et stort antall angrep hoster. Selvfølgelig, i slike tilfeller er det viktig å huske at mange angrep kommer fra infiserte verter. Det er rimelig å anta at de fleste angriperne ikke er så dumme at de skanner nettet fra en hjemme-PC.
Åpne porter på angrepssystemer (data fra Shodan.io)
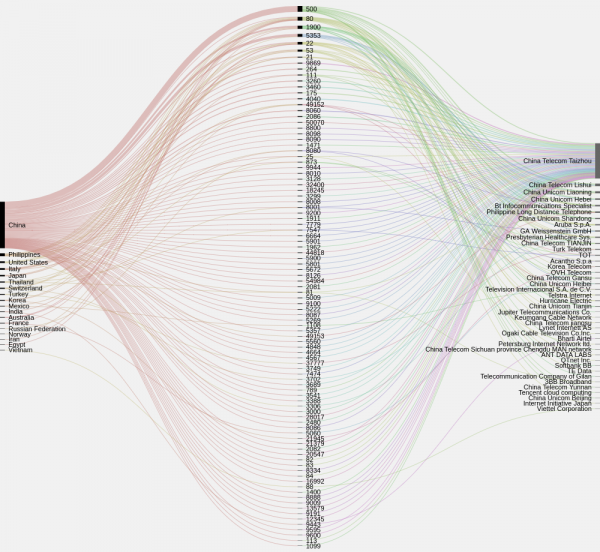
Kjøre en liste med IP-adresser gjennom utmerket bestemmer raskt systemer med åpne porter og hvilke disse portene er. Nedenfor vises konsentrasjonen av åpne porter etter land og organisasjoner. Det ville vært mulig å avdekke blokkene av kompromitterte systemer, men innenfor et lite utvalg er det ikke noe bemerkelsesverdig å se, bortsett fra et stort antall åpne porter 500 i Kina.
En interessant oppdagelse er det store antallet systemer i Brasil som ikke har åpne porter 22, 23 eller andre porter, ifølge Censys og Shodan. Det virker som disse er forbindelser fra sluttbrukernes datamaskiner.
Roboter? Ikke nødvendigvis
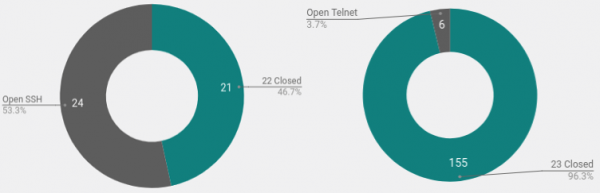
Data for portene 22 og 23 den dagen viste noe merkelig. Jeg antok at de fleste skanningene og passordangrepene kom fra roboter. Skriptet sprer seg gjennom åpne porter, gjetter passord, mens det kopierer seg selv fra et nytt system og fortsetter å spre seg med samme metode.
Men her kan man se at bare et lite antall verter skanner telnet som har port 23 åpen mot utgående. Dette betyr at systemene enten er kompromittert på en annen måte, eller angriperne kjører skriptene manuelt.
Hjemmeforbindelser
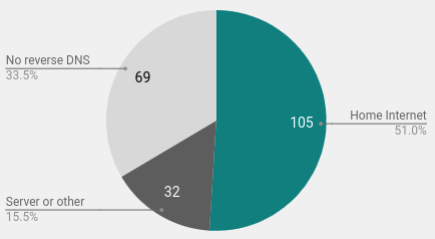
En annen interessant oppdagelse var det store antallet hjemmebrukere i utvalget. Ved hjelp av reverse lookup identifiserte jeg 105 forbindelser fra spesifikke hjemme-PCer. For mange hjemmeforbindelser viser reversert DNS vertnavn med ordene dsl, home, cable, fiber og så videre.
Lær og utforsk: sett opp din egen honeypot
Nylig skrev jeg en kort manual for hvordan . Som nevnt tidligere, ble det i vårt tilfelle brukt Digital Ocean VPS i Singapore. Etter 24 timers analyse kostet det bokstavelig talt noen få cent, mens oppsettet av systemet tok 30 minutter.
I stedet for å kjøre Cowrie på internett og fange all støy, kan du dra nytte av honeypoten i det lokale nettverket. Bare sett opp varsling hvis det går forespørsel til bestemte porter. Dette kan være en inntrenger i nettverket, en nysgjerrig ansatt, eller en sårbarhetsskanning.
Konklusjoner
Etter å ha sett på inntrengeraktivitetene over en dag, blir det tydelig at det ikke kan identifiseres en klar kilde til angrep fra noe bestemt selskap, land eller til og med operativsystem.
Den brede spredningen av kilder viser at skanningsstøyen er konstant og ikke assosiert med en spesifikk kilde. Alle som jobber på internett, bør sørge for at systemet deres har flere sikkerhetsnivåer. En vanlig og effektiv løsning for SSH vil være å flytte tjenesten til en tilfeldig høy port. Dette fjerner ikke behovet for streng passordbeskyttelse og overvåkning, men det sikrer i det minste at loggene ikke fylles opp med konstant skanning. Tilkoblinger til en høy port er med større sannsynlighet målrettede angrep som kan være av interesse for deg.
Åpne telnet-porter finnes ofte på rutere eller andre enheter, så de kan ikke lett flyttes til en høy port. og er den eneste måten å være sikker på at disse tjenestene er beskyttet av brannmur eller deaktivert. Om mulig, bør Telnet generelt unngås, ettersom denne protokollen ikke er kryptert. Hvis den er nødvendig, så vær nøye med å overvåke den og bruk sterke passord.
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish