

Det er blitt lansert en betydelig oppdatering av den spesialiserte nettleseren Tor Browser 11.0, som nå bruker ESR-grenen av Firefox 91. Nettleseren fokuserer på å sikre anonymitet, sikkerhet og personvern, og all trafikk dirigeres kun gjennom Tor-nettverket. Direkte tilgang via det nåværende systemets nettverksforbindelse er umulig, noe som forhindrer sporing av brukerens reelle IP-adresse (i tilfelle nettleseren blir hacket, kan angripere få tilgang til systemets nettverksinnstillinger, så for fullstendig blokkering av mulige lekkasjer, bør produkter som Whonix brukes). Tor Browser-versjonene er tilgjengelige for Linux, Windows og macOS. Utviklingen av den nye versjonen for Android er forsinket.
For å gi ekstra beskyttelse er Tor Browser utstyrt med tillegg av HTTPS Everywhere, som muliggjør kryptering av trafikk på alle nettsteder der dette er mulig. For å redusere trusselen fra angrep ved bruk av JavaScript og blokkere plugins som standard, leveres tillegg av NoScript. For å bekjempe blokkering og inspeksjon av trafikk brukes fteproxy og obfs4proxy.
For å etablere en kryptert kommunikasjonskanal i miljøer som blokkerer all trafikk unntatt HTTP, tilbys alternative transportformer som for eksempel kan omgå forsøk på å blokkere Tor i Kina. For å beskytte mot sporing av brukerens bevegelser og mot å fremheve spesifikke funksjoner for den enkelte besøkende, er API-er som WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices og screen.orientation deaktivert eller begrenset, og telemetrimidler som Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect" er deaktivert, samt modifisert libmdns.
I den nye versjonen:
- Overgangen til Firefox 91 ESR-kodebasen og den nye stabile tor 0.4.6.8-grenen er gjennomført.
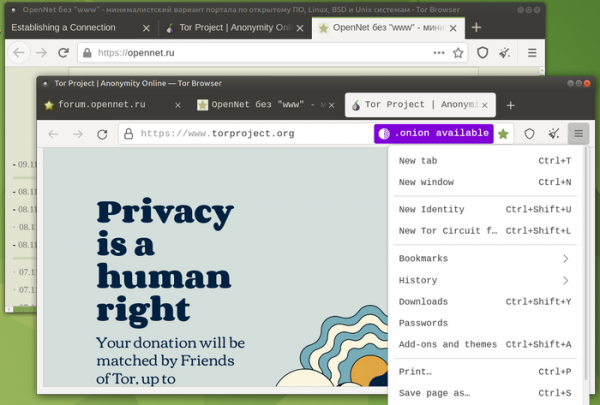
- I brukergrensesnittet er det gjort betydelige endringer i designet, som ble foreslått i Firefox 89. Ikonene er oppdatert, stilen på ulike elementer er blitt forent, fargepaletten er redesignet, utseendet på faneområdet er endret, menyen har fått en ny struktur, den innebygde menyen i adressefeltet «...» er fjernet, og utformingen av informasjonspanelet og modale dialoger med advarsler, bekreftelser og forespørsel er endret.

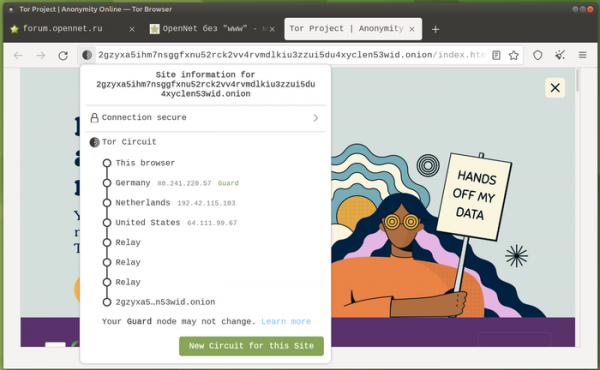
Blant spesifikke endringer i Tor Browser-grensesnittet kan vi merke oss moderniseringen av designet for tilkoblingsskjermen til Tor-nettverket, visning av valgte noderekker, grensesnittet for valg av sikkerhetsnivå og sider med feil ved behandling av onion-tilkoblinger. Siden «about:torconnect» er også redesignet.

- En ny modul, TorSettings, er implementert, som inneholder funksjonaliteten for å endre spesifikke innstillinger for Tor Browser i konfigurasjonen (about:preferences#tor).
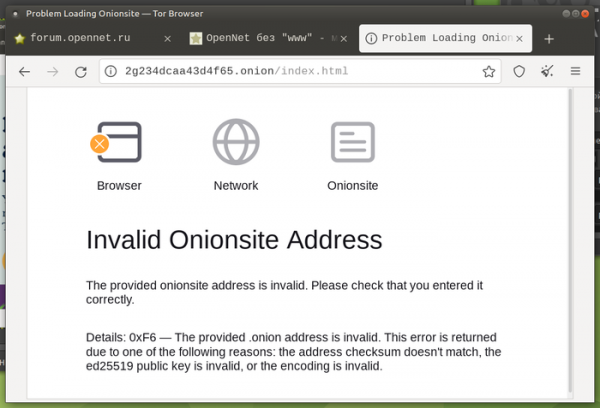
- Støtte for gamle onion-tjenester basert på den andre versjonen av protokollen er blitt avsluttet, da den ble erklært utdatert for halvannet år siden. Når man nå prøver å åpne en gammel 16-tegns onion-adresse, vil det komme en feilmelding: «Invalid Onion Site Address». Den andre versjonen av protokollen ble utviklet for omtrent 16 år siden og kan på grunn av bruk av utdaterte algoritmer i dagens forhold ikke anses som sikker. For to og et halvt år siden ble brukerne i versjon 0.3.2.9 anbefalt en tredje versjon av protokollen for onion-tjenester, bemerkelsesverdig for overgangen til 56-tegns adresser, med bedre beskyttelse mot datalekkasjer gjennom servere kataloger, en utvidbar modulær struktur og bruk av algoritmer SHA3, ed25519 og curve25519 i stedet for SHA1, DH og RSA-1024.

Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish