

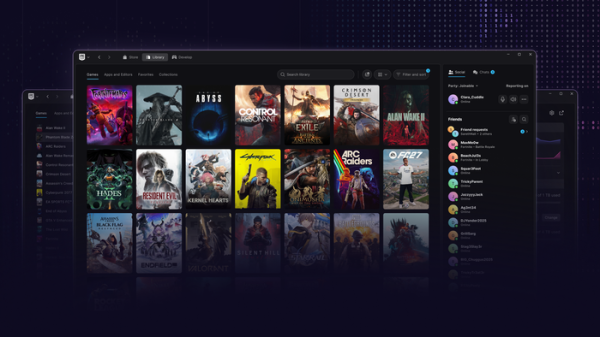
Epic Games har lansert en foreløpig versjon av den nye Epic Games Launcher, som nå har den lovede støtten for Linux-plattformen. I den nye versjonen er også designet oppdatert, oppstartstiden redusert, innebygd talekonferanse lagt til, en samlet side for spilladministrasjon foreslått, muligheten for å plassere egne applikasjoner og spill på panelet, søket utvidet, og overvåking av hastighet og aktiviteten av nedlastinger sikret.
I tillegg er det annonsert at en versjon av online-spillet Fortnite for Linux er under utvikling. I denne forbindelse gjennomføres det en oppgradering av beskyttelsessystemet EAC (Easy Anti-Cheat) for Linux-distribusjoner, og det etableres kontakter med utviklere for å realisere nødvendige muligheter for anti-cheat-systemer i Linux. Det påpekes at den tidligere implementeringen av EAC for Linux ikke gir tilstrekkelig nivå av anti-cheat-beskyttelse, noe som gjør at mange spillutviklere unngår å legge til Linux-støtte. I den nye versjonen av EAC benyttes de innebygde sikkerhetsmekanismene som tilbys av Linux-kjernen, og anti-cheat kjører som en systemd-tjeneste.
Blant kravene som må oppfylles i distribusjoner for bruk av EAC:
- Oppstart i Secure Boot-modus av kjernen, drivere og kjerne-moduler som er signert med godkjente nøkler. Det nødvendige nivået av verifisert oppstart er allerede oppnådd i Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux og AlmaLinux.
- Aktivering av TPM 2.0 i BIOS for å opprette en verifiserbar oppstartslogg.
- Bruk av bootloadere som systemd-boot og GRUB, som støtter målt oppstart (measured boot), som lar bekrefte gyldigheten av konfigurasjonen og oppstartskomponentene.
- Aktivering i BIOS og kjernen av IOMMU-teknologi, som forhindrer tilgang fra juksende maskinvareenheter til spillminnet.
- Aktivering i kjernen av Lockdown-modus, som begrenser root-brukerens tilgang til kjernen og blokkerer metoder for å omgå UEFI Secure Boot (tilgang til /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, feilsøkingsmodus kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), visse ACPI-grensesnitt og CPU MSR-registere, blokkerer kalls til kexec_file og kexec_load, forbyr overgang til dvalemodus, begrenser bruken av DMA for PCI-enheter, forbyr import av ACPI-kode fra EFI-variabler, og tillater ikke manipulering av I/O-porter).
- Deaktivering av mekanismen Kexec, som brukes for å starte et nytt kjerne fra en gammel uten full systemomstart.
- Støtte for LSM-hooks (Linux Security Module) i BPF for tilkobling av eBPF-programmer som kontrollerer tilgang og overvåker prosessenes aktivitet (for å blokkere lesing og modifisering av spillminne, samt verifisere aktiviteten til anti-cheat-systemet).
Utviklerne av Ubuntu har allerede begynt diskusjonen om de publiserte kravene, med tanke på tidligere negative erfaringer med brudd på brukernes konfidensialitet i Windows (EAC kjørte skjult kode på null sikkerhetsnivå, sendte data til eksterne servere servere uten eksplisitt samtykke fra brukeren og forble i systemet etter at spillet ble slettet). Bekymringer nevner også økningen av angrepsflater fra skadelig programvare og forbindelsen til det kinesiske selskapet Tencent (som eier 40% av aksjene i Epic Games), som kan være interessert i å overvåke brukere. Det foreslås å ikke distribuere pakker med EAC gjennom hovedrepoene, informere brukerne om mulige risikoer, og tilby en egen oppstartskonfigurasjon for de som trenger å kjøre EAC.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish