

David Weston, visepresident i Microsoft som har ansvar for sikkerheten i operativsystemet Windows, delte informasjon om utviklingen av beskyttelsesmekanismer for Windows i sitt foredrag på konferansen BlueHat IL 2023. Blant annet ble fremdriften i bruken av Rust-språket nevnt for å forbedre sikkerheten i Windows-kjernen. Dessuten ble det opplyst at kode skrevet i Rust vil bli lagt til Windows 11-kjernen innen noen måneder eller til og med uker.
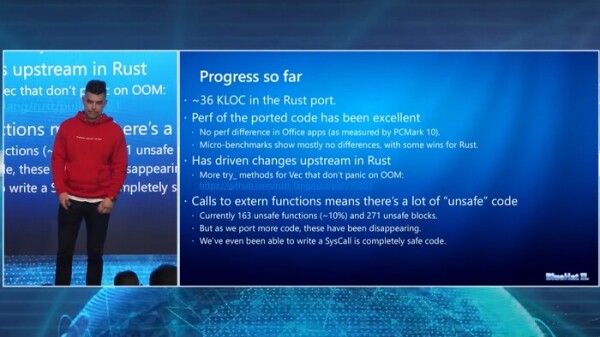
Noen av hovedmotivasjonene for bruken av Rust inkluderer å bruke midler for sikker håndtering av minne og arbeide for å redusere feil i koden. Som et initialt mål ble det angitt å erstatte noen interne datatyper i C++ med de tilsvarende typene som tilbys av Rust. I sin nåværende form er det forberedt omtrent 36 000 linjer med Rust-kode for inkludering i kjernen. Testing av systemet med den nye koden viste ingen negativ innvirkning på ytelsen i PCMark 10-pakken (kontorapplikasjonstest), og i noen mikrotester viste den nye koden seg til og med å være raskere.
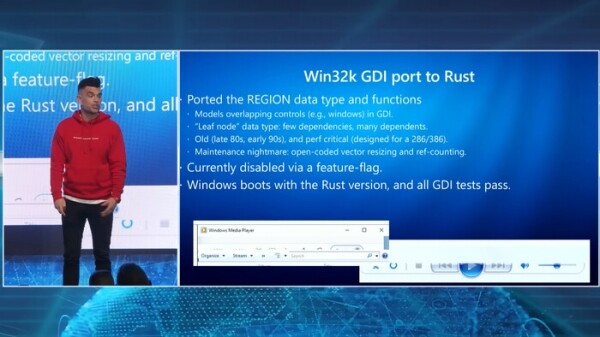
Det første området der Rust ble implementert var DWriteCore-koden, som håndterer parsing av skrifttyper. To utviklere var involvert i prosjektet, som tok seks måneder å revidere. Bruken av den nye implementeringen skrevet i Rust forbedret ytelsen ved glyph-generering for tekst med 5-15%. Det andre bruksområdet for Rust var implementeringen av datatypen REGION i Win32k GDI (Graphics Driver Interface). Komponentene av GDI-grensesnittet som er skrevet på Rust, består alle testene vellykket når de brukes i Windows, og snart planlegges den nye koden å bli inkludert som standard i testversjoner av Windows 11 Insider. Andre prestasjoner knyttet til Rust inkluderer oversettelsen av implementeringen av enkelte systemanrop i Windows til dette språket.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish