

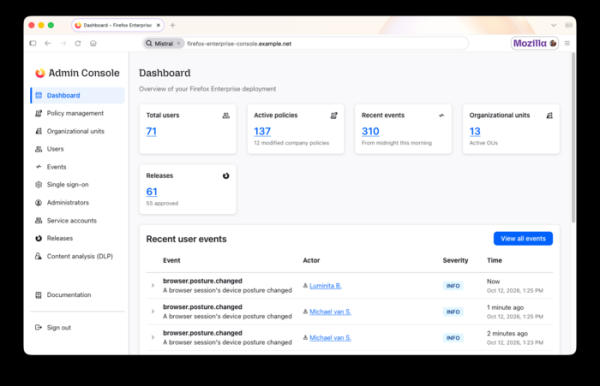
Mozilla har lansert et nytt produkt — Firefox Enterprise, en egen versjon av Firefox, utviklet for bruk i bedrifter og som tilbyr avanserte muligheter for sentralisert administrasjon og overvåking av ansattes aktiviteter. Firefox Enterprise 158 er basert på utgivelsen av Firefox 158, hvis lansering er planlagt til i kveld. Administrasjon av nettlesere på arbeidsstasjoner skjer via en nettbasert administrasjonskonsoll, som kan kjøres på eget utstyr uten binding til eksterne skytjenester.
Støtte for overføring av informasjon om hendelser til implementerte sikkerhetshendelsesanalysetjenester (SIEM — Security Information and Event Management), etablering av tilgangsregler knyttet til brukere og enheter, autentisering via single sign-on (SSO), begrensning av tilgang på domene- og handlingsnivå i nettleseren (for eksempel ved å deaktivere AI-relaterte funksjoner), administrasjon av installasjon av tillegg og distribusjon av oppdateringer, fjernendring av innstillinger og innsamling av telemetri.
Hovedfunksjoner i Firefox Enterprise:
- Administrasjon av brukere og sesjoner via administrasjonskonsollen. Samle brukere i grupper med ulike tilgangsnivåer. Oppretting av regler for innholdsanalys og gjennomgang av revisjonslogger.
- Mulighet for å bruke nettleseren kun etter autentisering med sin bedriftskonto. Støtte for integrasjon med SSO og autentiseringstjenester som bruker protokollen
OpenID Connect (OIDC). To-faktor-autentisering kan benyttes. Etter omstart eller lukking av nettleseren avsluttes sesjonen, og det kreves ny pålogging. Administrator kan fjerne sesjoner eksternt, for eksempel i tilfelle av tyveri av en bærbar datamaskin.
- En spesifikk design og merkevareelementer. Tilpasset utforming med hensyn til bedriftsidentitet og visning av bedriftens logo i nettleseren.
- Deaktivering av henvendelser til Mozilla-tjenester til fordel for egne tjenester som gir nettleseradministrasjon og oppdateringer.
- Overføring av data om enhetsstatus til administratorens konsoll, inkludert informasjon om operativsystemet, disk-kryptering, aktive programmer for sikkerhetsvedlikehold, tilkobling til Active Directory-domene, installerte tillegg og informasjon om nettverkstilkoblingen. Administrator kan knytte muligheten til å jobbe i nettleseren til systemmiljøparametrene.
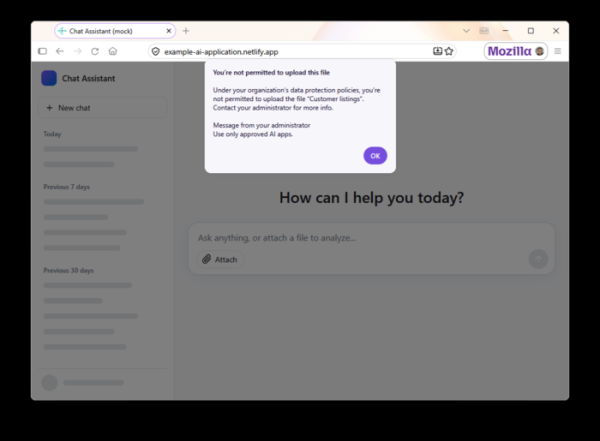
- Muligheter for å forhindre datalekkasjer (DLP – Data Loss Prevention) – administrator kan konfigurere blokkering eller varsler ved forsøk på å lime inn fra utklippstavlen, laste opp og laste ned filer, eller skrive ut sider fra bestemte nettsteder. For eksempel kan innliming fra utklippstavlen i uautoriserte AI-verktøy være forbudt. Innebygde DLP-kontroller utføres i nettleseren på brukerens enhet, det vil si at innholdet ikke sendes for inspeksjon over nettverket, men det er mulig å koble til og sende data til eksterne DLP-systemer. Oppdagede brudd på reglene vises i administratorens konsoll.

- Det støttes å legge til vannmerker på viktige sider, som inneholder medarbeiderens e-post og tidspunkt for operasjonen. Slike merker kan brukes ved etterforskning av kilden til datalekkasjer. Parametrene for vannmerker og nettstedene de legges til på, kan konfigureres av administrator.
- Forsterket beskyttelsesmodus (Lockdown), der JIT-kompilering av JavaScript deaktiveres ved tilgang til upålitelige nettsteder, Worker-kjøringer blokkeres, ukrypterte forespørselen over HTTP forhindres og det sikres at arbeidet med nettstedet skjer i en egen beholder.
- Kryptering av profildata, som besøkslogg, data fra webskjema, brukernavn og TLS-økter. Tilgang til det kopierte krypterte profilmaterialet er kun mulig med nøkkelen som er gitt av administrator.
- Mulighet for tilgang til interne nettsteder og webapplikasjoner i selskapet fra brukernes personlige enheter uten å måtte installere separate VPN, ved hjelp av en distribuerbar proxy på stedet.
- Mer enn 130 sentralt administrerte retningslinjer, der mange av dem kan endres uten å starte nettleseren på nytt. For eksempel kan retningslinjene brukes til å endre innstillinger relatert til proxy, nettsidefiltrering, informasjonskapsler, drift kun over HTTPS, Lockdown-modus og tillegginnstillinger.
- Mulighet for å fastsette minimum tillatt nettleserversjon og spore installasjon av oppdateringer på ansattes systemer.
- Støtte for overføring av informasjon om hendelser, som laste oppt filer, skrive ut, installere tillegg, åpne usikre nettsteder og forsøk på å besøke blokkert nettsteder, merket i databasen Safe Browsing. Rapport om slike hendelser vises i administratorgrensesnittet.
- Administrator kan blokkere og tillate bruk av nettlesertillegg knyttet til deres type, nettsteder og brukerrettigheter. Det er også mulig å forby deaktivering av automatisk oppdatering av tillegg, bruke en egen server for å levere nye versjoner av tillegg, forby endring av tillegginnstillinger for spesifikke nettsteder og velge hvilke nettsteder bestemte tillegg skal brukes med.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish