

Stéphane Graber, lederen for Linux Containers-prosjektet, en av skaperne av LXC-verktøyet, medlem av den tekniske styringskomiteen for Ubuntu og deltaker i teamene som er ansvarlige for utgivelsen av Ubuntu-versjoner, har presentert den nye Linux-distribusjonen IncusOS. IncusOS tilbyr et atomisk oppdaterbart systembilde for å lage servere, som styres sentralt ved hjelp av Incus-verktøyet (en fork av LXD). Distribusjonen utvikles under paraplyen til Linux Containers-prosjektet, som har ansvaret for utviklingen av LXC- og Incus-verktøyene. Prosjektets arbeid er skrevet på Go-språket og distribueres under Apache 2.0-lisensen.
Systembilder leveres for arkitekturene x86_64 og ARM64, og er basert på en nedskalert miljø av Debian 13 og en Linux-kjerne fra Zabbly-repositoriet, som lager pakker med 'vanilla' versjoner av kjernen for Debian og Ubuntu, supplert med patcher og konfigurasjonsendringer for å optimalisere oppstart av containere i et miljø basert på Incus-verktøyet. ZFS brukes som filsystem.
Byggene dannes ved hjelp av mkosi-verktøyet, opprettet av Lennart Poettering. Det grunnleggende systemmiljøet kobles i lese-modus. For å installere ekstra applikasjoner brukes systemd-sysext-verktøyet, som lar deg distribuere applikasjoner i form av systemutvidelsesbilder (System Extension), der innholdet legges til hierarkiet /usr/ ved hjelp av OverlayFS. Støtte for sikkerhetskopiering og gjenoppretting av innstillinger for hovedsystemet og data for enkeltapplikasjoner er tilgjengelig, samt tilbakestilling av innstillinger til fabrikkinnstillinger (Factory reset) for hele operativsystemet eller valgte applikasjoner.
For å oppdatere systemet brukes systemd-sysupdate-komponenten, som benytter mekanismen for atomisk bytte av partisjoner – det finnes to uavhengige partisjoner, der den ene har det fungerende systemet, mens den andre har den neste oppdateringen installert, hvoretter partisjonene bytter plass. For å sikre integriteten til oppstartsmiljøet brukes oppstart med UEFI Secure Boot og fullstendig disk-kryptering (LUKS) med lagring av informasjon for å dekryptere nøkler i TPM 2.0 (Trusted Platform Module).
System environment fills have been minimized and contain only the components necessary to launch Incus. There is no command shell and traditional command line management or remote SSH connection capabilities in the environment. Instead, all management and configuration operations are performed solely through the Incus REST API with authentication via client TLS certificates or through OIDC (OpenID Connect). Management of all servers is centralized through the Operations Center web interface or the Incus CLI interface. To migrate containers and virtual machines from other systems, such as VMware vCenter, a Migration Manager is provided.
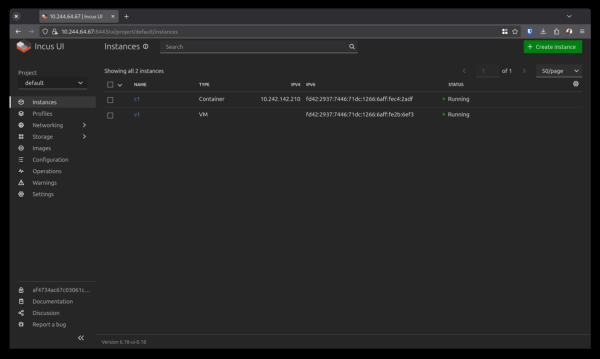
A boot image is generated using an online generator that allows you to prepare an image based on the specified parameters and set a seed archive with settings such as TLS certificate for client access, the block device identifier for installation and network configuration (by default, the network is configured via DHCPv4 or SLAAC (Stateless Address Autoconfiguration)). Interactive installation mode is not supported — all parameters for installation and initial setup are determined through a built-in configuration block, which is passed during the first boot. The installation of IncusOS images is supported both on physical hardware and in virtual machines managed by the libvirt, Incus, Proxmox, VirtualBox, and VMware platforms.
Storage-related capabilities:
- automatic deployment of a local ZFS pool;
- creation of complex ZFS pools on additional disks;
- support for NVME-over-TCP, iSCSI, Fiber Channel, and Multipath;
- the ability to create clustered LVM configurations over Fiber Channel, NVME-over-TCP, or iSCSI;
- the ability to create software storage based on the distributed FS Ceph.
Network capabilities:
- automatic support for VLAN when operating in bridge network mode, simplifying the connection of virtual machines to any network interfaces;
- support for link aggregation;
- support for LLDP (Link Layer Discovery Protocol);
- support for enterprise proxies (including authentication via Kerberos);
- support for NTP (Network Time Protocol);
- the ability to save logs to an external server via syslog;
- support for OVS/OVN for software-defined OVS (Open vSwitch) and OVN (Open Virtual Network);
- built-in support VPN-for Tailscale networks (support for Netbird is planned).
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish