

Google har lansert utgivelsen av nettleseren Chrome 100. Samtidig er den stabile utgivelsen av det frie prosjektet Chromium tilgjengelig, som danner grunnlaget for Chrome. Chrome-nettleseren skiller seg ut med bruken av Googles logoer, et system for å sende varsler i tilfelle krasj, moduler for avspilling av kopibeskyttet videoinnhold (DRM), et automatisert oppdateringssystem og overføring av RLZ-parametere ved søk. Neste utgivelse, Chrome 101, er planlagt for 26. april.
Hovedendringer i Chrome 100:
- Med anknytning til at nettleseren når versjonsnummeret 100, som består av tre sifre i stedet for to, er ikke uregelmessigheter i driften av enkelte nettsider, som bruker feil bibliotek for å tolke verdien av User-Agent, utelukket. For å håndtere eventuelle problemer er innstillingen «chrome://flags##force-major-version-to-minor» tilgjengelig, som lar brukere returnere utdata i User-Agent-headeren til versjon 99 mens de faktisk bruker versjon 100.
- Chrome 100 er kjennetegnet som den siste versjonen med fullstendige User-Agent-opplysninger. I neste utgivelse vil informasjon i HTTP-headeren for User-Agent og JavaScript-parametre navigator.userAgent, navigator.appVersion og navigator.platform begynne å bli trimmet. Bare informasjon om nettlesernavnet, hovedversjonen av nettleseren, plattformen og enhetstypen (mobiltelefon, PC, nettbrett) vil bli beholdt i headeren. For å få ytterligere data, som nøyaktig versjon og utvidede plattformdata, må API-en User Agent Client Hints brukes. For nettsteder som ikke har tilstrekkelig ny informasjon og som fortsatt ikke er klare til å gå over til User Agent Client Hints, er muligheten til å returnere fullstendig User-Agent tilgjengelig frem til mai 2023.
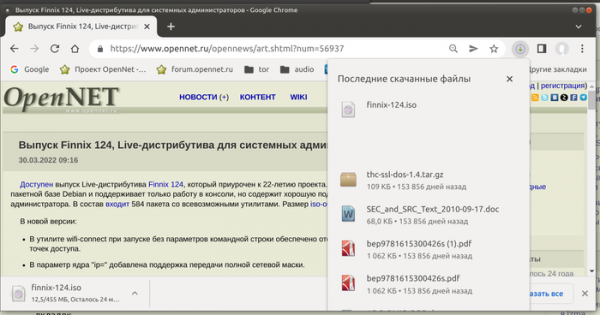
- En eksperimentell mulighet er lagt til for å vise en nedlastingsindikator i adressefeltet, som ved klikk, viser status for nedlastede og lastede filer på lik linje med siden chrome://downloads. For å aktivere indikatoren er innstillingen «chrome://flags#download-bubble» tilgjengelig.

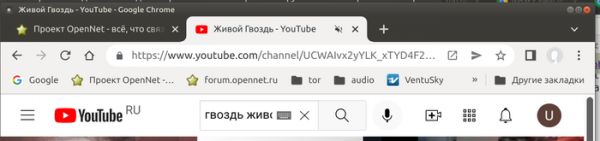
- Muligheten for å dempe lyden ved å klikke på indikatoren for avspilling, vist på fanebladknappen, er tilbakeført (tidligere kunne lyden dempes via kontekstmeny). For å aktivere denne muligheten er innstillingen «chrome://flags#enable-tab-audio-muting» lagt til.

- Lagt til innstillingen «chrome://flags/#enable-lens-standalone» for å deaktivere Google Lens-tjenesten for bildesøk (alternativet «Finn bilde» i kontekstmenyen).
- Når du deler en fane (tab-sharing), blir det nå kun det området med innholdet som strømmer til en annen bruker fremhevet med en blå ramme, ikke hele fanen.
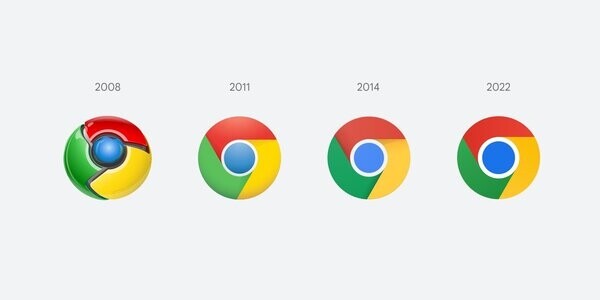
- Nettleserens logo er endret. Den nye logoen skiller seg fra 2014-versjonen med en litt større sirkel i midten, mer intens farge og fravær av skygger på grensene mellom fargene.

- Endringer i Android-versjonen:
- Støtte for «Lite»-modus, som reduserte bitrate ved videoloading og brukte ekstra komprimering av bilder, er fjernet. Det bemerkes at modusen er fjernet på grunn av lavere kostnader på mobilnett og utviklingen av andre metoder for å redusere trafikken.
- Muligheten for å utføre handlinger med nettleseren fra adressefeltet er lagt til. For eksempel, kan du skrive «slette historie» og nettleseren vil foreslå å gå til skjemaet for å rydde nettleserloggen, eller «redigere passord» og nettleseren åpner passordbehandleren. For stasjonære systemer ble denne funksjonen implementert i Chrome 87.
- Støtte for innlogging på Google-kontoer via QR-kode skanning, vist på skjermen til en annen enhet, er implementert.
- Det er lagt til en bekreftelsesdialog ved forsøk på å lukke alle fanene samtidig.
- På siden for å åpne en ny fane er det nå en bryter mellom visning av RSS-abonnementer (Following) og anbefalt innhold (Discover).
- Støtte for protokollene TLS 1.0/1.1 i Android WebView-komponenten er fjernet. I selve nettleseren ble støtten for TLS 1.0/1.1 fjernet i utgivelsen av Chrome 98. I denne versjonen er en lignende endring anvendt på mobilapplikasjoner som bruker WebView-komponenten, som nå ikke vil kunne koble til servere som ikke støtter TLS 1.2 eller TLS 1.3.
- Ved kontroll av sertifikater ved hjelp av Certificate Transparency-mekanismen for å bekrefte sertifikatet, kreves det nå at det finnes signerte SCT-poster (signed certificate timestamp) i to forskjellige logger, drevet av forskjellige operatører (tidligere var det nødvendig med en post i Google-loggen og i en hvilken som helst annen operatør sin logg). Certificate Transparency sørger for at det føres uavhengige offentlige logger over alle utstedte og tilbakekalte sertifikater, som gir mulighet for uavhengig revisjon av alle endringer og handlinger fra sertifikatutstedere, og gjør det mulig å spore ethvert forsøk på å skjule opprettelsen av falske poster.
For brukere som har aktivert Safe Browsing-modus, er SCT-revisjon i logger for Certificate Transparency som standard aktivert. Denne endringen vil føre til at det sendes flere forespørsel til Google for å bekrefte at loggen fungerer som den skal. Kontrollforespørselen sendes svært sjelden, omtrent én gang per 10 000 TLS-tilkoblinger. Hvis det oppdages problemer, vil data om den problematiske sertifikatkjeden og SCT sendes til Google (kun data om sertifikater og SCT som allerede er offentlig distribuert, sendes).
- Når utvidet beskyttelse mot farlige nettsteder (Enhanced Safe Browsing) er aktivert og du logger deg på Google-kontoen din, inkluderes servere data om hendelser som sendes til Google nå tokens knyttet til Google-kontoen, noe som gir bedre beskyttelse mot phishing, ondsinnede aktiviteter og andre trusler på nettet. For økter i inkognitomodus overføres ikke slike data.
- I Chrome-versjonen for desktop er det nå mulig å avvise advarsler om bruk av kompromitterte passord.
- Det er lagt til et API for Multi-Screen Window Placement, som gir informasjon om tilkoblede skjermer til datamaskinen og organiserer plasseringen av vinduer på de angitte skjermene. Med det nye API-et kan man også nøyaktig velge posisjonen til vinduene som vises og bestemme overgangen til fullskjermmodus, initiert gjennom metoden Element.requestFullscreen(). Eksempler på bruken av det nye API-et inkluderer apper for presentasjoner (visning på projektor og visning av notater på laptop-skjerm), finansielle apper og overvåkingssystemer (plassering av grafer på ulike skjermer), medisinske apper (visning av bilder på separate skjermer med høy oppløsning), spill, grafiske redaktører og andre typer fler-vindussystemer.
- I Origin Trials-modus (eksperimentelle funksjoner som krever separat aktivering) er det implementert støtte for tilgang til Media Source Extensions fra dedikerte arbeidere, noe som kan brukes for eksempel til å forbedre ytelsen ved buffertert avspilling av multimedia ved å lage et MediaSource-objekt i en egen arbeider og transmisjon av resultater til HTMLMediaElement i hovedtråden. Origin Trial innebærer muligheten til å jobbe med angitt API fra applikasjoner lastet fra localhost eller 127.0.0.1, eller etter registrering og mottak av et spesialtoken som er gyldig i en begrenset periode for et bestemt nettsted.
- API for Digital Goods er stabilisert og tilbys nå for alle interesserte, designet for å forenkle kjøp fra webapplikasjoner. Det gir koblinger til distribusjonstjenester, og i Android tilbyr det et lag over API Android Play Billing.
- Det er lagt til en metode AbortSignal.throwIfAborted(), som lar deg håndtere avbrytelsen av signalets utførelse med hensyn til signalkondisjon og årsaken til avbrytelsen.
- I HIDDevice-objektet er det lagt til en metode forget(), som gjør det mulig å tilbakekalle fullmaktene for tilgang til inngangsenheten som brukeren har gitt.
- I CSS-egenskapen mix-blend-mode, som definerer metoden for blending i overlappingen av elementer, er støtten for verdien "plus-lighter" lagt til for å fremheve krysset mellom to elementer som har felles piksler.
- I NDEFReader-objektet er det lagt til en metode makeReadOnly(), som lar deg bruke NFC-tagger i skrivebeskyttet modus.
- I API WebTransport som er utformet for å sende og motta data mellom nettleseren og serveren, er det lagt til en alternativ serverCertificateHashes for autentisering av tilkoblingen til serveren ved hjelp av sertifikathash uten å bruke Web PKI (for eksempel når det kobles til server eller en virtuell maskin som ikke er i et offentlig nettverk).
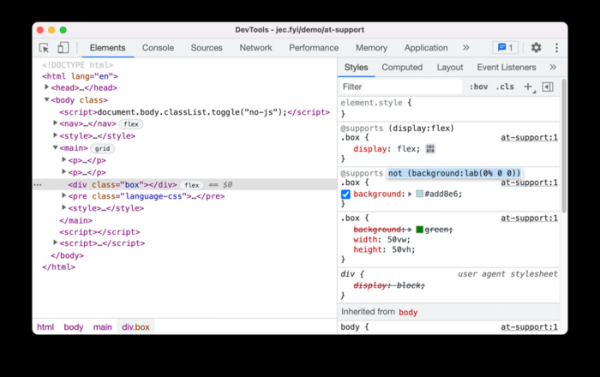
- Det er gjort forbedringer i verktøyene for webutviklere. Mulighetene i Recorder-panelet er utvidet, som gjør det mulig å ta opp, gjengi og analysere brukerhandlinger på siden. Under feilsøking vil verdiene til egenskapene bli vist når musen holdes over klasser eller funksjoner i koden. Listen over emulerte enheter User-Agent for iPhone er oppdatert til versjon 13_2_3. I CSS-stilnavigasjonspanelet er det blitt mulig å vise og redigere «@supports»-regler.

I tillegg til nye funksjoner og feilrettinger i den nye versjonen er 28 sårbarheter blitt eliminert. Mange av sårbarhetene ble avdekket som et resultat av automatisert testing med verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Det er ikke identifisert kritiske problemer som kan omgå alle nivåer av nettleserbeskyttelse og kjøre kode i systemet utenfor sandbox-miljøet. Som en del av belønningsprogrammet for oppdagelsen av sårbarheter har Google utbetalt 20 premier på til sammen 51 000 USD (en premie på $16000, to premier på $7000, tre premier på $5000 og én premie hver på $3000, $2000 og $1000. Størrelsen på 11 premier er foreløpig ikke bestemt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish