

Google har offentliggjort versjonen av nettleseren Chrome 150. Samtidig er den stabile utgaven av det åpne prosjektet Chromium tilgjengelig, som er grunnlaget for Chrome. Nettleseren Chrome skiller seg fra Chromium ved bruken av Google-logoer, inneholder et system for å sende varsler ved krasj, moduler for avspilling av kopibeskyttet videoinnhold (DRM), et automatisk oppdateringssystem, konstant aktivering av Sandbox-isolasjon, leveranse av nøkler til Google API, og overføring av RLZ-parametere under søk. For de som trenger mer tid på oppdatering, støttes en egen Extended Stable-gren i 8 uker. Neste utgivelse, Chrome 151, er planlagt til 28. juli.
Hovedendringene i Chrome 150 (1, 2, 3, 4):
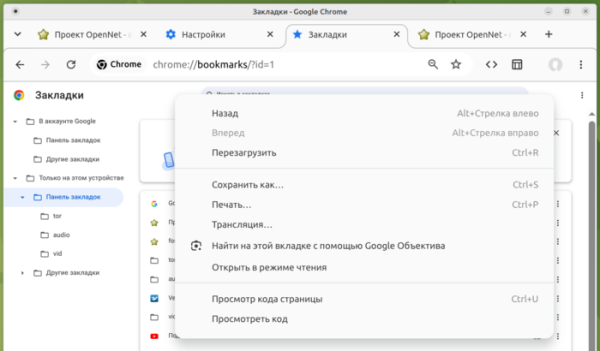
- De første resultatene av initiativet for oppdatering av grensesnittdesign på ulike operativsystemer er foreslått, med mål om å fjerne overflødighet. Nye ikoner med glattere kanter og animasjonseffekter for knapper, som knappen for å åpne hovedmenyen og oppdatere siden, er implementert. Strukturen i kontekstmenyene er forenklet, med fjerning av sjeldent brukte eller doble elementer. En mer moderne utforming av konfigurasjonsverktøyet, nedlastingsbehandleren og siden for navigering gjennom bokmerker er også tatt i bruk.

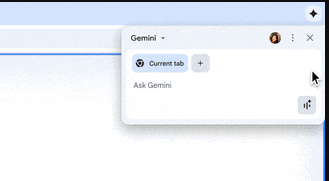
- Utviklingen av AI-modus fortsetter, som tillater interaksjon med AI-agenten fra adressefeltet eller fra siden som vises når en ny fane åpnes. I den nye versjonen er det lagt til muligheten til å koble Chrome til AI-agenten Gemini Spark for autonom utførelse av handlinger i den nåværende aktive fanen mens oppdragene løses som krever interaksjon med webinnhold (klikk på knapper, navigere koblinger, fylle ut skjemaer, osv.). I tillegg er det lagt til utdata av kontekstuelle anbefalinger for hvordan man kan bruke Gemini når man jobber med nettleseren; for eksempel, når man åpner en stor artikkel, vil Chrome foreslå å oppsummere informasjonen med Gemini, og når man redigerer tekst i et skjema, vil det anbefale å sjekke eller rette teksten via Gemini.

- For some users, a unified simplified interface is used to link to their Google account and synchronize data such as saved passwords and bookmarks. Synchronization is integrated with account login and is not presented as a separate option in the settings. Users can connect Chrome to their Google account and use it to store passwords, bookmarks, browsing history, and tabs. Data for address autofill and input suggestions is now not synchronized between devices and is stored only on the local system.
- For some users who have activated the Enhanced Safe Browsing mode, the 'HTTPS-First' feature is enabled, which automatically redirects HTTP requests to HTTPS. To ensure compatibility with sites that do not support HTTPS, a fallback to HTTP is implemented if a request cannot be fulfilled via HTTPS after redirection, or if there are certificate issues. A special warning is displayed when attempting to access a website via HTTP. Chrome plans to enable this mode by default for all publicly accessible sites not hosted within intranet networks, such as 192.168.0.1 and 10.0.0.0/8, in version 154.
- Support for the flag kExtensionManifestV2Disabled, which allowed reverting the ability to install extensions that use the second version of the Chrome manifest from the Chrome Web Store, has been removed. In the next Chrome 151 release, the AllowLegacyMV2Extensions parameter will also be removed, which allowed manually loading second-version manifest extensions in developer mode. The noted flags allowed a workaround to install the uBlock Origin extension.
- Web Worker handlers created using the 'data:' URI (for example, via 'new Worker(‘data:text/javascript….’)') are now isolated from the page they were created on and do not have access to local storage and cookies in the current context. domenetThis change allows blocking the use of Web Workers that are not loaded from serveren, but are created on the fly via 'data:', from accessing sensitive data during XSS attacks.
- Implementert beskyttelse mot angrep som manipulerer grensen for maks antall tilkoblinger til proxy som en skjult kommunikasjonskanal mellom JavaScript-kode som kjører i forskjellige faner, eller for å avgjøre om en bestemt nettside har vært besøkt tidligere. For eksempel kan en angriper ta alle tilgjengelige tilkoblinger til proxyen, og kun la én socket være ledig, for deretter å analysere dens tilgjengelighet når man henvender seg til en statisk ressurs — hvis socketen er ledig, er ressursen fra den kontrollerte nettsiden hentet fra cachen, dvs. brukeren har allerede lastet den ned tidligere. Grensen for maks antall tilkoblinger til TCP-sockets i proxyen varierer nå tilfeldig.
- Bruk av SVG-filtre på tredjeparts (cross-origin) eller isolerte (sandboxed) iframe-bokser, samt plugins (for eksempel den innebygde PDF-leseren), er forbudt. Denne begrensningen beskytter mot angrep via eksterne kanaler, som GPU.zip, og angrep av klassen SVG Clickjacking, der SVG-filtre brukes for å legge transparent innhold over annet innhold for å sette inn usynlige knapper, for eksempel over lukke-knappen til et annonsevindu.
- For særskilte webapplikasjoner (PWA, Progressive Web App) er det nå mulig å flytte til en ny underdomene innenfor én hoveddomene (for eksempel å erstatte drive.example.com med fileman.example.com) uten brukerens deltakelse (tidligere var PWA-applikasjonen knyttet til den opprinnelige domenen, og ved endring av underdomene, for eksempel ved rebranding eller omstrukturering, måtte brukeren gjøre en manuell reinstallasjon).
- I TLS er støtten for algoritmen for digital signatur ML-DSA (CRYSTALS-Dilithium) inkludert som standard, som er motstandsdyktig mot brute force-angrep fra kvantedatamaskiner.
- I Android-versjonen er det implementert støtte for FIDO Alliance Credential Exchange-standarden, som gjør det mulig å importere og eksportere lagrede passord og biometriske autentiseringsinnstillinger ved hjelp av ende-til-ende-kryptering på klientsiden, for eksempel for trygg overføring mellom Google Password Manager og tredjeparts passordbehandlere.
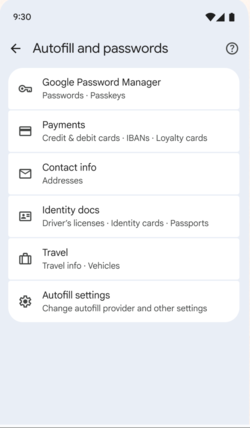
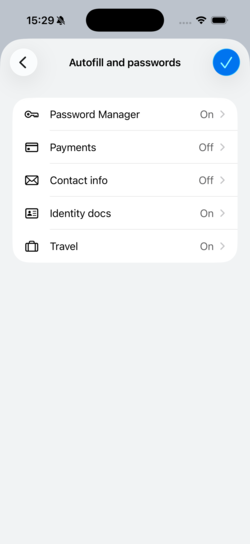
- I Android-versjonen er det foreslått et nytt, enhetlig grensesnitt for å administrere lagrede passord og data for autofullføring av skjemaer. Tanken er at brukeren skal kunne få informasjon om ulike klasser av lagrede, konfidensielle data fra nettleseren, som passord, biometriske autentiseringsdata, adresser og passinformasjon.


- CSS-egenskapen «text-fit» er lagt til for automatisk skalering av skriftstørrelsen, slik at teksten passer inn i bredden til den overordnede containeren (for eksempel når man må plassere en overskrift innenfor et bestemt område uten å bryte teksten til en ny linje eller tilpasse fonten til forskjellige skjermoppløsninger).
- I CSS-egenskapen «background-clip» er støtte for parameteren «border-area» lagt til, noe som forenkler opprettingen av kanter med gradient ved å tegne bakgrunnen til elementet strengt innenfor området som rammen opptar.
- Den nye CSS-funksjonen image() gjør det mulig å generere et bilde med utfylling i en angitt farge.
- Testing av protokollen EVP (e-postverifikasjonsprotokoll) for automatisk kryptografisk bekreftelse av eierskap til e-post uten behov for å sende engangskoder til e-post, har startet i Origin-trials.
- HTML-attributtet focusgroup er lagt til for deklarativ styring av fokusskifting fra tastatur inne i sammensatte komponenter, som menyer, uten bruk av JavaScript. For eksempel, etter å ha forlatt en gruppe med elementer med Tab-tasten og kommet tilbake, vil nettleseren returnere fokuset til det sist aktive elementet og ikke til det første elementet i listen.
- Det er gjort forbedringer i verktøyene for webutviklere. Muligheter for å inspisere og feilsøke verktøyet WebMCP, brukt til å integrere nettsteder med AI-agenter via MCP-protokollen, er lagt til. I stilpanelet er redigering på stedet av reglene «@container», «@counter-style» og «@function» tillatt.
I den nye versjonen er det rettet opp 433 sikkerhetshull, i tillegg til nye funksjoner og feilrettinger. Mange av sårbarhetene ble oppdaget gjennom automatisert testing med verktøy som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Tjue av problemene har fått kritisk alvorlighetsgrad, noe som innebærer at sårbarhetene kan omgå alle beskyttelseslag i nettleseren og kjøre kode utenfor sandkasse-miljøet. 14 av de kritiske problemene er forårsaket av tilgang til allerede frigitt minne (use-after-free), 3 - utilstrekkelig validering av ukjente inputdata, 2 - bufferoverflow, og 1 - feil håndtering av typer (Type Confusion). I henhold til programmet for utbetaling av belønninger for oppdagede sårbarheter, har Google utbetalt 319 000 USD for denne versjonen (én premie på 250 000 USD (CVE-2026-14382 i ANGLE-biblioteket), tre premier på $10 000, $2 500, $2 000 og $1 000, to premier på $3 000 og én premie på $8 000, $5 000 og $4 000).
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish