

Google utgave av nettleseren . Samtidig stabil utgivelse av et fritt prosjekt , som fungerer som grunnlaget for Chrome. Nettleseren Chrome ved bruken av Googles logoer, et system for å sende varsler ved krasj, muligheten for å laste ned Flash-modulen på forespørsel, moduler for avspilling av beskyttet videoinnhold (DRM), et system for automatisk installasjon av oppdateringer og overføring ved søk Neste oppdatering av Chrome 81 er planlagt til 17. mars.
:
- For en liten andel av brukerne er det tilbudt en funksjon for gruppering av faner, som lar deg kombinere flere lignende faner i visuelt adskilte grupper. Hver gruppe kan tilknyttes en egen farge og navn. Brukere som ikke ble med i den første bølgen av aktiveringen, kan aktivere støtte for gruppering gjennom alternativet «chrome://flags/#tab-groups».
- Støtte for funksjonen , som tillater å opprette lenker til enkelte ord eller fraser, uten eksplisitt å indikere i dokumentet med merkelapper ved hjelp av «a name»-taggen eller «id»-egenskapen. Syntaksen for slike lenker planlegges å bli godkjent som en webstandard, som fortsatt er på stadiet . Masken for overgangen (som i praksis utfører rulling med søk) skiller seg fra et vanlig anker med merket «:~:». For eksempel, når du åpner lenken «https://opennet.ru/52312/#:~:text=Chromе» vil siden flytte seg til posisjonen med den første omtalen av ordet «Chromе», og dette ordet vil bli uthevet.
- en strengere begrensning på overføring av informasjonskapsler mellom nettsteder, for ikke-HTTPS forespørselen som forbyr behandling av tredjeparts informasjonskapsler som settes når man besøker nettsteder forskjellig fra domenet til den nåværende siden. Slike informasjonskapsler brukes til å følge brukerens bevegelser mellom nettsteder i kode for annonse-nettverk, sosiale medier-widgets, og webanalyse-systemer. Vi minner om at for å styre overføringen av informasjonskapsler brukes attributtet SameSite angitt i Set-Cookie-headeren, som nå som standard er satt til «SameSite=Lax», som begrenser sendingen av informasjonskapsler for tverrsidige delspørsmål, som forespørsel om bilder eller innlasting av innhold via iframe fra et annet nettsted. Nettsteder kan overstyre den standard SameSite-modusen ved å spesifisere verdien SameSite=None ved opprettelse av informasjonskapsler. Det er imidlertid viktig å merke seg at verdien SameSite=None for informasjonskapsler kun kan settes i Secure-modus (gjelder for forbindelser via HTTPS). Endringen vil bli rullet ut gradvis 17. februar, først for en liten andel av brukerne, og deretter gradvis utvide omfanget.
- beskyttelse mot irriterende varsler relatert til bekreftelse av myndighet. Siden slik aktivitet, for eksempel spamforespørsel om å motta push-varsler, forstyrrer brukerens arbeid og trekker oppmerksomhet bort fra handlinger i bekreftelsesdialogene, kan det i Chrome 80 vises et informasjonstips med en advarsel om blokkering av forespørselen om myndighet i adressefeltet i stedet for en separat dialog, som deretter minimeres til en indikator med et bilde av en gjennomstrøket klokke. Ved å klikke på indikatoren kan man aktivere eller avvise den forespurte myndigheten når som helst. Den nye modusen vil automatisk bli valgt for brukere som tidligere vanligvis har blokkert slike forespørsel, samt for nettsteder som registrerer en høy prosentandel av avviste forespørsel. For å aktivere den nye modusen for alle forespørsel er det lagt til et spesialalternativ i innstillingene (chrome://flags/#quiet-notification-prompts).
- visning av popup-vinduer (kall av metoden window.open()) og sending av synkrone XMLHttpRequest-forespørsel i hendelseshåndterere for lukking eller skjuling av siden (unload, beforeunload, pagehide og visibilitychange);
- Forslaget har begynt mot lastning av blandet multimedieinnhold (når ressurser lastes via http:// på en HTTPS-side). På sider åpnet med HTTPS vil lenker "http://" nå automatisk bli erstattet med "https://" i blokkene relatert til avspilling av lyd- og videofiler. Hvis en lyd- eller videoressurs ikke er tilgjengelig over https, blir lasteprosessen blokkert (man kan manuelt merke blokkeringen gjennom menyen tilgjengelig via låsesymbolet i adressefeltet).
Bilder vil fortsette å lastes inn uten endringer (autobyttet vil bli brukt i Chrome 81), men for å erstatte med https eller blokkere bilder får nettstedutviklere tilgang til CSP-egenskapene upgrade-insecure-requests og block-all-mixed-content. For skript og iframe har blokkering av blandet innhold allerede blitt implementert tidligere.
- Det har begynt en gradvis av FTP-støtte. Som standard opprettholdes FTP-støtte for nå, men det vil et eksperiment der en bestemt prosentandel av brukerne får deaktivert FTP-støtte (for å gjenopprette det må nettleseren startes med alternativet «—enable-ftp»). Vi minner om at i tidligere versjoner ble også visningen av innhold i nettleservinduet for ressurser som lastes ned via protokollen «ftp://» deaktivert (for eksempel ble visningen av HTML-dokumenter og README-filer stanset), bruken av FTP ble forbudt for å laste ned underressurser fra dokumenter, og støtten for proxy for FTP ble avsluttet. Likevel var det fremdeles mulig å laste opp filer via direkte lenker og vise kataloginnhold.
-
muligheten for å bruke vektorbaserte SVG-bilder som nettstedets ikon (favicon). - Innstillinger har fått muligheten til å selektivt deaktivere bestemte datatyper som overføres under synkronisering mellom nettlesere.
- For sentralt administrerte bedriftsbrukere er det lagt til en regel , som forbyr installasjon av eksterne tillegg på enheten.
- API: en enkelt sjekk av hele kjeden av egenskaper eller kall i JavaScript. For eksempel, når du får tilgang til «db.user.name.length», måtte man tidligere sjekke definisjonen av alle bestanddelene trinnvis, for eksempel gjennom «if (db && db.user && db.user.name)». Nå kan man ved hjelp av operatoren «?.» få tilgang til verdien «db?.user?.name?.length» uten forhåndskontroller, og denne tilgangen vil ikke føre til en feil. Ved problemer (hvis noe element er behandlet som null eller undefined) vil verdien som kommer ut være «undefined».
- I JavaScript er det foreslått en ny logisk operator for sammenslåing «??», som returnerer det høyre operanden hvis venstre operanden har verdien NULL eller undefined, og omvendt. For eksempel, «const foo = bar ?? ‘default string'» hvis bar er lik null, vil returnere strengen eller verdien av bar ellers, også når bar er 0 og ‘ ‘, i motsetning til operatoren «||».
- I Origin Trials-modus (eksperimentelle funksjoner som krever separat ) er det foreslått et API for innholdsindeksering. Origin Trial innebærer muligheten for å bruke det spesifiserte APIet fra applikasjoner lastet fra localhost eller 127.0.0.1, eller etter registrering og mottak av et spesialt token som har en begrenset gyldighet for et spesifikt nettsted. API , gir en metadata om innholdet som tidligere har blitt bufret av webapplikasjoner som kjører i modus for Progressive Web Apps (PWA). Applikasjonen kan lagre ulike data på nettlesersiden, inkludert bilder, videoer og artikler, og ved tap av nettverksforbindelse bruke dem ved hjelp av API Cache Storage og IndexedDB. Content Indexing API gir mulighet for å legge til, finne og fjerne slike ressurser. I nettleseren brukes dette API allerede for å liste opp sider og multimediadata tilgjengelig for offline visning.
- Det har blitt stabilisert og distribueres nå utenfor Origin Trials programgrensesnittet , som lar brukeren velge oppføringer fra adresseboken og overføre bestemte detaljer om dem til nettstedet. Ved forespørselen bestemmes listen over egenskaper som må hentes. Disse egenskapene vises tydelig for brukeren, som tar beslutningen om å overføre disse egenskapene eller ikke. API-en kan for eksempel brukes i en nettleserbasert e-postklient for å velge mottakere for en sendt e-post, i en webapplikasjon med VoIP-funksjonalitet for å initiere et anrop til et bestemt nummer, eller i et sosialt nettverk for å finne allerede registrerte venner. I tillegg er det under Origin Trials introdusert enkelte nye egenskaper for Contact Picker: bortsett fra de tidligere tilgjengelige fullstendige navn, e-post og telefonnummer, er muligheten til å overføre postadresse og bilde lagt til.
- I Web Workers en ny måte å laste inn ECMAScript-moduler på, som gjør det mulig å unngå bruk av funksjonen importScripts(), som blokkerer workerens arbeid under behandling av det importerede skriptet og utfører det i det globale konteksten. Den nye metoden innebærer opprettelse av spesielle moduler for Web Workers, som støtter standardmekanismer for import av JavaScript og kan lastes dynamisk uten å blokkere utførelsen av worker-en. For å laste moduler i konstruktøren Worker er det angitt en ny type ressurs - ‘module’:
const worker = new Worker(‘worker.js’, {
type: ‘module’
}); - innebygd funksjonalitet for håndtering av komprimerte strømmer i JavaScript, som ikke krever bruk av eksterne biblioteker. For komprimering og oppakking er API-ene . Komprimering støttes ved hjelp av algoritmene gzip og deflate.
const compressionReadableStream
= inputReadableStream.pipeThrough(new CompressionStream(‘gzip’)); - CSS-egenskapen ««, som tillater brudd ved enhver typografisk karakter, inkludert brudd nær tegnsetting, forhåndsdefinerte mellomrom (<pre>) og midt i ord. CSS-egenskapen «» som tillater brudd på uavbrutte tegnsekvenser hvor som helst, hvis det ikke er mulig å finne en passende bruddposisjon i linjen.
- For medieinnhold som behandles i kryptert format, implementeres støtte for metoden , som gir informasjon om nettleserens evner knyttet til dekoding av beskyttet innhold (for eksempel kan den angitte metoden brukes til å velge høy kvalitets- eller strømmingsmåte for dekoding basert på tilgjengelig båndbredde og skjermstørrelse).
- Ny metode lagt til , som gir informasjon om videoavspillingsytelse for justering av bitrate, oppløsning og andre videoinnstillinger.
- I API , som forenkler integrasjonen med eksisterende betalingssystemer, er det lagt til mulighet for behandling av adresse og kontaktinformasjon til en ekstern betalingsbehandler (betalingssystemets app kan ha mer presise opplysninger enn nettleseren).
- Support for the HTTP header , som gjør det mulig å sende tilleggsmetadata om typen innhold relatert til forespørselen (for eksempel for en forespørsel gjennom img-taggen angis typen «image», for skrifttype - «font», for skript - «script», for stiler - «style» osv.). Basert på den angitte typen kan serveren iverksette tiltak for å beskytte mot visse typer angrep (for eksempel er det lite sannsynlig at en lenke til en behandler for pengeoverføring vil bli angitt gjennom img-taggen, så slike forespørsel trenger ikke å bli behandlet).
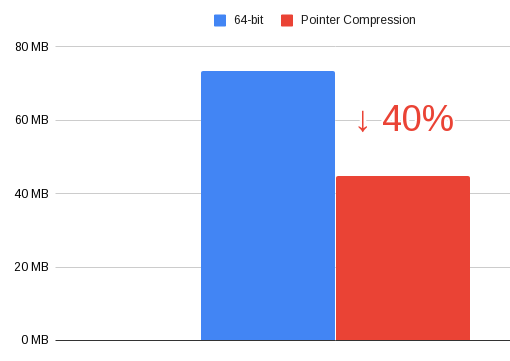
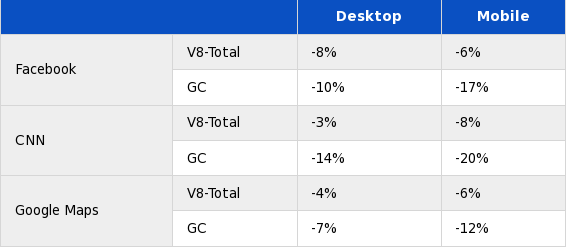
- I JavaScript-motoren V8 av lagring av pekere i heapen. I stedet for å lagre hele 64-bits verdier, lagres kun de unike nedre bitene av pekeren. Denne optimaliseringen gjorde det mulig å redusere minneforbruket i heapen med 40 %, på bekostning av redusert ytelse med 3-8 %.


- i utviklerverktøy for web:
- I webkonsollen er det nå mulig å overstyre uttrykkene let og class.
- Verktøyene for debugging av WebAssembly har blitt forbedret. Støtte for for step-by-step debugging, setting breakpoints, and analyzing stack traces in the source code on which the WebAssembly application is written.
- The panel for analyzing network activity has been improved. The ability to view the call chain of scripts associated with the request initiation has been added.
New columns Path and URL have been added, showing the absolute path and full URL for each network resource. The selected request is highlighted in the overview chart.
- An option to change the User-Agent parameter has been added in the Network Conditions tab.
- A new interface for configuring the audit panel has been proposed.
- In the tab a choice for collecting coverage data for each function or for each block of code has been provided (detailed statistics, but requires more resources).
- I webkonsollen er det nå mulig å overstyre uttrykkene let og class.
- The AppCache manifest action (a technology for enabling web applications to work in offline mode) to the current site directory (if the manifest was loaded from www.example.com/foo/bar/, the ability to override the URL will only apply inside /foo/bar/). In Chrome 82, support for AppCache is planned to be completely removed. The reason given is the desire to eliminate one of the vectors for attacks related to cross-site scripting. Instead of AppCache, the API is recommended. .
- support for the deprecated WebVR 1.1 API, which can be replaced with the API , som gir tilgang til komponenter for å lage virtuell og utvidet virkelighet og forene arbeidet med ulike klasser av enheter, fra stasjonære VR-hodesett til mobile løsninger.
- Protocol handlers registered through registerProtocolHandler() and unregisterProtocolHandler() methods can now only operate in a secure context (when accessed via HTTPS).
I tillegg til nyvinningene og feilrettingene har den nye versjonen eliminert . Mange av sårbarhetene ble avdekket ved hjelp av automatisert testing med verktøyene , , , og . No critical issues have been identified that allow bypassing all browser security levels and executing code on the system outside of the sandbox environment. As part of the vulnerability reward program for the current release, Google has paid out 37 awards totaling $48,000 (one award of $10,000, three awards of $5,000, three awards of $3,000, four awards of $2,000, three awards of $1,000, and six awards of $500). The sizes of 17 awards have yet to be determined.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish