

Google har lansert utgaven av nettleseren Chrome 89. Samtidig er den stabile versjonen av det frie prosjektet Chromium tilgjengelig, som er grunnlaget for Chrome. Nettleseren Chrome skiller seg ut med bruken av Google-logoer, et system for å sende meldinger ved krasj, moduler for avspilling av beskyttet videoinnhold (DRM), et automatisk oppdateringssystem og overføring av RLZ-parametere under søk. Neste utgave av Chrome, versjon 90, er planlagt til 13. april.
Hovedendringer i Chrome 89:
- Chrome-versjonen for Android kan nå kun kjøres på enheter sertifisert av Play Protect. I virtuelle maskiner og emulatorer av Chrome for Android kan brukes hvis det emuleres en godkjent enhet eller emulatorsystemet er utviklet av Google. For å sjekke om enheten er sertifisert, kan man se i Google Play-appen under innstillinger (statusen "Play Protect certification" vises nederst på innstillingsside). For usikrede enheter, som ved bruk av tredjeparts firmware, foreslås det at brukerne registrerer enhetene sine for å kunne kjøre Chrome.
- For en liten prosentandel brukere er det aktivert en standardinnstilling for å åpne nettsteder via HTTPS når vertnavn skrives inn i adresselinjen. For eksempel, når verten example.com skrives, vil nettstedet https://example.com åpnes som standard, og hvis det oppstår problemer ved åpning, vil det falle tilbake til http://example.com. For å administrere bruken av "https://" som standard, er det foreslått en innstilling "chrome://flags#omnibox-default-typed-navigations-to-https".
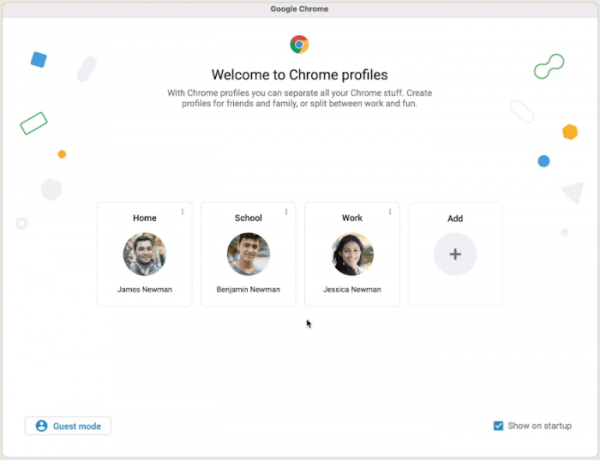
- Støtte for profiler er aktivert, som lar ulike brukere dele sine kontoer når de jobber gjennom én nettleser. For eksempel kan profiler brukes til å organisere tilgang for familie medlemmer eller til å skille mellom økter som brukes til arbeid og personlige interesser. Brukeren kan opprette en ny Chrome-profil og konfigurere at den aktiveres ved pålogging til en spesifikk Google-konto, noe som lar ulike brukere dele bokmerker, innstillinger og besøkshistorikk. Når man prøver å logge inn på en konto knyttet til en annen profil, vil brukeren bli bedt om å bytte til den profilen. Hvis en bruker er knyttet til flere profiler, vil det være mulighet for å velge ønsket profil. Det er også mulig å knytte forskjellige fargesjemaer til ulike profiler for visuell separasjon av brukerne.

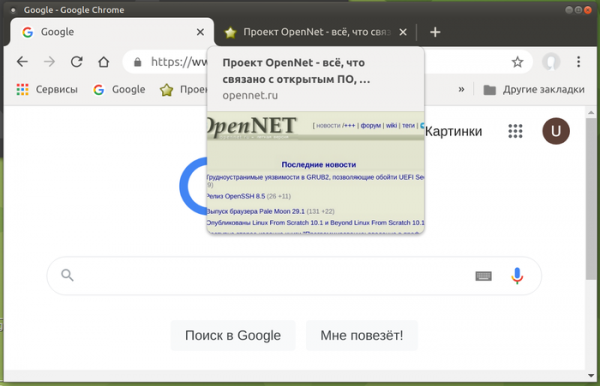
- Visning av innholdskort ved å holde musepekeren over fanene i den øverste menyen er aktivert. Tidligere var forhåndsvisning av innholdet i fanene deaktivert som standard og krevde endring av innstillingen «chrome://flags/#tab-hover-cards».

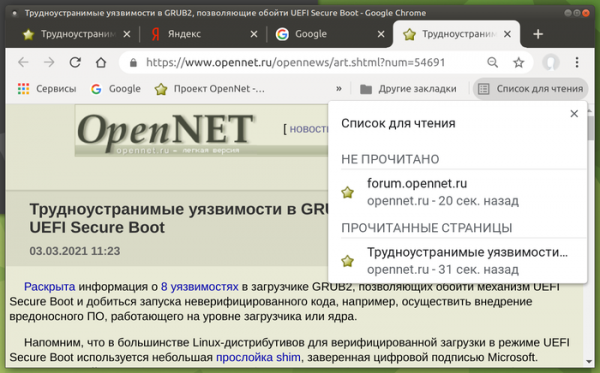
- Noen brukere har fått funksjonen «Leseliste» (Reading List, «chrome://flags#read-later») aktivert. Når denne funksjonen er aktivert, vises det en ekstra knapp «Legg til i leseliste» ved siden av knappen «Legg til bokmerke» når man klikker på stjernen i adressefeltet, og i høyre hjørne av bokmerkeslinjen vises et «Leseliste»-meny der alle tidligere lagte sider er oppført. Når en side åpnes fra listen, blir den merket som lest. Sider på listen kan også merkes som leste eller uleste manuelt, eller fjernes fra listen.

- For brukere som er logget inn på Google-kontoen sin, er det gitt tilgang til betalingsmetoder og passord lagret i Google-kontoen uten å aktivere Chrome Sync. Denne funksjonen er aktivert for noen brukere og vil gradvis bli tilgjengelig for flere.
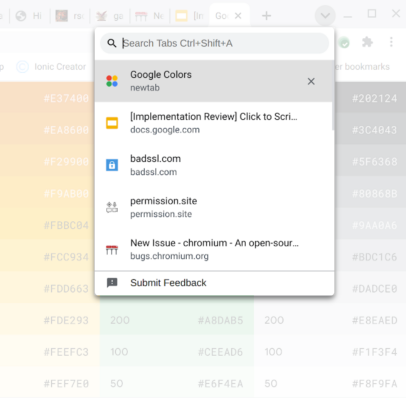
- Støtte for rask fane-søk er aktivert, som tidligere krevde aktivering via flagget «chrome://flags/#enable-tab-search». Brukeren kan se en liste over alle åpne faner og raskt filtrere frem ønsket fane, uavhengig av om den er i samme eller et annet vindu.

- For all users, the processing of individual word inputs in the address bar as attempts to access internal sites has been discontinued. Previously, when entering a single word in the address bar, the browser initially tried to resolve the existence of a host with that name in DNS, assuming the user was trying to open a subdomain, and only then redirected the request to the search engine. As a result, the owner of the DNS server specified in the user's settings received information about single-word search queries, which was regarded as a violation of privacy. For businesses using internet hosts without subdomains (for example, 'https://helpdesk/'), an option to revert to the old behavior has been provided.
- The ability to pin the version of an extension or application has been introduced. For instance, to use only verified extensions in an enterprise, an administrator can configure Chrome to use their own URL for loading updates through the new ExtensionSettings policy instead of the URL defined in the extension's manifest.
- On x86 systems, the browser now requires processor support for SSE3 instructions, which have been supported by Intel processors since 2003 and by AMD since 2005.
- Additional APIs have been added, aimed at providing functionality that can replace third-party cookies used for tracking user movements across sites in advertising networks, social media widgets, and web analytics systems. The following APIs have been proposed for testing:
- Trust Token for distinguishing users without using cross-site identifiers.
- First party sets — allows related domains to declare themselves as primary so that the browser can consider this relationship during cross-site requests.
- Schemeful Same-Site for extending the same-site concept to different URL schemes, i.e., http://website.example and https://website.example will be treated as one site during cross-site requests.
- Floc for determining user interest categories without individual identification and without linking to the history of visits to specific sites.
- Conversion Measurement for assessing user activity after clicking on an ad.
- User-Agent Client Hints for replacing User-Agent and selectively delivering data on specific browser and system parameters (version, platform, etc.).
- The Serial API has been added, allowing websites to read and write data through the serial port. The purpose of this API is to enable the creation of web applications for direct control of devices such as microcontrollers and 3D printers. Explicit user consent is required to access peripheral devices.
- The WebHID API has been introduced for low-level access to HID devices (Human Interface Devices, such as keyboards, mice, gamepads, and touch panels), allowing developers to implement logic for working with HID devices in JavaScript, making it possible to operate rare HID devices without the need for specific drivers in the system. This new API primarily aims to support gamepads.
- The Web NFC API has been added, allowing web applications to read and write NFC tags. Examples of the new API's application in web applications include providing information about museum exhibits, conducting inventories, and retrieving data from conference badges, among others. Tag transmission and scanning is done using the NDEFWriter and NDEFReader objects.
- The Web Share API (the navigator.share object) has been extended beyond mobile devices and is now available to users of desktop browsers (currently only for Windows and Chrome OS). The Web Share API provides means for sharing information on social networks, for example, it allows generating a unified button for posting on the social networks used by the visitor, or organizing the sending of data to other applications.
- Android versions and the WebView component now support decoding of the AVIF (AV1 Image Format) image format, which utilizes intraframe compression technologies from the AV1 video encoding format (AVIF support was added in desktop versions starting from Chrome 85). The container for distributing compressed data in AVIF is fully analogous to HEIF. AVIF supports both HDR (High Dynamic Range) images and those in Wide-gamut color space, as well as in standard dynamic range (SDR).
- En ny Reporting API er lagt til for å hente informasjon om brudd på retningslinjene for sikker bruk på siden for privilegerte operasjoner, angitt gjennom COOP-headeren (Cross-Origin-Opener-Policy), som også muliggjør å sette COOP i feilsøkingsmodus, som fungerer uten å blokkere brudd på reglene.
- En funksjon performance.measureUserAgentSpecificMemory() er lagt til, som bestemmer størrelsen på minnet som brukes under behandling av siden.
- For å overholde kravene til webstandarder behandles nå alle URL-er med "data:" som potensielt pålitelige, dvs. de er en del av et beskyttet miljø.
- I Streams API er det lagt til støtte for byte streams, som er spesielt optimalisert for effektiv overføring av vilkårlige byte-sett og minimerer antall kopieringsoperasjoner med data. Utgangen av strømmen kan skrives til primitive som strenger eller ArrayBuffer.
- I SVG-elementer er full syntaks for egenskapen "filter" implementert, noe som gjør det mulig å samtidig bruke filtre som blur(), sepia() og grayscale() på både SVG- og ikke-SVG-elementer.
- I CSS er pseudo-elementet "::target-text" implementert, som kan brukes til å fremheve et segment som det ble navigert til med tekst (scroll-to-text) med en annen stil enn den som brukes av nettleseren for å markere det funnet.
- CSS-egenskaper for å kontrollere avrundingen av kanter er lagt til: border-start-start-radius, border-start-end-radius, border-end-start-radius, border-end-end-radius.
- Det er lagt til et CSS-egenskap forced-colors for å definere om nettleseren på siden bruker en brukerbegrenset fargepalett.
- Det er lagt til et CSS-egenskap forced-color-adjust for å deaktivere tvungen fargebegrensning for individuelle elementer, og lar dem beholde full kontroll over farger via CSS.
- I JavaScript er bruken av nøkkelordet await tillatt på toppnivå i moduler, noe som gir en lettere integrering av asynkrone kall i modulens innlastingsprosess uten å måtte pakke inn i "async function". For eksempel, i stedet for (async function() { await Promise.resolve(console.log(‘test’)); }()); kan man nå skrive await Promise.resolve(console.log(‘test’));
- I JavaScript-motoren V8 er funksjonsanrop blitt raskere når antallet argumenter ikke samsvarer med parametrene i funksjonen. Ved avvik i antall argumenter i JIT-løsningen har ytelsen økt med 11,2%, mens bruken av JIT TurboFan har gitt en økning på 40%.
- Det er gjort en betydelig del småforbedringer i verktøyene for webutviklere.
Foruten nyvinningene og feilrettingene i den nye versjonen, er 47 sårbarheter blitt eliminert. Mange av sårbarhetene ble identifisert gjennom automatisert testing med verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Det er ikke identifisert kritiske problemer som tillater omgåelse av alle nivåer av nettleserbeskyttelse og kjøring av kode utenfor sandkassemiljøet. Det bemerkes at en av de rettede sårbarhetene (CVE-2021-21166), relatert til livssyklusen til objekter i lydsystemet, har karakter av en 0-dagers problemstilling og ble brukt i et av eksploiteringene før den ble rettet. I forbindelse med programmet for utbetaling av belønninger for å oppdage sårbarheter i denne utgivelsen har Google betalt ut 33 premier for totalt 61 000 USD (to premier på $10 000, to premier på $7 500, tre premier på $5 000, to premier på $3 000, fire på $1 000 og to premier på $500). Størrelsen på 18 premier er ennå ikke fastsatt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish