

Selskapet Google har lansert utgjevinga av nettlesaren Chrome 92. Samtidig er den stabile versjonen av det frie prosjektet Chromium, som er grunnlaget for Chrome, tilgjengelig. Nettlesaren Chrome kjenneteiknast av bruken av Google-logotyper, eit varslingssystem i tilfelle krasj, modul for avspeling av beskytta videoinnhald (DRM), automatisk oppdateringsinstallasjon og overføring av RLZ-parametre ved søk. Den neste utgjevinga av Chrome 93 er planlagd til 31. august.
Hovudendringar i Chrome 92:
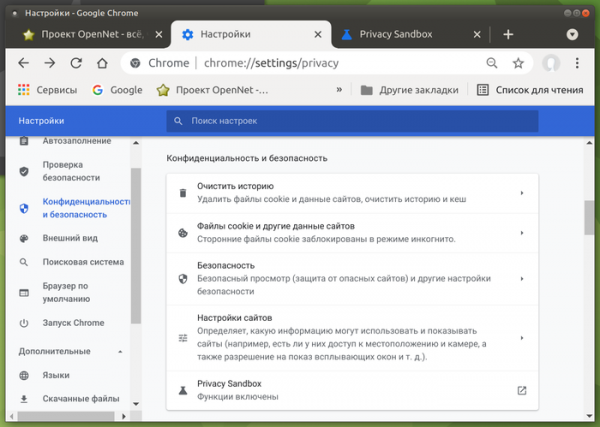
- Det er lagt til verktøy i innstillingane for å styre aktivering av komponentar i Privacy Sandbox. Brukaren kan desaktivera teknologien FLoC (Federated Learning of Cohorts), utvikla av Google for å erstatte sporande cookie-teknologi med «kohortar», som gjer det mogleg å gruppere brukarar med like interesser utan å identifisere enkeltpersonar. Kohortar vert berekna på nettlesaren sin side ved å bruke maskinlæringsalgoritmar på data om besøkslogg og innhaldet som vert vist i nettlesaren.

- For brukarar av desktop-system er cache for tilbake- og framovernavigering (Back-forward cache) aktivert som standard, noko som gir umiddelbar overgang ved bruk av knappar for «Tilbake» og «Framover» eller ved navigering gjennom tidlegare besøkte sider på det inneverande nettstaden. Tidlegare var cache for tilbake- og framovernavigering berre tilgjengeleg i versjonar for Android-plattformen.
- Isolasjonen av nettsider og utvidingar i ulike prosessar er styrkt. Tidlegare sørgde mekanismen for nettsideisolasjon (Site Isolation) for at nettsider var isolert frå kvarandre i ulike prosessar, samt at alle utvidingar vart skilt i ei eiga prosess. I den nye versjonen er nettlesarutvidingar no separerte frå kvarandre ved å plassere kvar utviding i sin eigen prosess, noko som skapar ein ytterlegare barriere for å beskytte mot skadelige utvidingar.
- Ytelsen og effektiviteten til phishing-detektering er betydeleg auka. Oppdaginga av phishing basert på lokal bildeanalyse har i halvparten av tilfella auka med opptil 50 gongar, og i 99 % av tilfella har det vore raskare med minst 2,5 gongar. Den gjennomsnittlege tida for klassifisering av phishing ved hjelp av bilete har redusert seg frå 1,8 sekundar til 100 ms. Generelt har belastninga på CPU, som er generert av alle renderingprosessar, minka med 1,2 %.
- Portene 989 (ftps-data) og 990 (ftps) er nå lagt til listen over forbudte nettporter. Tidligere ble portene 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 og 10080 blokkerte. For porter på svartelisten blir HTTP-, HTTPS- og FTP-forespørselen blokkert for å beskytte mot NAT slipstreaming-angrep, som tillater oppretting av en nettverksforbindelse fra angriperens server til hvilken som helst UDP- eller TCP-port på brukerens system ved å åpne en spesielt utformet webside i nettleseren, til tross for bruken av interne adresseområder (192.168.x.x, 10.x.x.x).
- Det er innført krav om bruk av to-faktor autentisering for utviklere ved publisering av nye tillegg eller oppdateringer i Chrome Web Store.
- Nettleseren vil deaktivere allerede installerte tillegg hvis de er fjernet fra katalogen i Chrome Web Store på grunn av regelbrudd.
- Ved sending av DNS-forespørselen, når tradisjonelle DNS-servere brukes, blir det, ved siden av «A» og «AAAA» poster, nå også forespurt en DNS-post av typen «HTTPS», som overfører parametere som muliggjør raskere oppretting av HTTPS-tilkoblinger, slik som protokollinnstillinger, nøkler for TLS ClientHello-kryptering og listen over alias-underdomener. IP-adresser Fra iframe-blokker som lastes fra domenene som er forskjellige fra den nåværende siden, er det forbudt å kalle JavaScript-dialogene window.alert, window.confirm og window.prompt. Endringen vil beskytte brukerne mot misbruk knyttet til forsøk på å presentere tredjeparts varsler som forespørsel fra hovednettstedet.
- På den nye fanesiden vises en liste over de mest etterspurte dokumentene som er lagret i Google Drive. domenerDet er nå mulig å endre navn og ikon for PWA-applikasjoner (Progressive Web Apps).
- For et lite tilfeldig antall webskjemaer knyttet til inntasting av adresse eller kredittkortnummer, vil forslag til automatisk utfylling bli deaktivert som et eksperiment.
- I versjonen for stasjonære systemer er alternativet for bildesøk (punktet «Finn bilde» i kontekstmenyen) oversatt til å bruke Google Lens-tjenesten i stedet for den vanlige Google søkemotoren. Når brukeren klikker på den aktuelle knappen i kontekstmenyen, vil de bli omdirigert til en egen webapplikasjon.
- I versjonen for stasjonære systemer er alternativet for bildesøk (punktet «Finn bilde» i kontekstmenyen) oversatt til å bruke Google Lens-tjenesten i stedet for den vanlige Google søkemotoren. Når brukeren klikker på den aktuelle knappen i kontekstmenyen, vil de bli omdirigert til en egen webapplikasjon.
- I den stasjonære versjonen av systemet har alternativet for bildesøk (punktet ‘Finn bilde’ i kontekstmenyen) blitt omgjort til å bruke Google Lens-tjenesten i stedet for den vanlige Google-søkemotoren. Ved å klikke på den relevante knappen i kontekstmenyen vil brukeren bli omdirigert til en egen webapplikasjon.
- I grensesnittet for «inkognito»-modus skjules lenker til besøksloggen (lenkene er ubrukelige, siden de fører til en side med informasjon om at historikken ikke samles inn).
- Nye kommandoer har blitt lagt til som kan forstås ved å skrive inn i adressefeltet. For eksempel, for å åpne knappen for rask tilgang til siden for sikkerhetssjekk av passord og utvidelser, er det nok å skrive «safety check», og for å gå til sikkerhets- og synkroniseringsinnstillinger — «manage security settings» og «manage sync».
- Spesifikke endringer i Chrome-versjonen for Android:
- Det er implementert en ny tilpassbar knapp «Magic Toolbar» på panelet som viser ulike snarveier, valgt med hensyn til nåværende brukeraktivitet og inkludert lenker som sannsynligvis kan være nødvendige i øyeblikket.
- Implementeringen av den enhetsbaserte maskinlæringsmodellen for å oppdage phishing-forsøk er oppdatert. Ved å oppdage phishing-forsøk vil nettleseren nå sende informasjon om versjonen av maskinlæringsmodellen, den beregnede vekten for hver kategori og flagget for bruk av den nye modellen til den eksterne tjenesten Safe Browsing, i tillegg til å vise siden med varselet.
- Innstillingen «Show suggestions for similar pages when a page can’t be found» er fjernet, som førte til forslag om lignende sider basert på et spørsmål sendt til Google hvis siden ikke ble funnet. Tidligere ble denne innstillingen allerede fjernet fra skrivebordsversjonen.
- Bruken av isolasjon av nettsteder i separate prosesser er utvidet. Av hensyn til ressursbruk ble det tidligere bare isolert utvalgte store nettsteder i separate prosesser. I den nye versjonen vil isolasjon også begynne å gjelde for nettsteder der brukeren er logget på med autentisering via OAuth (for eksempel ved å koble til en Google-konto) eller som sender HTTP-headeren Cross-Origin-Opener-Policy. For de som ønsker å aktivere isolasjon i separate prosesser for alle nettsteder, er det tilgjengelig en innstilling «chrome://flags/#enable-site-per-process».
- De innebygde beskyttelsesmekanismene i V8-motoren mot angrep via sidekanaler, som Spectre, er deaktivert, da de anses for å være mindre effektive enn nettstedisolasjon i separate prosesser. I skrivebordsversjonen ble disse mekanismene deaktivert allerede i utgivelsen av Chrome 70.
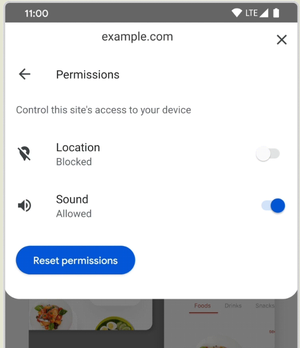
- Forenklet tilgang til nettstedets tillatelsesinnstillinger, som tilgang til mikrofon, kamera og lokasjonsbestemmelse. For å få opp en liste over tillatelser, klikk på låsesymbolet i adressefeltet, og velg deretter fanen «Permissions».

- I Origin Trials-modus (eksperimentelle funksjoner som krever separat aktivering) er flere nye API-er lagt til. Origin Trial betyr muligheten til å jobbe med den spesifiserte API-en fra applikasjoner lastet inn fra localhost eller 127.0.0.1, eller etter registrering og mottak av et spesialtoken som er gyldig i en begrenset periode for et spesifikt nettsted.
- API File Handling som lar deg registrere webapplikasjoner som filbehandlere. For eksempel kan en webapplikasjon som kjører i PWA-modus (Progressive Web Apps) registrere seg som en filbehandler for «.txt»-filer, slik at den kan brukes i systemets filbehandler for å åpne tekstfiler.

- API Shared Element Transitions som lar deg bruke forhåndsdefinerte effekter fra nettleseren for å visualisere tilstandsendringer i grensesnittet i en- og flersideapplikasjoner (SPA og MPA).
- API File Handling som lar deg registrere webapplikasjoner som filbehandlere. For eksempel kan en webapplikasjon som kjører i PWA-modus (Progressive Web Apps) registrere seg som en filbehandler for «.txt»-filer, slik at den kan brukes i systemets filbehandler for å åpne tekstfiler.
- I CSS-regelen @font-face er det lagt til en parameter size-adjust, som tillater skalering av glyfens størrelse for en spesifikk skrifttype uten å endre verdien til CSS-egenskapen font-size (området for symbolet forblir det samme, men glyfens størrelse endres innenfor dette området).
- I JavaScript er metoden at() implementert i objektene Array, String og TypedArray, som gjør det mulig å bruke relativ indeksering (den relative posisjonen angis som indeksen i arrayet), inkludert spesifikasjon av negative verdier i forhold til slutten (for eksempel vil «arr.at(-1)» returnere det siste elementet i arrayet).
- I JavaScript-konstruktøren Intl.DateTimeFormat er det lagt til en egenskap, dayPeriod, som lar deg vise omtrentlig tid på dagen (morgen, kveld, dag, natt).
- Ved bruk av objekter SharedArrayBuffers, som lar deg lage array i delt minne, er det nå nødvendig med HTTP-headerne Cross-Origin-Opener-Policy og Cross-Origin-Embedder-Policy, ellers vil forespørselen bli blokkert.
- I API Media Session er det lagt til handlinger «togglemicrophone», «togglecamera» og «hangup», som gjør det mulig for nettsteder som implementerer videokonferansesystemer å knytte egne håndterere til knapper for mikrofon av/på, kamera av/på, og avslutning av samtalen, som vises i grensesnittet picture-in-picture.
- I API Web Bluetooth er det lagt til mulighet for å filtrere funnede Bluetooth-enheter etter produsent- og produkt-ID-er. Filteret angis gjennom parameteren «options.filters» i metoden Bluetooth.requestDevice().
- Den første fasen av trimming av innholdet i HTTP-headeren User-Agent er implementert: i DevTools Issues-fanen vises nå en advarsel om avskrivning av navigator.userAgent, navigator.appVersion og navigator.platform.
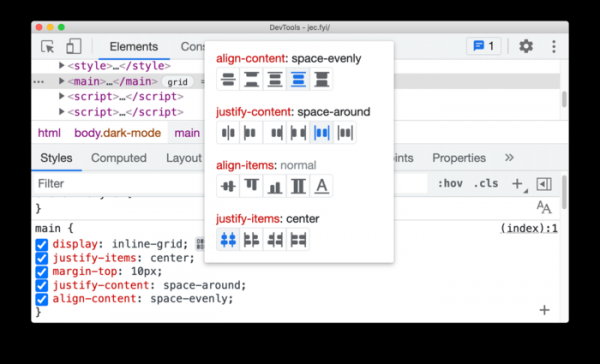
- Det er gjort en rekke forbedringer i verktøyene for webutviklere. I web-konsollen er det nå mulig å overstyre uttrykkene «const». I Elements-panelet er det lagt til en hurtigvisningsfunksjon gjennom kontekstmenyen for iframe-elementer, som vises ved høyreklikk på elementet. Feilsøking av CORS-feil (Cross-origin resource sharing) har blitt forbedret. I nettverksinspektøren har det blitt lagt til muligheten for å filtrere nettverksforespørsel fra WebAssembly. En ny CSS Grid-editor («display: grid» og «display: inline-grid») er introdusert, med en forhåndsvisningsfunksjon for endringer.

I tillegg til nyheter og feilrettinger, har den nye versjonen løst 35 sårbarheter. Mange av sårbarhetene ble oppdaget gjennom automatisert testing med verktøy som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Det ble ikke identifisert kritiske problemer som kan omgå alle beskyttelsesnivåene i nettleseren og kjøre kode på systemet utenfor sandkassemiljøet. I henhold til programmet for belønning for oppdagelse av sårbarheter har Google utbetalt 24 premier på totalt 112.000 USD (to premier på $15.000, fire premier på $10.000, én premie på $8.500, to premier på $7.500, tre premier på $5.000, én premie på $3.000 og én premie på $500). Størrelsen på 11 av belønningene er ennå ikke bestemt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish