

Google har presentert utgivelsen av nettleseren Chrome 96. Samtidig er den stabile versjonen av det frie prosjektet Chromium tilgjengelig, som danner grunnlaget for Chrome. Nettleseren Chrome kjennetegnes ved bruk av Googles logoer, fremmedfugler for varsling ved krasj, moduler for avspilling av beskyttet videoinnhold (DRM), automatisk oppdateringssystem, og overføring av RLZ-parametere ved søk. Chrome 96-kvisten vil bli støttet i 8 uker som en del av Extended Stable-syklusen. Neste utgivelse, Chrome 97, er planlagt til 4. januar.
Viktige endringer i Chrome 96:
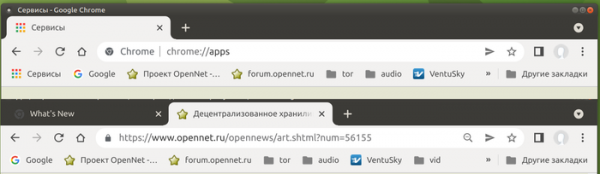
- I bokmerkelinjen, som vises under adressefeltet, er knappen for apper («Servicer») som standard skjult. Den tillot brukeren å åpne siden «chrome://apps» med listen over installerete tjenester og webapplikasjoner.

- Støtten for Android 5.0-plattformen og eldre versjoner er avsluttet.
- Støtte for videresending fra HTTP til HTTPS er lagt til ved hjelp av DNS (ved identifisering IP-adresser i tillegg til DNS-postene «A» og «AAAA» forespørres også DNS-posten «HTTPS», og hvis den er tilgjengelig, kobler nettleseren umiddelbart til nettstedet via HTTPS).
- I utgaven for stasjonære systemer er tilbake-forward cache, som gir umiddelbar navigering ved bruk av «Tilbake»- og «Fremover»-knappene, utvidet med støtte for navigering på tidligere besøkede sider etter å ha åpnet et annet nettsted.
- En innstilling «chrome://flags#force-major-version-to-100» er lagt til for testing av potensielle problemer med nettsider når nettleseren når en versjon med tre sifre i stedet for to (tidligere, etter utgivelsen av Chrome 10, oppstod mange problemer i User-Agent-bibliotekene). Når alternativet er aktivert, vil User-Agent-hodet returnere versjon 100 (Chrome/100.0.4664.45).
- I bygningene for Windows-plattformen er data relatert til nettverksjenester (informasjonskapsler osv.) flyttet til en egen underkatalog «Network» i forberedelse til implementering av nettverksisolering (Network Sandbox).
- I Origin Trials-modus (eksperimentelle funksjoner som krever separat aktivering) er flere nye API-er lagt til. Origin Trial betyr muligheten til å jobbe med den spesifiserte API-en fra applikasjoner lastet inn fra localhost eller 127.0.0.1, eller etter registrering og mottak av et spesialtoken som er gyldig i en begrenset periode for et spesifikt nettsted.
- Foreslått objekt FocusableMediaStreamTrack (vil bli omdøpt til BrowserCaptureMediaStreamTrack) støtter metoden focus(), som lar applikasjoner som fanger innhold fra vinduer eller faner (for eksempel programmer for å strømme innhold under videokonferanser) få informasjon om tastaturfokus og spore endringer i det.
- Implementert mekanisme for Priority Hints som lar deg angi viktigheten av å laste inn ressurser ved å legge til en ekstra attributt "importance" i tagger som iframe, img og link. Attributtet kan ta verdiene "auto", "low" og "high", som påvirker rekkefølgen for hvordan nettleseren laster inn eksterne ressurser.
- I overskriften Cross-Origin-Embedder-Policy, som styrer Cross-Origin isolasjonsmodus og lar deg definere regler for sikker bruk av privilegerte operasjoner på siden, er støtte for parameteren "credentialless" lagt til for å deaktivere overføring av informasjon knyttet til legitimasjon, slik som informasjonskapsler og klientsertifikater.
- I CSS er det foreslått en ny pseudoklasse ":autofill" som lar deg spore automatisk utfylling av input-feltene i taggen input (ved manuell utfylling aktiveres ikke velgeren).
- For å unngå sløyfer i forespørslene, gjelder CSS-egenskapene writing-mode, direction og backgrounds nå ikke viewport ved anvendelse av CSS-egenskapen contain (CSS Containment) på HTML- eller BODY-tagger.
- CSS-egenskapen font-synthesis er lagt til, som tillater styring av muligheten til å syntetisere skriftsnitt (oblique, bold og small-cap) som ikke finnes i den valgte skriftfamilien.
- I API-en PerformanceEventTiming, som gir deg flere detaljer for å måle og optimalisere brukergrensesnittets responsivitet, er attributtet InteractionID lagt til med brukerinteraksjonsidentifikator. Identifikatoren gjør det mulig å knytte ulike målinger til en enkelt brukerhandling, for eksempel når du berører en berøringsskjerm genereres flere hendelser, som pointerdown, mousedown, pointerup, mouseup og click, og InteractionID gjør det mulig å knytte alle disse hendelsene til en enkelt berøring.
- En ny type mediespørsmål (Media Query) er lagt til — "prefers-contras" for å tilpasse sidens innhold til kontrastinnstillingene som er angitt i operativsystemet (for eksempel aktivering av høy kontrast-modus).
- For individual PWA applications, support for an optional field "id" with a global application identifier has been added to the manifest (if the field is not specified, the start URL is used for identification).
- For individual PWA applications, the ability to register as URL handlers has been implemented. For example, the application music.example.com can register itself as a handler for the URL https://*.music.example.com, and all transitions from external applications via these links, such as from messengers and email clients, will lead to the opening of this PWA application instead of a new tab in the browser.
- A CSP (Content Security Policy) directive wasm-unsafe-eval has been added to control the ability to run code on WebAssembly. The application of the CSP script-src directive now also covers WebAssembly.
- WebAssembly now supports reference types (type externref). WebAssembly modules can now store in variables and pass as arguments references to JavaScript and DOM objects.
- In PaymentMethodData, the support for the "basic-card" payment method, which allowed working with any type of cards through a single identifier without binding to specific data types, is now deprecated. Instead of "basic-card", it is recommended to use alternative methods such as Google Pay, Apple Pay, and Samsung Pay.
- When using the API U2F (Cryptotoken), the user will be shown a warning with information about the deprecation of this interface. The U2F API will be disabled by default in Chrome version 98 and fully removed in Chrome version 104. The Web Authentication API should be used instead of the U2F API.
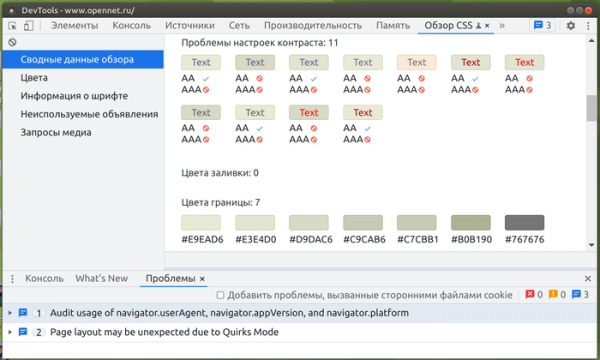
- Improvements have been made to the tools for web developers. A new "CSS Overview" panel has been added, which provides a summary of information about colors, fonts, unused declarations, and media queries, as well as highlights potential issues. Editing and copying CSS operations have been improved. An option has been added to the context menu in the Styles panel to copy CSS definitions in the form of JavaScript expressions. In the network request inspection panel, a Payload tab has been added with analysis of request parameters. In the web console, an option has been added to hide all CORS (Cross-Origin Resource Sharing) errors, and stack trace output for async functions has been ensured.

I den nye versjonen er 25 sårbarheter blitt rettet, i tillegg til forbedringer og feilrettinger. Mange av sårbarhetene ble avdekket gjennom automatisert testing ved hjelp av verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Ingen kritiske problemer som lar angripere omgå alle lag med nettleserbeskyttelse og kjøre kode utenfor sandbox-miljøet er identifisert. I forbindelse med belønningsprogrammet for avdekkede sårbarheter ble det utbetalt 13 premier med en totalverdi på 60.000 USD for denne utgivelsen (én premie på $15000, én premie på $10000, to premier på $7500, én premie på $5000, to premier på $3000, én premie på $2500, to premier på $2000, to premier på $1000 og én premie på $500). Størrelsen på fem premier er fortsatt ikke bestemt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish