

Google har lansert versjon 97 av nettleseren Chrome. Samtidig er den stabile utgaven av det frie prosjektet Chromium, som danner grunnlaget for Chrome, tilgjengelig. Nettleseren Chrome kjennetegnes ved bruken av Googles logoer, et varslingssystem for krasj, moduler for avspilling av DRM-beskyttet videoinnhold, et automatisk oppdateringssystem og overføring av RLZ-parametre under søk. For de som trenger mer tid til oppdatering, støttes en egen Extended Stable-gren i 8 uker, som inkluderer en oppdatering for den forrige utgaven Chrome 96. Den neste utgaven av Chrome 98 er planlagt til 1. februar.
Hovedendringer i Chrome 97:
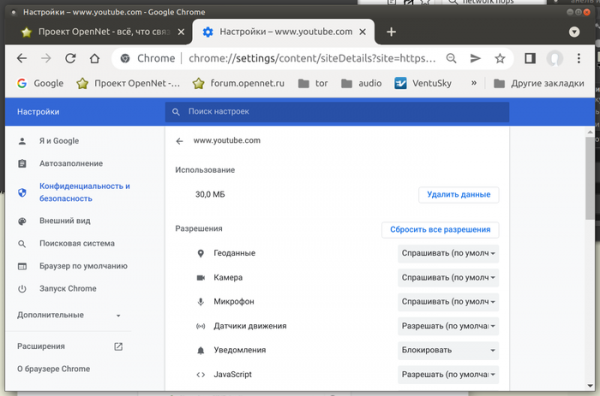
- For enkelte brukere er et nytt grensesnitt for administrasjon av data som lagres i nettleseren aktivert i konfigurasjonen ("chrome://settings/content/all"). Det viktigste kjennetegnet ved det nye grensesnittet er fokus på å justere tillatelser og rense alle nettsted-Cookie-er samtidig, uten mulighet for å se detaljert informasjon om individuelle Cookie-er og selektivt slette Cookie-er. Ifølge Google kan tilgang til administrasjon av individuelle Cookie-er for vanlige brukere, som ikke forstår nyansene i webutvikling, føre til uforutsigbare problemer med nettsteder på grunn av tankeløs endring av spesifikke innstillinger, samt utilsiktet deaktivering av personvernbeskyttelsesmekanismer som aktiveres via Cookie-er. For de som trenger å manipulere individuelle Cookie-er, anbefales det å bruke lagringsadministrasjonsseksjonen i verktøyene for webutviklere (Application/Storage/Cookie).

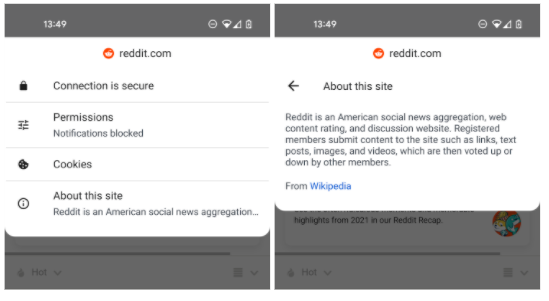
- I informasjonsblokken om nettstedet er det lagt til en kort beskrivelse av nettstedet (for eksempel en beskrivelse fra Wikipedia), dersom det er aktivert søke- og navigasjonsoptimaliseringsmodus (alternativet "Make searches and browsing better").

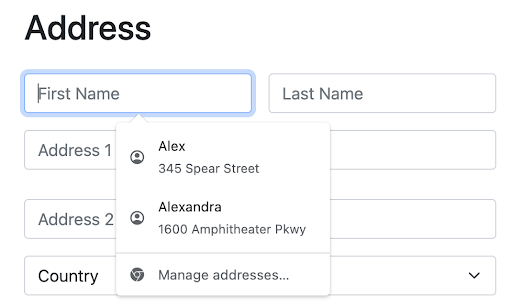
- Støtten for automatisk utfylling av felt i nettformer er forbedret. Anbefalinger med autofullføringsalternativer vises nå med en liten forskyvning og er utstyrt med informasjonsikoner for enklere forhåndsvisning og visuell identifisering av tilknytningen til det utfylte feltet. For eksempel gir profilikonet en indikasjon på at den foreslåtte autofullføringen berører felt relatert til adresse og kontaktinformasjon.

- Hukommelsen til brukerprofilhåndterere blir nå renset etter at tilknyttede nettleservinduer lukkes. Tidligere forble profiler i minnet og fortsatte å utføre oppgaver knyttet til synkronisering og kjøring av bakgrunnsskript for tillegg, noe som førte til unødvendig ressursbruk på systemer der flere profiler ble brukt samtidig (for eksempel gjesteprofil og tilknytting til Google-konto). I tillegg er datarensingen under bruk av profiler nå forbedret.
- Siden for søkemotorinnstillinger («Innstillinger>Administrer søkemotorer») har blitt forbedret. Den automatiske aktiveringen av motorene som presenteres ved åpning av nettstedet gjennom OpenSearch-skriptet er deaktivert — nye motorer for søk fra adresselinjen må nå aktiveres manuelt i innstillingene (tidligere automatisk aktiverte motorer vil fortsatt fungere uendret).
- Fra 17. januar vil Chrome Web Store ikke lenger akseptere tillegg som bruker den andre versjonen av Chrome-manifestet, men utviklere av tidligere publiserte tillegg vil fortsatt kunne publisere oppdateringer som før.
- Det er lagt til eksperimentell støtte for spesifikasjonen WebTransport, som definerer protokollen og den tilknyttede JavaScript API-en for sending og mottak av data mellom nettleseren og serveren. Kommunikasjonskanalen organiseres over HTTP/3 ved å bruke QUIC-protokollen som transport. WebTransport kan brukes i stedet for WebSockets, og tilbyr ekstra funksjoner som multitrådet overføring, ensrettede strømmer, levering uten hensyn til rekkefølgen på pakkene (out-of-order), samt pålitelig og upålitelig levering. I tillegg kan WebTransport brukes i stedet for Server Push-mekanismen, som Google har sluttet å støtte i Chrome.
- I JavaScript-objektene Array og TypedArrays er metodene findLast og findLastIndex lagt til, og gjør det mulig å søke etter elementer med resultater fra slutten av arrayet. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (siste partall element)
- Lukkede (uten «open»-attributt) HTML-elementer <details> er nå tilgjengelige for søk og lenker, og åpnes automatisk når du bruker sideleting og navigering gjennom fragmenter (ScrollToTextFragment).
- Begrensninger for Content Security Policy (CSP) i svaretoverskriftene serveren nå gjelder også for dedikerte worker-er, som tidligere ble betraktet som separate dokumenter.
- Det er nå gjort en eksplisitt forespørsel om autorisasjon for å laste inn alle subressurser fra det interne nettverket — før det rettes en forespørsel til det interne nettverket eller localhost på hovedserveren, sendes en CORS (Cross-Origin Resource Sharing) forespørsel med overskriften «Access-Control-Request-Private-Network: true», som krever bekreftelse på operasjonen gjennom returen av overskriften «Access-Control-Allow-Private-Network: true».
- CSS-egenskapen font-synthesis er lagt til, noe som gjør det mulig å styre muligheten for at nettleseren syntetiserer manglende skrifttypere (oblique, bold og small-cap) som ikke finnes i det valgte skrifttypefamilien.
- For CSS-transformasjoner i funksjonen perspective() er det implementert en parameter ‘none’ som behandles som en uendelig verdi ved utførelsen av animasjonen.
- HTTP-overskriften Permissions-Policy (Feature Policy), som brukes til å delegere tillatelser og aktivere utvidede funksjoner, har fått støtte for verdien keyboard-map, som tillater bruk av API Keyboard. Metoden Keyboard.getLayoutMap() er implementert for å avgjøre hvilken tast som er trykket, med tanke på ulike tastaturoppsett (for eksempel om en tast er trykket med russisk eller engelsk oppsett).
- Metoden HTMLScriptElement.supports() er lagt til, som forener definisjonen av nye muligheter tilgjengelig i ‘script’-elementet, for eksempel kan man finne ut hvilke støttede verdier som finnes for attributten ‘type’.
- Prosessen for normalisering av nye linjer ved sending av webskjemaer er blitt tilpasset til nettlesermotorene Gecko og WebKit. Normaliseringen av linjeskift og retur av carriage (erstatning av /r og /n med \r\n) i Chrome utføres nå i den endelige fasen, ikke i begynnelsen av behandlingen av skjemaet (dvs. mellomliggende håndterere som bruker objektet FormData, vil se dataene slik de er lagt inn av brukeren, ikke i normalisert form).
- Navnene på egenskapene for API Client Hints, som utvikles som en erstatning for User-Agent header og tillater selektiv levering av data om spesifikke nettleser- og systemparametre (versjon, plattform osv.) kun etter forespørsel fra serveren, er blitt standardisert. Egenskapene angis nå med prefikset «sec-ch-«, for eksempel sec-ch-dpr, sec-ch-width, sec-ch-viewport-width, sec-ch-device-memory, sec-ch-rtt, sec-ch-downlink og sec-ch-ect.
- Den andre fasen av avvikling av støtten for API WebSQL er iverksatt, og tilgang til det fra tredjeparts skript vil nå bli blokkert. I fremtiden planlegges en gradvis fullstendig avvikling av støtten for WebSQL, uavhengig av konteksten for bruk. WebSQL-behandleren er bygget på SQLite-kode og kan ha blitt utnyttet av angripere for å utnytte sårbarheter i SQLite.
- For Windows-plattformen er det inkludert en bygning med kontroller for dataintegritet (CFG, Control Flow Guard), som blokkerer forsøk på kodeinnsetting i Chrome-prosessen. I tillegg er sandbox-isolering nå anvendt på nettjenester som kjører i separate prosesser, og begrenser kodenes muligheter i disse prosessene.
- I Chrome for Android er mekanismen for dynamisk oppdatering av loggen over utstedte og tilbakekalte sertifikater (Certificate Transparency) aktivert, som tidligere ble aktivert i samlingene for skrivebordsversjoner.
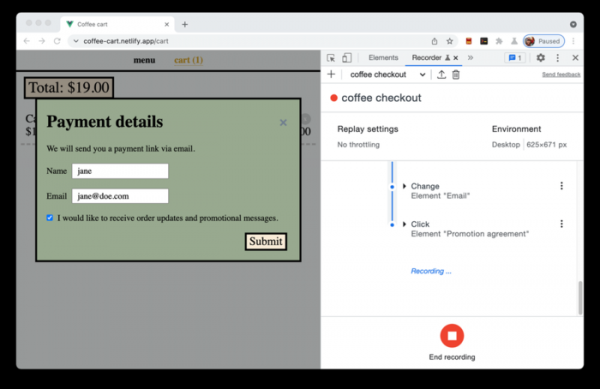
- Det er gjort forbedringer i verktøyene for webutviklere. Eksperimentell støtte for synkronisering av DevTools-innstillinger mellom forskjellige enheter er implementert. En ny Recorder-panelet er lagt til, som lar deg spille inn, gjengi og analysere brukernes handlinger på siden.

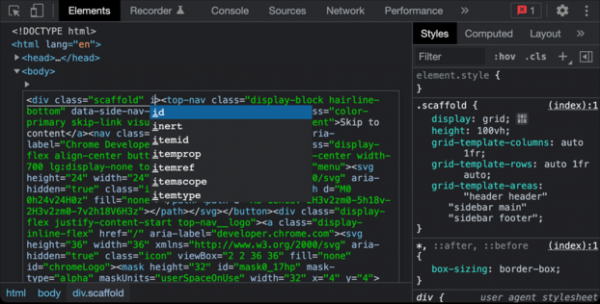
Ved visning av feil i web-konsollen vises nå de tilknyttede kolonnenumrene, noe som er praktisk for feilsøking av problemer i minifisert JavaScript-kode. Listen over enheter som kan simuleres for vurdering av sidens visning på mobile enheter er oppdatert. I HTML-blokkredigeringsgrensesnittet (Edit as HTML) er det lagt til syntaksutheving og mulighet for autfullføring av inntasting.

I tillegg til nyvinninger og feilrettinger i den nye versjonen er 37 sårbarheter blitt eliminert. Mange av sårbarhetene ble oppdaget som følge av automatisert testing med verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. En av sårbarhetene har fått status som kritisk, og gjør det mulig å omgå alle nivåer av nettleserens beskyttelse og kjøre kode på systemet, utenfor sandbox-miljøet. Detaljer om den kritiske sårbarheten (CVE-2022-0096) blir foreløpig ikke offentliggjort, det er kun kjent at den er relatert til tilgang til allerede frigjort minne i koden for arbeid med interne lagringssystemer (API Storage).
Som del av programmet for utbetaling av kontantbelønning for oppdagelse av sårbarheter i den nåværende utgivelsen har Google utbetalt 24 priser på til sammen 54 tusen dollar (tre priser på $10000, to priser på $5000, én pris på $4000, tre priser på $3000 og én pris på $1000). Størrelsen på 14 belønninger er foreløpig ikke bestemt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish