

Google har presentert utgivelsen av nettleseren Chrome 98. Samtidig er den stabile utgivelsen av det frie prosjektet Chromium tilgjengelig, som danner basis for Chrome. Nettleseren Chrome kjennetegnes ved bruken av Googles logoer, et varslingssystem ved krasj, moduler for avspilling av kopibeskyttet videoinnhold (DRM), et system for automatisk oppdatering og overføring av RLZ-parametere ved søk. Neste utgivelse av Chrome 99 er planlagt til 1. mars.
Viktige endringer i Chrome 98:
- Nettleseren har en innebygd lagring for rotsertifikater fra sertifiseringsmyndigheter (Chrome Root Store), som skal brukes istedenfor eksterne lagringer spesifikke for hvert operativsystem. Lagringen er implementert analogt med det uavhengige rotsertifikatlagret i Firefox, som brukes som første ledd i å verifisere tillitkjeden til sertifikatene ved åpning av nettsteder over HTTPS. Det nye lageret er foreløpig ikke i bruk som standard. For å forenkle overføringen av konfigurasjoner knyttet til systemlagringer og for å sikre bærbarhet, vil det være en overgangsperiode der Chrome Root Store vil inkludere en fullstendig samling av sertifikater godkjent på de fleste støttede plattformer.
- Implementeringen av planen for å styrke beskyttelsen mot angrep relatert til tilgang til ressurser i det lokale nettverket eller på brukerens datamaskin (localhost) fra skript som lastes ned ved åpning av nettstedet, fortsetter. Slike forespørsel brukes av angripere til å utføre CSRF-angrep på rutere, tilgangspunkter, skrivere, bedriftswebgrensesnitt og andre enheter og tjenester som aksepterer forespørsel kun fra det lokale nettverket.
For å beskytte mot slike angrep ved tilgang til subressurser i det interne nettverket, vil nettleseren begynne å sende en eksplisitt forespørsel om tillatelse til å laste slike subressurser. Forespørselen om tillatelse gjøres ved å sende til server den primære forespørgsel CORS (Cross-Origin Resource Sharing) med headeren «Access-Control-Request-Private-Network: true», før den tilgår et internt netværk eller localhost. Når operationen bekræftes som svar på denne forespørgsel, skal serveren returnere headeren «Access-Control-Allow-Private-Network: true». I Chrome 98 er kontrollen implementeret under testforhold, og i tilfælde af manglende bekræftelse vises der en advarsel i webkonsollen, men forespørgslen til underressourcen blokeres ikke. Blokeringen planlægges ikke at blive aktiveret før udgivelsen af Chrome 101.
- I kontoindstillingerne er der integreret værktøjer til at håndtere aktiveringen af udvidet beskyttelse mod farlige websteder (Enhanced Safe Browsing), som aktiverer yderligere kontroller for at beskytte mod phishing, skadelig aktivitet og andre trusler på nettet. Når denne tilstand aktiveres, vises der nu en opfordring i Google-kontoen om at aktivere denne tilstand i Chrome.
- Der er tilføjet en model til at identificere phishing-forsøg på klientsiden, implementeret ved hjælp af maskinlæringsplatformen TFLite (TensorFlow Lite), som ikke kræver dataoverførsel for at udføre kontroller på Googles side (men der sendes telemetri med oplysninger om modelversion og beregnede vægte for hver kategori). Når phishing-forsøg opdages, vil brugeren få vist en advarselsside, før den mistænkelige hjemmeside åbnes.
- I API Client Hints, der udvikles som en erstatning for User-Agent headeren, hvilket gør det muligt selektivt at levere data om specifikke browser- og systemparametre (version, platform osv.) kun efter anmodning. serveren, er der implementeret mulighed for at indsætte fiktive navne i listen over browseridentifikatorer, analogt med den mekanisme, der anvendes i TLS, kaldet GREASE (Generate Random Extensions And Sustain Extensibility). For eksempel kan en tilfældig identifikator for en ikke-eksisterende browser ‘(Not;Browser’; v=’12’) tilføjes til listen ud over ‘Chrome; v=’98’ og ‘Chromium; v=’98’. Denne indsættelse vil muliggøre identifikation af problemer med behandlingen af identifikatorer for ukendte browsere, hvilket fører til, at alternative browsere er tvunget til at efterligne andre populære browsere for at omgå godkendelsen på listerne over accepterede browsere.
- Fra 17. januar vil katalogen til Chrome Web Store ikke lenger ta imot utvidelser som bruker den andre versjonen av Chrome-manifestet. Nye utvidelser vil nå kun bli akseptert med den tredje versjonen av manifestet. Utviklere av eksisterende utvidelser vil fortsatt kunne publisere oppdateringer med den andre versjonen av manifestet. Fullstendig avslutning av støtten for den andre versjonen av manifestet er planlagt til januar 2023.
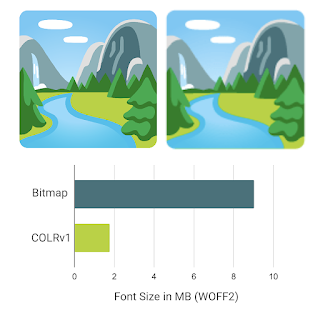
- Støtte for fargede vektorfonter i COLRv1-formatet (et delsett av OpenType-fonter som inneholder fargeinformasjonslag i tillegg til vektor glyphs) er lagt til, noe som kan brukes, for eksempel, til å lage flerfargede emoji. I motsetning til det tidligere støttede COLRv0-formatet, gir COLRv1 muligheter for bruk av gradienter, lag og transformasjoner. Formatet gir også en kompakt lagringsform, sikrer effektiv komprimering og tillater gjenbruk av konturer, noe som betydelig reduserer fonstørrelsen. For eksempel tar Noto Color Emoji-fonten i rasterformat 9MB, mens den i COLRv1 vektorformat bare tar 1.85MB.

- I Origin Trials-modus (eksperimentelle funksjoner som krever separat aktivering) er API Region Capture implementert, som tillater beskjæring av videoopptak. For eksempel kan beskjæring være nødvendig i webapplikasjoner som fanger video fra innholdet i sin fane, for å klippe ut spesifikt innhold før sending. Origin Trial forutsetter mulighet for å bruke spesifisert API fra applikasjoner lastet inn fra localhost eller 127.0.0.1, eller etter registrering og mottak av en spesiell token som er gyldig i en begrenset tid for et bestemt nettsted.
- CSS-egenskapen «contain-intrinsic-size» har fått støtte for verdien «auto», hvor den siste huskede størrelsen til elementet vil bli brukt (når den brukes sammen med «content-visibility: auto», trenger utvikleren ikke å gjette den renderte størrelsen på elementet).
- Egenskapen AudioContext.outputLatency er lagt til, som gir informasjon om den forventede forsinkelsen før lyd spiller av (forsinkelsen mellom forespørsel om lyd og starten på behandlingen av de mottatte dataene av lydutgangsenheten).
- CSS-egenskapen color-scheme gir mulighet til å definere hvilke fargeordninger et element kan vises i ('light', 'dark', 'day mode' og 'night mode'). En ny parameter 'only' er lagt til, som gjør det mulig å ekskludere tvungen endring av fargeordningen for bestemte HTML-elementer. For eksempel, dersom du angir 'div { color-scheme: only light }', vil elementet div kun bruke lys tema, selv om det er tvangsaktiverte mørke innstillinger i nettleseren.
- CSS har fått støtte for media-forespørslene 'dynamic-range' og 'video-dynamic-range' for å avgjøre om skjermen støtter HDR (High Dynamic Range).
- I funksjonen window.open() er det lagt til mulighet for å spesifisere om lenken skal åpnes i en ny fane, et nytt vindu eller et pop-up-vindu. I tillegg returnerer egenskapen window.statusbar.visible nå 'false' for pop-up-vinduer og 'true' for faner og vinduer. const popup = window.open('_blank', '', 'popup=1'); // Åpne i pop-up-vindu const tab = window.open('_blank', '', 'popup=0'); // Åpne i fane
- For vinduer og worker-er er metoden structuredClone() lagt til, som gir mulighet til å lage rekursive kopier av objekter, inkludert egenskapene ikke bare til det oppgitte objektet, men også til alle andre objekter som det nåværende objektet refererer til.
- Web Authentication API har fått støtte for utvidelsen av spesifikasjonen FIDO CTAP2, som gjør det mulig å angi minimum tillatt lengde på PIN-koden (minPinLength).
- For installerte isolerte web-applikasjoner er det lagt til en komponent kalt Window Controls Overlay, som utvider applikasjonens skjermområde til hele vinduet, inkludert tittelområdet hvor standard vinduskontroller (lukking, minimalisering, maksimisering) er plassert. Web-applikasjonen kan administrere tegning og behandling av inndata i hele vinduet, unntatt det overlappende området med vinduskontroller.
- WritableStreamDefaultController har fått et signalbehandlingsattributt som returnerer et AbortSignal-objekt, som gjør at man umiddelbart kan stoppe skriving i WritableStream uten å vente på at de fullføres.
- I WebRTC er støtten for SDES-nøkkelutvekslingsmekanismen fjernet, som ble erklært som foreldet av IETF i 2013 på grunn av sikkerhetsproblemer.
- API U2F (Cryptotoken) er som standard deaktivert, et API som tidligere er erklært foreldet og som er blitt erstattet av API Web Authentication. API U2F vil bli fullstendig fjernet i Chrome 104.
- I API-katalogen er feltet installed_browser_version kunngjort som utdødd, og det nye feltet pending_browser_version er foreslått, som har informasjon om nettleserversjonen med hensyn til lastede, men ikke brukte oppdateringer (dvs. versjonen som vil tre i kraft etter omstart av nettleseren).
- Parametre som gjorde det mulig å gjenopprette støtte for TLS 1.0 og 1.1, er fjernet.
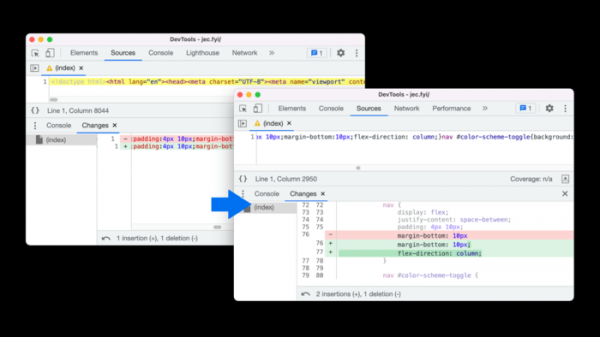
- Det er gjort forbedringer i verktøyene for webutviklere. Det er lagt til en fane for vurdering av ytelsen til tilbake- og fremover-cache (Back-forward cache), som gir umiddelbar overgang ved bruk av "Tilbake" og "Fremover"-knappene. Mulighet for å emulere medieforespørslene forced-colors er lagt til. I Flexbox-redigereren er det lagt til knapper for støtte for egenskapene row-reverse og column-reverse. I "Changes"-fanen vises endringer etter koding, noe som forenkler oppdelingen av minimerte sider.

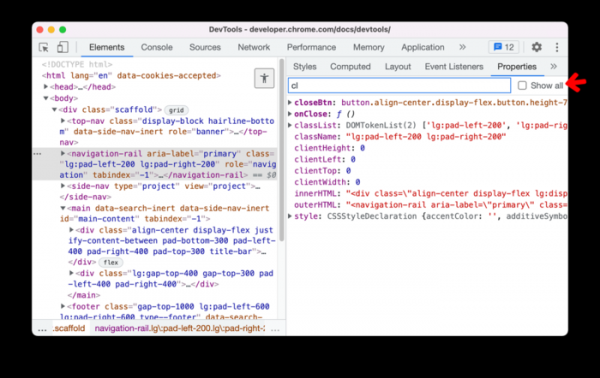
Implementeringen av kodevisningspanelet er oppdatert til utgivelsen av kodeeditoren CodeMirror 6, som merkbart forbedrer ytelsen ved håndtering av svært store filer (WASM, JavaScript), løser problemer med tilfeldige forskyvninger ved navigering, og forbedrer anbefalingene fra autfullføring når man redigerer kode. Det er lagt til mulighet for filtrering av CSS-egenskaper i panelet basert på navnet eller verdien av egenskapen.

I tillegg til nyvinningene og feilrettingene er det i den nye versjonen eliminert 27 sårbarheter. Mange av sårbarhetene ble oppdaget gjennom automatiserte tester ved hjelp av verktøy som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Kritiske problemer som lar en omgå alle sikkerhetslagene i nettleseren og kjøre kode i systemet utenfor sandkassen er ikke avdekket. I løpet av programmet for utbetaling av belønninger for å oppdage sårbarheter, har Google utbetalt 19 premier på totalt 88 000 dollar for denne utgivelsen (to premier på 20 000 dollar, én premie på 12 000 dollar, to premier på 7 500 dollar, fire premier på 1 000 dollar, samt én premie hver på 7 000, 5 000, 3 000 og 2 000 dollar).
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish