

Firefox 102 har blitt lansert. Utgivelsen av Firefox 102 faller inn under kategorien for langtidssupport (ESR), hvor oppdateringer slippes i løpet av året. I tillegg er det laget en oppdatering for den tidligere langtidssupportversjonen 91.11.0 (to flere oppdateringer, 91.12 og 91.13, forventes senere). I løpet av de nærmeste timene vil versjon 103 av Firefox gå inn i beta-testing, med lansering planlagt til 26. juli.
Hovednyhetene i Firefox 102:
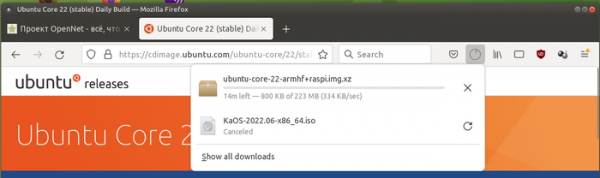
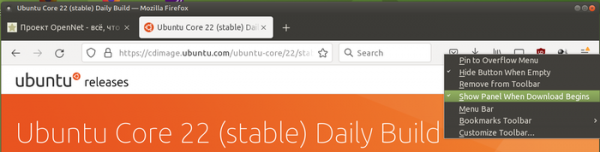
- Det er nå mulig å deaktivere automatisk åpning av panelet med informasjon om nedlastede filer ved hver ny nedlasting.


- Beskyttelse mot sporing av navigering til andre sider er lagt til ved å fjerne parametere fra URL-en som brukes til sporing (som utm_source). Denne beskyttelsen aktiveres når strenge blokkeringsinnstillinger for uønsket innhold (Enhanced Tracking Protection -> Strict) er aktivert, eller når nettstedet åpnes i privatmodus. Man kan også selektivt aktivere rensingen via innstillingen privacy.query_stripping.enabled i about:config.
- Funksjoner for lyddekoding er flyttet til en egen prosess med strengere sandbox-isolasjon.
- I bilde-i-bilde-modus er det mulig å vise undertekster når man ser på videoer fra nettsider som HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar og SonyLIV. Tidligere ble undertekster bare vist for YouTube, Prime Video, Netflix og nettsteder som bruker WebVTT-formatet (Web Video Text Track).
- På Linux-plattformen er det nå mulighet for å bruke DBus-tjenesten Geoclue for posisjonering.
- Visningen av PDF-dokumenter i høy kontrast-modus er forbedret.
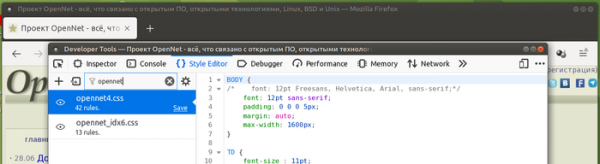
- I utviklerverktøyene for nett har fanen Style Editor fått støtte for filtrering av stilark etter navn.

- TransformStream-klassen og metoden ReadableStream.pipeThrough er lagt til i Streams API, og kan brukes til å lage og overføre data i form av strøm (pipe) mellom ReadableStream og WritableStream, med mulighet for å kalle en behandler for å transformere strømmen for hver blokk.
- ReadableStreamBYOBReader, ReadableByteStreamController og ReadableStreamBYOBRequest-klasser er lagt til i Streams API for effektiv direkteoverføring av binære data utenom interne køer.
- Det er planlagt å fjerne den ikke-standardiserte egenskapen Window.sidebar, som bare tilbys i Firefox.
- Integrering av CSP (Content-Security-Policy) med WebAssembly er nå mulig, noe som tillater å anvende CSP-begrensninger på WebAssembly. Nå kan ikke dokumenter der kjøring av skript er forbudt via CSP, kjøre WebAssembly bytecode med mindre parameterne ‘unsafe-eval’ eller ‘wasm-unsafe-eval’ er aktivert.
- I CSS-mediaforespørslene er det implementert en update-egenskap som gjør det mulig å knytte seg til oppdateringsfrekvensen for informasjon som støttes av utdataenheten (for eksempel blir verdien «slow» brukt for e-bokskjermer, «fast» for vanlige skjermer og «none» når det skrives ut).
- For tillegg som støtter den andre versjonen av manifestet, er det gitt tilgang til API Scripting, som muliggjør kjøring av skript i sammenheng med nettsteder, innsetting og fjerning av CSS, samt administrering av registrering av innholdsbehandlingsskript.
- I Firefox for Android, når du fyller ut skjemaer med kredittkortdata, vises en separat forespørsel om å lagre den angitte informasjonen for autofyll-systemet. Problemet som førte til at appen krasjet når skjermtastaturet ble åpnet med mye tekst i utklippstavlen, er løst. Problemet med at Firefox stoppet uten videre ved app-veksling er også løst.
I tillegg til nyheter og feilrettinger i Firefox 102, er 22 sårbarheter utbedret, hvorav 5 er klassifisert som kritiske. Sårbarheten CVE-2022-34479 lar deg i Linux-plattformen vise et popup-vindu som dekker adressefeltet (kan brukes til å simulere et falskt nettlesergrensesnitt og lure brukeren, for eksempel ved phishing). Sårbarheten CVE-2022-34468 lar deg omgå CSP-begrensninger som forhindrer kjøring av JavaScript-kode i iframes, gjennom substitusjon av URI-lenker «javascript:». 5 sårbarheter (samlet under CVE-2022-34485, CVE-2022-34485 og CVE-2022-34484) har oppstått på grunn av minnehåndteringsproblemer som buffer overflow og tilgang til allerede frigjorte minneområder. Disse problemene kan potensielt føre til kjøring av ondsinnet kode når spesiallagde sider åpnes.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish