

Utgjeving av nettlesaren Firefox 104 har skjedd. I tillegg er det utarbeidde oppdateringar av langsiktige støttegreiner — 91.13.0 og 102.2.0. Det er venta at beta-testgrenen Firefox 105 vert overført i løpet av dei næraste timane, med lansering planlagd til 20. september.
Hovudnyheitene i Firefox 104:
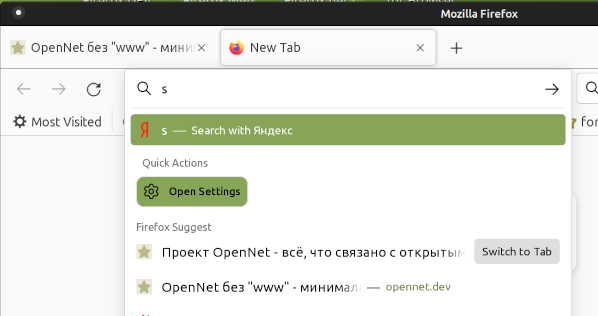
- Ein eksperimentell mekanisme kalla QuickActions har blitt lagt til, som gjer det mogleg å utføre ulike standardhandlingar med nettlesaren frå adressefeltet. For å raskt gå til visning av utvidingar, bokmerker, lagra innloggingar (passordbehandlar) og for å opne privat nettlesing, kan ein skrive kommandoane addons, bookmarks, logins, passwords og private i adressefeltet, og når desse er gjenkjende, vil det bli vist ein knapp i nedtrekkslista for å gå til det aktuelle grensesnittet. For å aktivere QuickActions må ein sette innstillingane browser.urlbar.quickactions.enabled=true og browser.urlbar.shortcuts.quickactions=true i about:config.

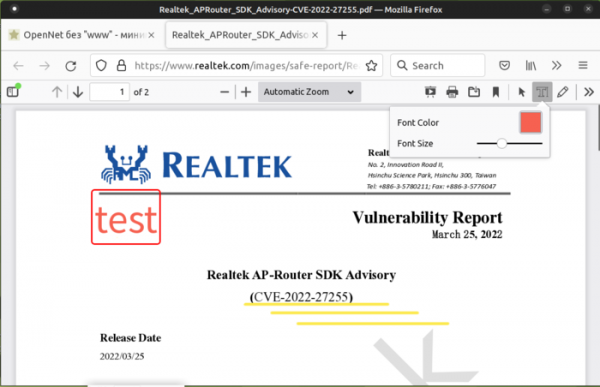
- I det innebygde grensesnittet for visning av PDF-dokumenter er det lagt til ein redigeringsmodus, der moglegheiter som å teikne grafiske merkingar (handteikningar) og legge til tekstkommentarar er tilgjengelege. Farge, tykkelse på linjene og skrifstørrelse kan tilpassast via nye knappar som er lagt til i PDF-visaren. For å aktivere den nye modusen må parameteren pdfjs.annotationEditorMode=0 settast på sida about:config.

- På liknande måte som regulering av ressursar tildelt bakgrunne fane, vert brukargrensesnittet no sett i ein energisparingmodus når nettlesarvinduet vert minimert.
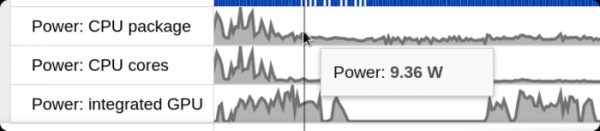
- I profileringsgrensesnittet er moglegheita for energiforbrukanalyse knytt til nettstaden lagt til. Energianalysatoren er førebels berre tilgjengeleg på system med Windows 11 og datamaskiner frå Apple med M1-chip.

- I 'bilde i bilde'-modus er det nå mogleg å vise undertekster når ein ser på videoar frå Disney+. Tidlegare vart undertekstar berre vist for YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Tubi, Hotstar og SonyLIV og sider som brukar WebVTT-formatet (Web Video Text Track).
- Støtte for CSS-egenskapen scroll-snap-stop er lagt til, noe som gjør det mulig å tilpasse oppførselen under rulling med berøringsplate: i 'always'-modus stopper rullingen ved hvert element, mens i 'normal'-modus tillates det å hoppe over elementer under inertiell rulling. Støtte for justering av rulleposisjonen er også implementert i tilfelle innholdet endres (for eksempel for å bevare samme posisjon etter at en del av innholdet ovenfor er fjernet).
- I JavaScript-objektene Array og TypedArrays er metodene Array.prototype.findLast(), Array.prototype.findLastIndex(), TypedArray.prototype.findLast() og TypedArray.prototype.findLastIndex() lagt til, som lar deg søke etter elementer med rettet resultat mot slutten av arrayet. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (siste partallselement)
- Metoden HTMLElement.focus() har fått støtte for parameteret option.focusVisible, som gjør det mulig å aktivere en visuell indikator for endring av fokuset for inndata.
- Egenskapen SVGStyleElement.disabled er lagt til, som lar deg aktivere eller deaktivere stilark for et bestemt SVG-element eller sjekke deres tilstand (analogt med HTMLStyleElement.disabled).
- Stabiliteten og ytelsen til sammenfolding og gjenoppretting av vinduer på Linux-plattformen er forbedret når du bruker web-rammeverket Marionette (WebDriver). Muligheten for å knytte berøringshendelser til skjermen (touch action) er lagt til.
- I Android-versjonen er støtte for automatisk fylling av skjemaer med adresser basert på tidligere angitte adresser blitt sikret. I innstillingene er det mulig å redigere og legge til adresser. Støtte for selektiv fjerning av historikk er lagt til, noe som gjør det mulig å fjerne historie over bevegelser de siste timene eller de siste to dagene. En krasj ved åpning av lenker fra eksterne applikasjoner er rettet.
I tillegg til nyheter og feilretting i Firefox 104 er 10 sårbarheter eliminert, hvorav 8 er merket som farlige (6 er klassifisert under CVE-2022-38476 og CVE-2022-38478), forårsaket av minnehåndteringsproblemer som bufferoverløp og tilgang til allerede frigjorte minneområder. Disse problemene kan potensielt føre til at ondsinnet kode blir kjørt når spesialdesignede sider åpnes.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish