

Lanseringen av nettleseren Firefox 120 er gjennomført, og en oppdatering av den langsiktige støttelinjen — 115.5.0. Firefox 121 har nådd beta-testversjonen, med lansering planlagt til 19. desember.
Hovednyhetene i Firefox 120:
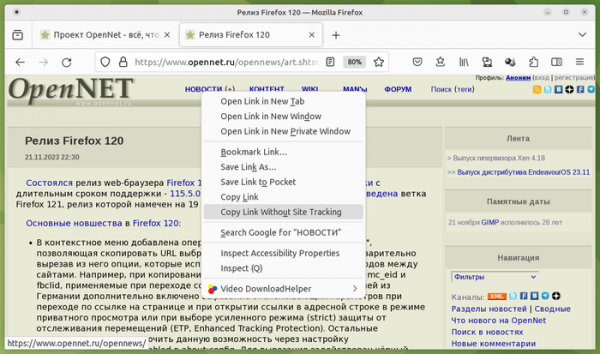
- I kontekstmenyen er det lagt til en funksjon kalt «Copy Link Without Site Tracking», som lar deg kopiere URL-en til den valgte lenken til utklippstavlen, etter å ha fjernet sporingsalternativene som brukes for å overvåke klikks mellom nettsteder. For eksempel vil sporingsparametrene mc_eid og fbclid bli fjernet når du kopierer lenker fra Facebook. I tillegg har brukere i Tyskland fått muligheten til å fjerne sporingsparametrene når de klikker på lenker i nettleseren eller når de åpner lenker i adressefeltet i privat nettlesingsmodus eller når de velger strengt sporingsbeskyttelse (ETP, Enhanced Tracking Protection). Andre brukere kan aktivere denne muligheten gjennom innstillingen privacy.query_stripping.enabled i about:config. For å fjerne sporingsparametrene er det brukt en svarteliste som dekker kjente sporingsparametere mellom nettsteder.

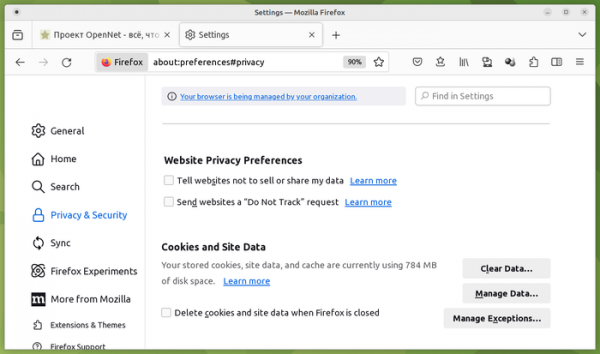
- Under innstillingene for personvern og sikkerhet (Privacy & Security) er det lagt til et alternativ for å aktivere GPC-mekanismen (Global Privacy Control), som har erstattet overskriften «DNT» (Do Not Track) og som gjør det mulig å informere nettsteder om forbudet mot salg av personopplysninger og deres bruk til å spore preferanser eller bevegelser mellom nettsteder.
- I den strenge modusen (strict) for beskyttelse mot sporing av bevegelser (ETP, Enhanced Tracking Protection) og i privat nettlesingsmodus er beskyttelsen mot passiv identifisering av brukeren via Canvas API forbedret.
- For brukere i Tyskland er automatisk blokkering av popup-dialoger (Cookie Banner Blocker) aktivert som standard. Disse dialogene vises på nettsteder for å få bekreftelse på muligheten for å lagre identifikatorer i informasjonskapsler i samsvar med kravene til beskyttelse av personopplysninger i Den europeiske union (GDPR). Siden slike popup-bannere kan være forstyrrende, dekker innholdet og krever tid fra brukeren for å lukke dem, har utviklerne av Firefox funnet det hensiktsmessig å automatisk avvise slike forespørslere.
Blokeringen kan aktiveres i indstillingerne under "Sikkerhed og privatliv" eller gennem parameteren "cookiebanners.service.mode" i about:config (0 — deaktiverer automatisk lukning af cookie-bannere; 1 — afviser autorisationsanmodninger i alle tilfælde og ignorerer bannere, der kun tillader accept; 2 — afviser autorisationsanmodninger, når det er muligt, og accepterer kun, når det ikke er muligt at afvise dem). I modsætning til den lignende tilstand, der tilbydes i Brave-browseren og i annonceblokkere, skjuler Firefox ikke blokken, men automatiserer brugerens handling med den. Der er to tilstande for behandling af bannere — simulering af museklik (cookiebanners.bannerClicking.enabled) og indsprøjtning af cookies med den valgte tilstandsflag (cookiebanners.cookieInjector.enabled).
- I Windows, macOS og Android er import som standard aktiveret TLS-sertifikater fra operativsystemets rodcertifikatlager. Den pågældende mulighed kan deaktiveres i indstillingerne (Præferencer → Privatliv & Sikkerhed → Certifikater).
- Tastetrykskombinationer til redigering (Alt + enter) og sletning (Alt + Backspace) af valgte konti i about:logins-grænsefladen er blevet tilføjet.
- I de versioner af Firefox, der leveres i Ubuntu i Snap-format, er der implementeret støtte til import af data fra Chromium-browseren, der også er installeret i snap-format.
- På Linux- og Windows-platforme er muligheden for at trække vinduer med video i "billede i billede"-tilstand til skærmhjørner (automatisk justering ved hjørner) under understøttelse af Ctrl-tasten, når det flyttes, blevet implementeret.
- Integrationen af en ny bærbar komponent til visning af kontekstuelle tips i adresselinjen, der er genindskrevet i Rust-sprog, er blevet påbegyndt.
- API'en User Activation (navigator.userActivation) er blevet tilføjet, hvilket gør det muligt at bestemme, om brugeren tidligere har interageret med siden (for eksempel klikket med musen), om der interageres i øjeblikket eller hvis der ikke er gjort noget på siden (siden er kun indlæst og forbliver uberørt).
- Støtte for den nye HTTP-statuskoden — 103 («Early Hints»), som kan brukes til å sende ut overskrifter på forhånd, er lagt til. Koden 103 gjør det mulig å informere klienten om innholdet i enkelte HTTP-overskrifter umiddelbart etter forespørselen, uten å vente på at serveren skal fullføre alle operasjoner relatert til forespørselen og begynne å sende innholdet. Dette gir mulighet for å gi hint om relaterte ressurser som kan forhåndsinnlastes (for eksempel kan linker til CSS- og JavaScript-filer som brukes på siden bli indikert). Når nettleseren mottar informasjon om slike ressurser, vil den begynne å laste dem inn uten å vente på at hovedsiden skal fullføres, noe som reduserer den totale behandlingstiden for forespørselen.
- Nye måleenheter for størrelse, lh og rlh, som gjør det mulig å angi størrelsen i henhold til linjehøyden (CSS-egenskapen line-height) til elementet eller rootelementet, er lagt til i CSS.
- CSS-funksjonen light-dark() er lagt til for å sette farger for lys og mørk fargepalett uten bruk av media-spørsmål prefers-color-scheme.
- JavaScript-funksjonen Date.parse() har fått støtte for ytterligere formateringsvarianter for dato, for eksempel «01-12-1999», «1999-1-5», «10000-01-12», «99-01-05», «1999-01-05 10:00:00».
- Støtte for media-attributtet i elementet , som er innebygd i elementene ,
- Støtte for WasmGC-utvidelsen, som forenkler portering av programmer skrevet i programmeringsspråk som bruker søppeloppsamling (Kotlin, Dart osv.), er aktivert som standard. WasmGC legger til nye typer strukturer og matriser som kan benytte ikke-lineær minneallokering.
- Verktøyene for webutvikling har fått muligheten til å simulere faners drift i offline-modus.
- I stilredigeringspanelet er det lagt til en knapp «Pretty Print» for å formatere og vise minifiserte stilark på en tydelig måte (tidligere ble minifiserte stiler formatert automatisk).
- I utviklerverktøyene har debuggerens hastighet økt betydelig (opptil 70%) ved store kilder. Det er utført refaktorering av debuggeren for å sikre korrekt aktivering av pausepunkter knyttet til «unload»-hendelsen.
- I Android-versjonen er det fikset en feil som førte til at faner ble lukket når de ble markert. Arbeidet med å utvikle et åpent økosystem for nettleserutvidelser for mobilversjonen av Firefox fortsetter. Før den offisielle lanseringen av økosystemet, som er planlagt til desember, vil mer enn 200 utvidelser være tilgjengelige for installasjon i Firefox for Android i katalogen addons.mozilla.org (AMO).
I tillegg til nye funksjoner og feilrettinger i Firefox 120 er 19 sårbarheter blitt utbedret. 14 av sårbarhetene (11 er kombinert under CVE-2023-6212 og CVE-2023-6213), som er merket som alvorlige, skyldes problemer med minnehåndtering, som bufferoverløp og tilgang til allerede frigjorte minneområder. Potensielt kan disse problemene føre til at kode fra angripere kan kjøre ved å åpne spesielt utformede sider. En annen alvorlig sårbarhet (CVE-2023-6206) tillater ved hjelp av klikkjacking å bekrefte forespørselen om å gi tillatelser.
Betautgaven av Firefox 121 kjennetegnes av muligheten for å tvinge tilstedeværelse av understreking av lenker, uavhengig av CSS-innstillinger (kan være nyttig for personer som har problemer med fargesyn). I Linux er det som standard aktivert bruk av kompositt. serveren Wayland i stedet for XWayland, som har løst problemer med berøringsplatefunksjonalitet, støtte for gester på berøringsskjermer og DPI-innstillinger for hver skjerm i Wayland-baserte miljøer. Bruken av Wayland viser også en økning i grafikkytelsen. På grunn av begrensninger i Wayland-protokollen er det imidlertid problemer med å bringe vinduet "bilde i bilde" til fronten.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish