

Utgjevinga av nettlesaren Firefox 129 har skjedd, og oppdateringar av tidlegare versjonar med langvarig støtte — 115.14.0 og 128.1.0 — er blitt utforma. Versjonen Firefox 130 har nådd betatestering, og lanseringa er planlagd til 3. september.
Hovudnyheitene i Firefox 129:
- HTTPS-First-modus er aktivert som standard. Når du forsøker å opne ei side via HTTP utan kryptering, vil nettlesaren først prøve å nå nettsida via HTTPS ("http://" blir erstatta med "https://"), og dersom dette mislykkast, vil han automatisk kople til nettsida utan kryptering. For å slå av modusen i about:config kan du bruke alternativet «dom.security.https_first». I motsetning til den valgrike «HTTPS Only»-modusen som kan aktiverast i innstillingane, blir HTTPS-First-modusen ikkje brukt når du lastar inn underressursar som bilete, skript og stilark; den gjeld berre når du prøver å opne nettsida etter å ha klikka på ein lenke eller skrive inn URL-en i adressefeltet.
- På plattformane Linux, Windows 11 og Android 10+ er det no mogleg å bruke den systembaserte oppløysaren for å bestemme DNS-postar som overfører informasjon om den offentlege nøkkelen for ECH (Encrypted Client Hello)-mekanismen. Dette er ein vidareutvikling av ESNI (Encrypted Server Name Indication)-teknologien, og den sikrar krypteringa av informasjon om TLS-påloggingsparametra, som det etterspurte domenenamnet. Den viktigaste forskjellen på ECH og ESNI er at i ECH blir heile TLS-meldinga ClientHello kryptert, i staden for å kryptere på nivået til enkeltfelt, noko som inkluderer å blokkere lekkasjar gjennom felt som ikkje er dekka av ESNI, som til dømes feltet PSK (Pre-Shared Key). Endringa gjer det også mogleg å bruke HTTP/3-protokollen utan å bruke Alt-Svc-overskrifta. Tidlegare var det nødvendig å aktivere «DNS over HTTPS» for å motta nøkkelen til ECH. Skjuling domenet av HTTPS-trafikk kan i nokre tilfelle bidra til å løyse problem med hastigheita ved visning av YouTube, som har blitt observert den siste tida av brukarar av russiske leverandørar.
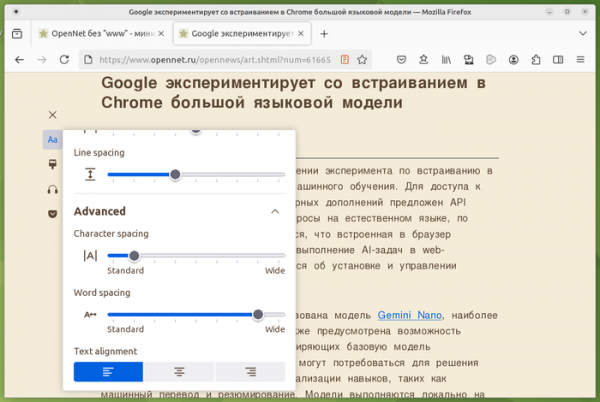
- I lesemodus (Reader View) er menyen for tilpassing av tekstvising og sidemønster utvida — no kan du justere avstanden mellom teikn og ord, samt velje metodar for tekstjustering.

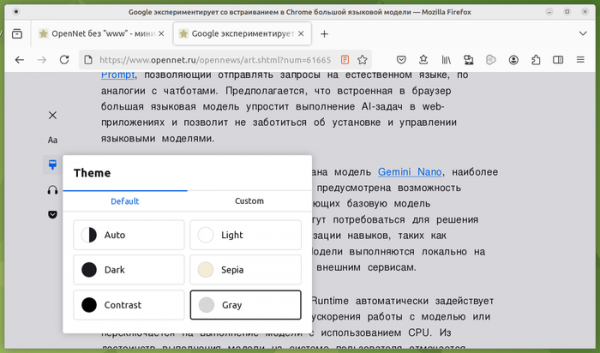
- I leser-modus er det lagt til en ny meny «Theme» for å tilpasse bakgrunns-, tekst- og lenkefarger under visning, samt for å velge grunnleggende visningsmoduser (mørk, gråtoner, lys, kontrast og sepia).

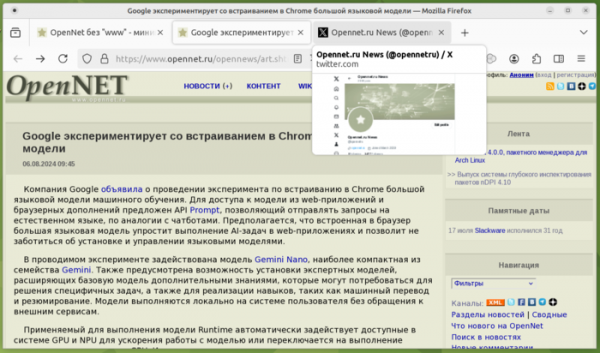
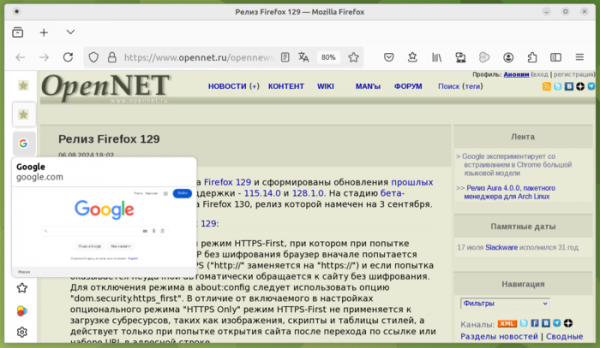
- Visning av forhåndsvisninger av innholdet i fanene er blitt aktivert når man holder musen over fane-knappene. I tillegg til forhåndsvisningen er det også lagt til en omtale av lenken som vises i fanen i informasjonsblokken. Dette endringen antas å forenkle identifiseringen av ønsket fane, uten å måtte bytte mellom dem. For de som blir irritert av unødvendige popup-vinduer, kan denne nye funksjonen deaktiveres ved å endre innstillingen «browser.tabs.hoverPreview.enabled» i about:config.
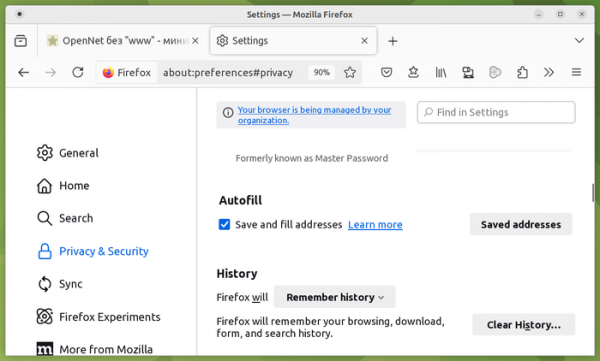
- For brukere i Frankrike og Tyskland er automatisk utfylling av adressefelter i webskjemaer nå aktivert som standard. Tidligere var denne funksjonaliteten kun tilgjengelig for brukere i USA og Canada. For å aktivere denne funksjonen i andre land kan man bruke innstillingen «extensions.formautofill.addresses.supportedCountries» på siden about:config. For å redigere adressen som legges til i skjemaene, kan man bruke redigeringsknappen for lagrede adresser i seksjonen Autofill i innstillingene for «Personvern og Sikkerhet».

- Det er lagt til en eksperimentell implementering av en sidemeny og muligheten for vertikal faneplassering, noe som gir mer skjermplass for visning av innhold på nettsteder på bredskjermskjermer. For å aktivere vertikale faner må man aktivere innstillingene sidebar.revamp og sidebar.verticalTabs på siden about:config. Sidemenyen kan vises både i utvidet og sammenklappet tilstand. I utvidet tilstand vises deler av sidetittelen i fanene og navnene på oppgaver som er flyttet til sidemenyen, mens i sammenklappet tilstand er det kun ikonene for nettstedene og oppgavene som er synlige.

- I CSS er det lagt til en @-regel «@starting-style» for å bruke stil på et element ved førstegangs tegning, som kan brukes til å lage en overgangsanimasjon før elementet åpnes på siden (i tilstanden «display: none») eller når man legger til elementet i DOM.
- Det er lagt til en CSS-egenskap «transition-behavior» for å bruke overgangsanimasjon på diskrete egenskaper som «display».
- Det er implementert et textInput-hendelse som ikke er definert i standarden, men brukes i stedet for hendelsen «beforeinput» i noen webapplikasjoner basert på gamle rammeverk.
- JavaScript har fått støtte for typede matriser Float16Array, samt DataView-metoder for å lese og bruke verdier av typen Float16, og metoden Math.f16round() for å runde tall til 16-bits presisjon. Float16-typen kan være nyttig ved arbeid med GPU for å redusere minnebruken sammenlignet med Float32- og Float64-typene.
- API-en mediaCapabilities.decodingInfo() har fått muligheten til å dekode konfigurasjonen av avspilt kryptert innhold og hente informasjon om krypteringssystemet for brukte nøkler.
- I Web Crypto API er det lagt til støtte for digitale signaturer basert på Ed25519-algoritmen, som kan brukes i metodene SubtleCrypto: sign(), verify(), generateKey(), importKey() og exportKey().
- I verktøyene for webutviklere er det implementert nye advarsler om CSS-problemer, som vises ved feilaktig bruk av egenskapene resize og float, ved bruk av box-sizing med elementer som ignorerer endringer i høyde og bredde, samt ved bruk av CSS-egenskaper spesifik til tabeller med elementer som ikke er knyttet til tabeller.
I nettverksaktivitet analysatoren er blokkeringsfunksjonen (Network Blocking) nå anvendelig ikke bare for HTTP-responser, men også for HTTP-forespørsel. I inspeksjonsmodus har sidepanelet Rules fått vist regler for «@starting-style» og implementert verktøytips for var()-funksjonen, som viser verdiene til de egendefinerte CSS-egenskapene «@starting-style».
- I Android-versjonen er det blitt mulig å laste ned språkpakker for offline tekstoversettelse.
I tillegg til nyheter og feilrettinger har Firefox 129 løst 14 sårbarheter. 11 av sårbarhetene er merket som farlige, hvorav 6 skyldes minneproblemer, som buffer-overløp og tilgang til allerede frigjorte minneområder. Potensielt kan disse problemene føre til kjøring av ondsinnet kode når man åpner spesialtilpassede sider.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish