

Utgjevinga av nettlesaren Firefox 86 har skjedd. I tillegg er det laga ei oppdatering av den langvarige støtteline 78.8.0. Versjonen Firefox 87 har blitt sendt til beta-testing, med utgivelse planlagt til 23. mars.
Hovudnyhende:
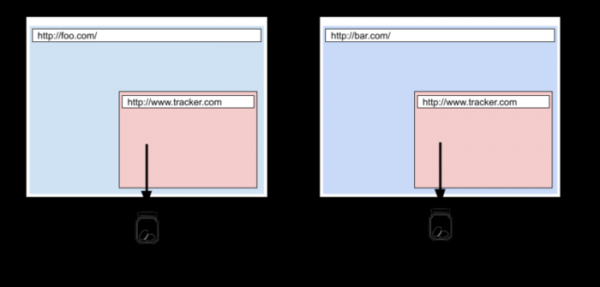
- I den strenge blokkeringsmodusen for uønskt innhald (strict) er det aktivert ein total beskyttelsesmodus for informasjonskapslar (Total Cookie Protection), der kvar nettside får eit eige isolert lager for informasjonskapslar. Den foreslåtte isolasjonsmetoden tillater ikkje bruk av informasjonskapslar for å spore rørsler mellom nettsider, ettersom alle informasjonskapslar som blir sett av eksterne blokker lasta inn på nettsida, nå blir knytta til hovudnettsida og ikkje blir vidareført når ein besøkjer desse blokkene fra andre nettsider. Som unntak er moglegheita for tverrnetts overføring av informasjonskapslar bevart for tenester som ikkje er knytt til brukarsporing, til dømes brukt for eitt felles autentiseringssystem. Informasjon om blokkerte og tillate tverrnetts informasjonskapslar blir vist i menyen som kjem opp når ein klikkar på skjoldsymbolet i adresselinjen.

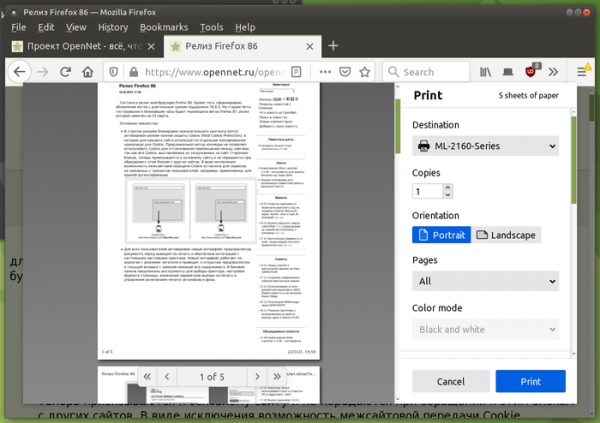
- Alle brukarar har fått det nye grensesnittet for dokumentforhandsvising før utskrift aktivert, og integrasjonen med systeminnstillingane for skrivaren er sikra. Det nye grensesnittet fungerer på same måte som lesarmodusen og fører til at forhandsvisinga opnar i den nåverande fana, med erstatting av det eksisterande innhaldet. I sidepanelet blir det tilbydd verktøy for valg av skrivaren, innstilling av sidestørrelse, endring av utskriftsinnstillingane og styring av utskrift av overskrifter og bakgrunn.

- Prosessane for gjengiving av Canvas- og WebGL-elementer har blitt flytta til ein eigen prosess som er ansvarleg for å overlate oppgåvene til GPU-en. Denne endringa har signifikant auka stabiliteten og ytelsen til nettsider som bruker WebGL og Canvas.
- All kode som er knytt til dekodering av video har blitt flytta til den nye RDD-prosessen, noko som har auka sikkerheita ved å isolere videobehandlarane i ein eigen prosess.
- I Linux- og Android-byggene er det innført beskyttelse mot angrep som manipulerer med stakk- og heap-overlapp. Beskyttelsen er basert på bruken av alternativet «-fstack-clash-protection», der kompilatoren setter inn sjekkekall (probe) ved hver statiske eller dynamiske tildeling av plass til stakken, som gjør det mulig å oppdage stakk-overløp og blokkere angrepsmetoder basert på stakk- og heap-overlapp, relatert til å sende kjøringsstrømmen gjennom grense-sider for stakkbeskyttelse.
- I lesemodusen er det nå mulig å se HTML-sider lagret på det lokale systemet.
- Støtte for AVIF (AV1 Image Format) bildeformat er nå aktivert som standard, som benytter teknologiene fra av-koding i AV1. Beholderen for distribusjon av komprimerte data i AVIF er helt lik HEIF. AVIF støtter både bilder i HDR (High Dynamic Range) og bredt fargerom, så vel som bilder i standard dynamisk område (SDR). Tidligere måtte parameteren «image.avif.enabled» settes i about:config for å aktivere AVIF.
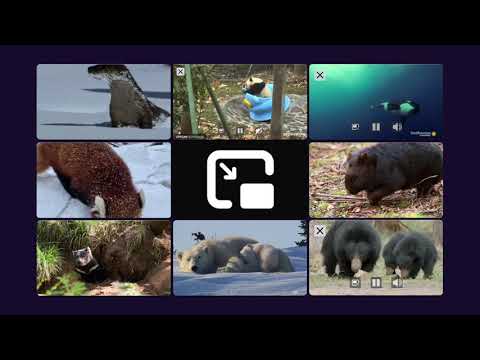
- Støtte for samtidig åpning av flere vinduer med video i Picture-in-Picture-modus er aktivert.

- Støtten for den eksperimentelle SSB (Site Specific Browser)-modus er avsluttet. Denne funksjonen tillot å opprette et eget snarveisikon for nettstedet uten nettleserens brukergrensesnitt, med et eget ikon på oppgavelinjen, lik fullverdige apper i operativsystemet. Årsaken til å avslutte støtten er nevnt å være uløste problemer, tvilsom nytte for brukere av desktop-systemer, begrensede ressurser og ønsket om å prioritere utviklingen av hovedproduktene.
- Støtten for DTLS 1.0 (Datagram Transport Layer Security), basert på TLS 1.1 og brukt i WebRTC for overføring av lyd og video, er nå avsluttet for WebRTC (PeerConnections). DTLS 1.2, basert på TLS 1.2, anbefales i stedet (DTLS 1.3 spesifikasjonen basert på TLS 1.3 er ikke klar ennå).
- I CSS er funkjsonen image-set() aktivert, som lar deg velge et bilde fra et sett med alternativer med forskjellige oppløsninger, som passer best til gjeldende skjermparametere og båndbredde. background-image: image-set( «cat.png» 1dppx, «cat-2x.png» 2dppx, «cat-print.png» 600dpi);
- I CSS-egenskapen «list-style-image», som brukes til å definere bilder for punkter i en liste, er det tillatt å spesifisere enhver form for bildedefinisjoner gjennom CSS.
- I CSS er pseudoklassen «:autofill» inkludert, som tillater å spore automatisk fylling av input-felt av nettleseren (ved manuell fylling aktiveres ikke velgeren). input:autofill { border: 3px solid blue; }
- I JavaScript er den innebygde objektet Intl.DisplayNames som standard inkludert, gjennom hvilket man kan få lokaliserte navn på språk, land, valuta, datoelementer, osv. let currencyNames = new Intl.DisplayNames(['en'], {type: 'currency'}); currencyNames.of('USD'); // 'US Dollar' currencyNames.of('EUR'); // 'Euro'
- I DOM er det sikret at verdien av egenskapen «Window.name» tilbakestilles til en tom verdi ved lasting av en nettsidefane med en annen. til domenet og at den gamle verdien gjenopprettes ved å klikke på «tilbake»-knappen og gå tilbake til den gamle siden.
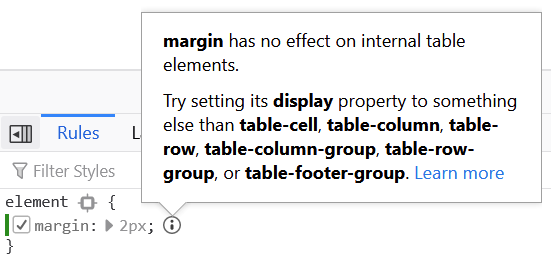
- I verktøyene for webutviklere er det lagt til et verktøy som gir advarsel når man setter avstand (margin eller padding) i CSS for interne tabell-elementer.

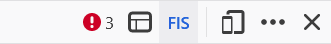
- I verktøylinjen for webutviklere er visningen av antall feil på den nåværende siden sikret. Ved å klikke på den røde indikatoren med antall feil kan man umiddelbart gå til webkonsollen for å se listen over feil.

I tillegg til nyhetene og feilrettingene i Firefox 86 er 25 sårbarheter fikset, hvorav 18 er merket som farlige. 15 sårbarheter (gruppert under CVE-2021-23979 og CVE-2021-23978) er forårsaket av minnehåndteringsproblemer, som buffer-overløp og tilgang til allerede frigjorte minneområder. Potensielt kan disse problemene føre til kjøring av skadelig kode ved åpning av spesialdesignede sider.
Firefox 87, som nådde beta-teststadiet, är anmärkningsvärt för att som standard ha inaktiverat Backspace-tangenthändelsen utanför inmatningsformulär. Anledningen till att händelsen togs bort är att Backspace-tangenten aktivt används när man skriver i formulär, men utanför fokus på ett inmatningsformulär behandlas den som en åtgärd för att gå tillbaka till föregående sida, vilket kan leda till att skriven text går förlorad genom oavsiktlig navigering till en annan sida. För att återgå till det gamla beteendet har ett alternativ för browser.backspace_action lagts till i about:config. Dessutom visas etiketter bredvid rullningsfältet för att indikera positionen för hittade termer när du använder sökfunktionen på sidan. Webbutvecklarens meny har förenklats avsevärt och sällan använda alternativ har tagits bort från Bibliotek-menyn.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish