

Utgjeving av nettlesaren Firefox 87 har funne sted. I tillegg er det laga ei oppdatering av den langsiktige støtteteigen 78.9.0. Firefox 88 er no i beta-test, med planlagd utgjeving 20. april.
Hovudnyhende:
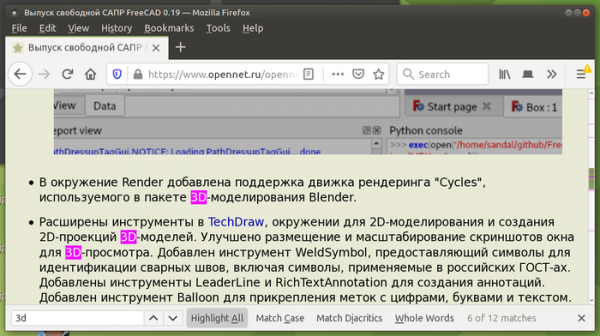
- Når du bruker søkefunksjonen og aktiverer funksjonen for å utheve alle funn (Highlight All), vil det no bli vist merker på rullefeltet for å indikere posisjonen til dei funne søkeorda.

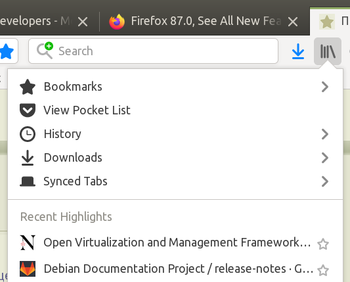
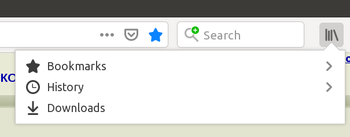
- Sjeldan brukte element har blitt fjerna frå bokmenyen Library. I menyen Library er det no kun lenker til bokmerker, historikk og nedlastingar (synkroniserte faner, nylig besøkte bokmerker og Pocket-lista er fjerna). På skjermbildet under ser du til venstre korleis det var, og til høgre korleis det blei i Firefox 87:


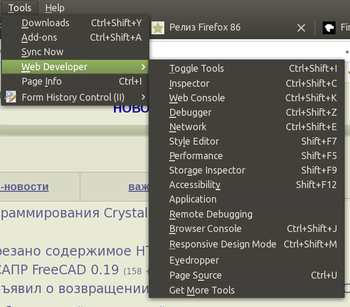
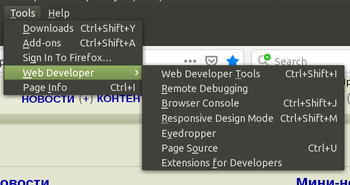
- Menyen for Web Developer er betydelig forenkla – separate lenker til verktøy (Inspector, Web Console, Debugger, Network Style Error, Performance, Storage Inspector, Accessibility og Application) er erstatta med e n felles post for Web Developer Tools.


- Hjelpemenyen er forenkla, der lenkene til støttesider, hurtigtaster og omvisning som no finnes på den generelle sidan Get Help, er fjerna. Knappe for å importere frå ein annan nettlesar er også fjerna.
- Mechanismen SmartBlock er lagt til for å løyse problem på nettsider som oppstår på grunn av blokkering av eksterne skript i anonym modus eller når det er aktiverte forsterka blokkering av uønskt innhald (strict). SmartBlock kan også vesentlig auke ytelsen til enkelte nettsider som går treigt på grunn av at skript for sporing ikkje kan lastast inn. SmartBlock erstattar skriptene som blir brukt for sporing med plassar som sikrar korrekt innlasting av nettsida. Plassane er laga for fleire populære sporingsskript som er sett opp i Disconnect-lista, inkludert skript med Facebook, Twitter, Yandex, Vkontakte og Google.
- Handteringa av Backspace-tasten er no deaktivert som standard utanfor inndatafelt. Fjerninga av handteringa skuldast at Backspace-tasten blir aktivt brukt ved inndata i skjema, men utan fokus på input-skjemaet blir den behandla som ein overgang til forrige side, noko som kan føre til tap av innskiven tekst på grunn av utilsikta navigering til ei anna side. For å gjere det gamle åtferda tilgjengeleg er det lagt til ei valmulighet i about:config som heiter browser.backspace_action.
- HTTP-header Referer sinnet er endra. Som standard er politikken «strict-origin-when-cross-origin» innstilt, som innebærer at stier og parametre kuttes når en forespørsel sendes til andre verter ved HTTPS-tilgang, Referer fjernes ved overgang fra HTTPS til HTTP, og full Referer overføres for interne gatenavigasjoner innen ett nettsted. Endringen vil gjelde for vanlige navigasjonsforespørsel (klikk på lenker), automatiserte omdirigeringer og ved lastingen av eksterne ressurser (bilder, CSS, skript). For eksempel, ved å klikke på en lenke til et annet nettsted via HTTPS, sendes nå «Referer: https://www.example.com/» i stedet for «Referer: https://www.example.com/path/?arguments».
- For en liten prosentandel av brukerne er Fission-modus aktivert med implementering av en oppgradert flerprosessarkitektur for strengere isolasjon av sider. Når Fission er aktivert, plasseres sider fra ulike nettsteder alltid i minnet i forskjellige prosesser, hvor hver bruker sin isolerte sandkasse (sandbox). Prosessdelingen skjer ikke per fane, men per domene, noe som gir ekstra isolasjon av innhold fra eksterne skript og iframe-blokker. Du kan aktivere Fission-modus manuelt på siden about:preferences#experimental eller via variabelen «fission.autostart=true» i about:config. Du kan sjekke aktiveringen på siden about:support.
- Den eksperimentelle implementeringen av mekanismen for rask åpning av TCP-forbindelser (TFO — TCP Fast Open, RFC 7413) er fjernet, noe som gjør det mulig å redusere antall trinn som kreves for å etablere en forbindelse ved å kombinere første og andre trinn i den klassiske 3-trinns handshaken i én forespørsel, og gir mulighet for å sende data i den innledende fasen av tilkoblingen. Som standard var TCP Fast Open-modus deaktivert og krevde at du endrede about:config for aktivering (network.tcp.tcp_fastopen_enable).
- I henhold til endringene i spesifikasjonene er elementet ekskludert fra kontroller som benytter pseudoklassene «:link», «:visited» og «:any-link».
- Ikke-standardverdier for CSS-parametere caption-side — left, right, top-outside og bottom-outside er fjernet (for å gjenvinne dette, er innstillingen layout.css.caption-side-non-standard.enabled tilgjengelig).
- Som standard er hendelsen «beforeinput» og metoden getTargetRanges() aktivert, som lar webapplikasjoner overstyre tekstredigeringsadferden før endringen i DOM-treet skjer i nettleseren, og gir mer kontroll over inndatahendelsene. Hendelsen «beforeinput» sendes til en <input>-behandler eller et annet element med attributtet «contenteditable» før verdien til elementet endres. Metoden getTargetRanges(), som tilbys av inputEvent-objektet, returnerer et array med verdier som gjør det mulig å vurdere hvilken del av DOM som vil bli endret hvis inndatahendelsen ikke blir avbrutt.
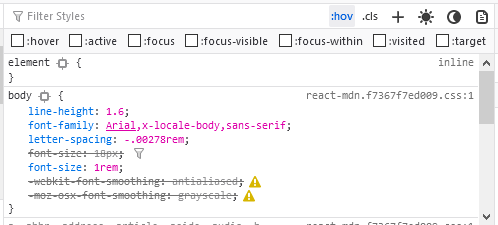
- For webutviklere er det i modus for sideinspeksjon implementert muligheter for å simulere medieforespørslene «prefers-color-scheme» for testing av mørke og lyse temaer uten å bytte temaer i operativsystemet. For å aktivere simuleringen av mørkt og lyst tema er det lagt til knapper med bilde av solen og månen i øvre høyre hjørne av verktøylinjen for webutviklere.
- I inspiseringsmodusen er det lagt til mulighet for å aktivere pseudoklassen «:target» for det valgte elementet, på lik linje med tidligere støttede pseudoklasser «:hover», «:active», «:focus», «:focus-within», «:focus-visible» og «:visited».

- I inspiseringsmodusen for CSS er håndteringen av inaktive CSS-regler forbedret. Spesielt blir egenskapen «table-layout» nå inaktiv for elementer som ikke er tabeller, og egenskapene «scroll-padding-*» blir merket som inaktive for elementer som ikke støtter rulling. Den feilaktige merking av egenskapene «text-overflow» for noen verdier er fjernet.
I tillegg til nyhetene og feilrettingene i Firefox 87 er det rettet 12 sårbarheter, hvorav 7 er merket som farlige. 6 sårbarheter (samlet under CVE-2021-23988 og CVE-2021-23987) er forårsaket av problemer med minnehåndtering, som bufferoverløp og tilgang til allerede frigjorte minneområder. Potensielt kan disse problemene føre til at ondsinnet kode blir utført når spesialdesignede sider åpnes.
Firefox 88, som nå er i beta-testing, er bemerkelsesverdig for å støtte pinch-to-zoom på touchpads i Linux med grafikkmiljøer basert på Wayland, og for å inkludere støtte for AVIF (AV1 Image Format) bildformat som standard, der teknologier for inter-frame komprimering fra AV1 videokoding benyttes.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish