

Utgivelsen av HTTP-serveren Apache 2.4.62 er tilgjengelig, der to sårbarheter er fikset og 6 endringer er gjort. Den første sårbarheten (CVE-2024-40898) kan føre til en SSRF (Server-side request forgery) angrep på mod_rewrite. Problemet oppstår kun på Windows-plattformen, og ved å sende spesiallagde forespørsler kan det føre til lekkasje av NTLM-hasher til en server kontrollert av angripere.
Den andre sårbarheten (CVE-2024-40725) lar en se innholdet i skript som behandles ved hjelp av AddType-direktivet. For eksempel kan man konstruere en spesiallaget forespørsel til et PHP-skript som vil vise innholdet, snarere enn å utføre det. Fiksen blokkerer en ekstra variant av utnyttelsene av sårbarheten CVE-2024-39884, som ble fikset i versjon 2.4.61.
Blant endringene som ikke er relatert til sikkerhet, er det verdt å merke seg at mod_ssl nå har muligheten til å laste opp sertifikater og nøkler fra lagringssteder som støtter pkcs11-standarden.
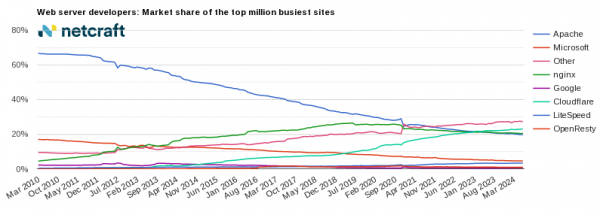
I henhold til junirapporten fra Netcraft er det omtrent 212 millioner nettsteder som kjører på HTTP-serveren Apache (228 millioner for ett år siden). Apache httpd andel er vurdert til 19,28% av alle nettsteder, noe som gir den andre plass i popularitet i denne kategorien (Nginx andel er 21,35%, Cloudflare 11,05%, OpenResty (plattform basert på nginx og LuaJIT) 0,79%). Når man kun vurderer aktive nettsteder, tar Apache førsteplassen i rangeringen med en andel på 19,13% (Nginx 18,09%, Cloudflare 14,80%, Google 10,01%). Blant de mest besøkte millionene av nettsteder i verden, er Apache på tredjeplass med en andel på 19,69% (Cloudflare leder med 23,10% og Nginx med 20,50%).
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish