

Forskere fra Graz tekniske universitet (Østerrike) har avdekket en serie angrep via tredjeparts kanaler (PDF), som utføres gjennom mekanismer for overvåking av endringer i filsystemet. Angrepene gjør det mulig å overvåke aktiviteten til andre brukere basert på analyse av hendelser knyttet til tilgang til filer og kataloger via API-er som inotify i Linux, FileObserver i Android, ReadDirectoryChangesW i Windows og File System Events i macOS. Informasjonen som samles inn kan brukes til å gjenskape data som skrives inn av brukeren via tastaturet, for å identifisere åpnete nettsteder, eller for å organisere clickjacking-angrep som overlager innhold på det aktive vinduet i øyeblikket før klikk.
Den første angrepsmetoden er demonstrert i Linux og skyldes muligheten til å bestemme tilgang til filer inne i en katalog som ikke er tilgjengelig for direkte lesing og overvåking. Ved å bruke funksjonen inotifywatch kan man indirekte spore endringer i filer inne i katalogen ved å overvåke selve katalogen.
En ikke-privilegert bruker har ikke rett til å lese innholdet og overvåke aktiviteten til enheten /dev/input/event4, som reflekterer hendelser fra tastaturinngang. Men hendelser som skjer med filen /dev/input/event4 påvirker tilstanden til foreldrekatalogen og kan overvåkes ved å overvåke endringer i metadatene til katalogen /dev/input. Endringen av tilstanden til /dev/input/event4 skjer ved datainntasting, og forsinkelsene mellom hendelsene registrert via inotify korrelerer med forsinkelsene mellom tastetrykkene på tastaturet.
Ved å bruke metoder for statistisk analyse og ta hensyn til at forsinkelsene mellom tastetrykk avhenger av plasseringen av tastene på tastaturet, kan man med en viss sannsynlighet gjenskape den inntastede informasjonen. For eksempel er reaksjonen ved å skrive bokstaven "F" raskere enn ved å skrive "Q" eller "X", fordi det kreves færre fingerbevegelser for å trykke ned. Det er også raskere å gjentatte tastetrykk med én tast og å trykke på nærliggende taster ("s" etter "a" trykkes betydelig raskere enn "g" etter "s").
Metoden kan også brukes til å gjenskape innholdet i SSH-økter når to forskjellige brukere blir koblet til én SSH-server. I dette tilfellet kan én av brukerne overvåke hendelsene som skjer når den andre brukeren skriver inn data, ved å overvåke enhetens fil /dev/pts. Problemet ble løst i januaroppdateringene av kjernen 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 og 6.18.3 ved å forby generering av hendelsene ACCESS og MODIFY for hovedkatalogen ved tilgang til eller endring av spesielle filer inni den.
Den andre angrepsmåten lar deg fastslå tidspunktet for visningen av dialogvinduet med forespørselen om autentiseringsparametere fra Polkit-subsystemet ved å overvåke tilgangen til kjørbar fil /usr/bin/pkexec. På dette tidspunktet kan angriperen generere et falskt vindu som ser ut som et dialogvindu for inntasting av passord, og vise det over det reelle passordvinduet. En bruker som ikke merker erstatningen kan skrive inn passordet for å bekrefte operasjonen i angriperens vindu. Muligheten for å utføre et slikt angrep er demonstrert i distribusjoner med KDE Plasma skrivebordsmiljø.
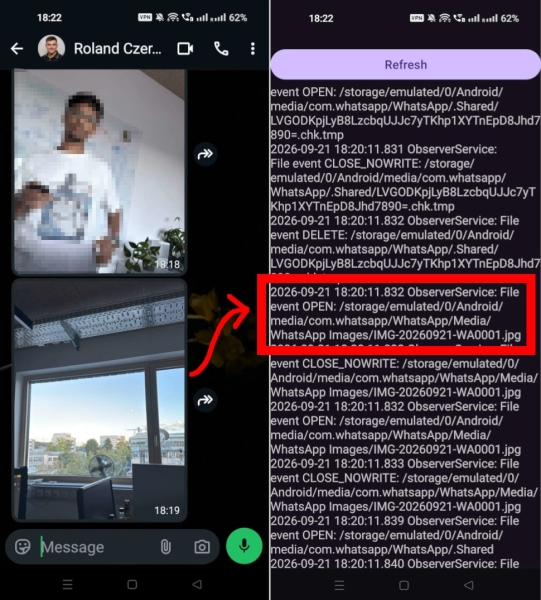
Android-plattformens API FileObserver kan brukes til å overvåke filaktivitet i private kataloger til andre applikasjoner. For eksempel, ved å analysere aktiviteten i katalogen /sdcard/Android/media/com.whatsapp/WhatsApp kan man spore sletting, sending og mottak av filer, videoer eller bilder i WhatsApp, samt få vite navnene på de sendte eller mottatte filene.
I Windows viste det seg at aktivering av hendelsesovervåking for rotkatalogen (C:\) overfører informasjon, inkludert full filbane, om alle hendelser som skjer med filer i filsystemet, uavhengig av tilgangsrettigheter til filene. Forskere har demonstrert muligheten for å bruke denne egenskapen til å overvåke i sanntid hvilke nettsteder brukerne åpner i Firefox (for hver nettside opprettes det en egen katalog med navnet på nettstedet for IndexedDB og cache i Firefox, som kan overvåkes). Microsofts reaksjon på dette sikkerhetsproblemet har blitt nominert til Pwnies Award 2026 i kategorien mest utilstrekkelige leverandørrespons (Lamest Vendor Response), da selskapet først hevdet at dette ikke var en sårbarhet, men en udokumentert mulighet.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish