

Canonical har annonsert en overgang til en enhetlig 2-ukers syklus for oppdateringer av kjernepakker. Linux med en ny oppdatering publisert hver uke. Utviklingssyklusen for oppdateringer er forkortet på grunn av den økte hyppigheten av oppdagelser av kjernesårbarheter. LinuxEn ny syklus for å generere den neste korrigerende kjernepakkeoppdateringen vil nå bli lansert hver uke, uten å dele den opp i vanlige oppdateringer og oppdateringer som retter sårbarheter.
Det vil ta to uker før hver sårbarhetsoppdatering når brukerne: én uke for pakkeforberedelse, montering og grunnleggende testing, og den andre uken for omfattende testing, regresjonsdeteksjon og sertifisering. Derfor vil nye kjernepakkeversjoner nå publiseres ukentlig, og den maksimale forsinkelsen i å fikse kritiske sårbarheter vil ikke overstige to uker.
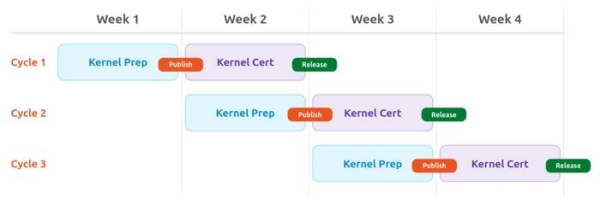
For brukere som ønsker å installere sikkerhetsoppdateringer så snart som mulig og er villige til å bruke en pakke som ennå ikke har bestått alle teststadier, vil foreløpige oppdateringer bli gjort tilgjengelige i det «foreslåtte» depotet en uke i forveien. Videre vil Canonical publisere mulige løsninger for sikkerhetsproblemet innen 24–48 timer etter offentliggjøring av en sårbarhet, og hvis løsninger ikke er tilgjengelige, anbefale generelle sikkerhetstiltak.
Tidligere ble en kombinert tilnærming brukt, der en regelmessig kjernepakkeoppdatering ble publisert hver fjerde uke, og to uker etter starten av den regelmessige oppdateringssyklusen ble det publisert en separat oppdatering, som kun inneholdt rettelser for kritiske sårbarheter og viktige problemer. Regelmessige oppdateringer tok fire uker å forberede og teste før publisering, mens mellomliggende oppdateringer med sårbarhetsrettelser tok to uker.
Kilde: opennet.ru
