

Google har publisert en utgave av nettleseren Chrome 145. Samtidig er en stabil utgave av det åpne prosjektet Chromium, som utgjør grunnlaget for Chrome, tilgjengelig. Nettleseren Chrome skiller seg fra Chromium ved å bruke Google-logoer, ha et varselsystem for krasj, moduler for avspilling av kopibeskyttede videoer (DRM), et automatisk oppdateringssystem, konstant aktiverte sandkasse-isolering, levering av nøkler for Google API, og overføring av RLZ-parametere ved søk. For de som trenger mer tid til oppdatering, støttes det separate Extended Stable-grenen i 8 uker. Neste utgave av Chrome 146 er planlagt for 10. mars.
Viktige endringer i Chrome 145:
- Støtte for bildeformatet JPEG XL er lagt til, der biblioteket jxl-rs som implementerer JPEG-XL i Rust-språket benyttes for dekoding. Støtten for JPEG XL er foreløpig deaktivert som standard og krever aktivering av parameteren «chrome://flags/#enable-jxl-image-format».
- Utviklingen av AI-modus, som muliggjør interaksjon med AI-agenten fra adressefeltet eller fra siden som vises ved åpning av en ny fane, har fortsatt. AI-modus gir mulighet til å stille komplekse spørsmål på naturlig språk og motta svar basert på aggregering av informasjon fra de mest relevante sidene om emnet. Hvis nødvendig, kan brukeren klargjøre informasjonen med oppfølgingsspørsmål. Modusen lar også brukeren stille spørsmål om innholdet på siden direkte fra adressefeltet. I Chrome 145 er AI-modus implementert i versjoner for Android- og iOS-plattformer. For brukere fra Canada, India og New Zealand har standard aktivering av chat-boten Gemini (når engelsk blir brukt) begynt.
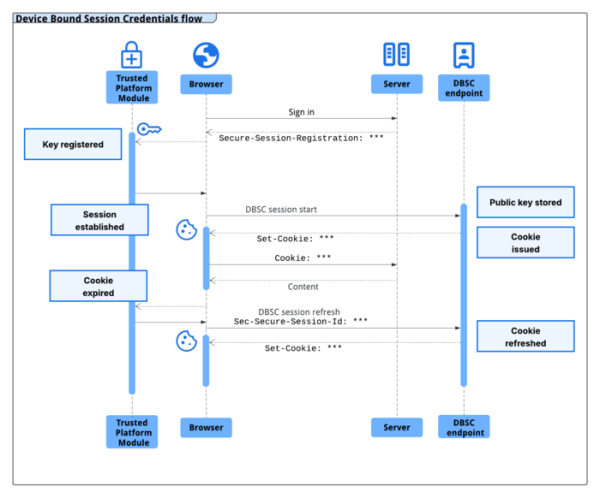
- En DBSC-mekanismen (Device Bound Session Credentials) er lagt til, noe som muliggjør binding av autentiseringsøkten på nettstedet til en bestemt enhet for å hindre angrep fra andre systemer ved hjelp av avfangede sesjonskaker. For å opprette en enhetsbundet økt er HTTP-overskriften «Secure-Session-Registration» foreslått. Beskyttelsesmetoden innebærer å tilby et par kryptografiske nøkler, bundet til den nåværende enheten, som genereres ved tilkobling og lagres i TPM (Trusted Platform Module). I økten brukes kaker med kort levetid som regelmessig oppdateres ved hjelp av den private nøkkelen og kan valideres med den offentlige nøkkelen.

- Parameteren som tillot å deaktivere blokkeringen av tvungent installerte nettlesertillegg, der uvesentlige regelbrudd ble oppdaget i Chrome Web Store-katalogen, er fjernet. Uvesentlige brudd inkluderer potensielle sårbarheter, påføring av tillegg uten brukerens samtykke, manipulasjon med metadata, brudd på reglene for håndtering av brukerdata og villedning om funksjonaliteten.
- I Android-plattformversjonen har Javascript API WebGPU blitt deaktivert ved aktivering av utvidet beskyttelsesmodus (AAPM, Android Advanced Protection Mode). Nettsteder som bruker WebGPU for å gjengi 3D-innhold (for eksempel Google Maps) kan benytte seg av tregere alternativer, som WebGL (i tester opp til 5,78% tregere). For å fastslå at WebGPU er deaktivert, kan egenskapen navigator.gpu brukes.
- I Android-versjonen, ved aktivering av den utvidede sikkerhetsmodus for nettleseren (Enhanced Safe Browsing), er lokal analyse av sidens utseende implementert for å oppdage tegn på svindel. Hvis den lokale sjekken avdekker mistanker om tvilsomt innhold, utføres en ytterligere sjekk på Googles servere, og ved bekreftelse blir brukeren advart.
- API-en Origin er lagt til, som gir et Origin-objekt som implementerer konseptet Web Origin og tilbyr metoder for sammenligning, serialisering og parsing av Web Origin. Begrepet «Web Origin» er definert i RFC 6454 for å skille mellom isolasjonsgrenser og tillit til innhold. Web Origin dekker delen av URL-en som inkluderer protokollnavn, vertsnavn og portnummer (for eksempel, https://opennet.ru). Den nye API-en er innført for å forene operasjoner med Web Origin for å eliminere sårbarheter på grunn av feil sammenligninger av serialiserte ASCII-representasjoner av Web Origin når man bestemmer om ressurser tilhører ett nettsted.
- Tilgangsrettigheter til det lokale systemet er separert når man interagerer med offentlige nettsteder. Henvendelser fra nettstedet til IP-adresser det lokale nettverket (intranett eller interne adresser) og loopback-grensesnittet (127.0.0.0/8) blir nå behandlet med forskjellige privilegier (local-network og loopback-network), som krever at brukeren bekrefter handlingen i en spesiell dialogboks. Beskyttelsestiltakene omfatter forsøk på å laste ned ressurser, fetch()-forespørsler og iframe-innsettinger. Henvendelser til interne ressurser brukes av ondsinnede aktører for å utføre CSRF-angrep på rutere, tilgangspunkter, skrivere, bedrifts web-grensesnitt og andre enheter og tjenester som kun tar imot forespørsel fra det lokale nettverket. I tillegg kan skanning av interne ressurser brukes til indirekte identifisering eller innsamling av informasjon om det lokale nettverket.
- Innstillingen UserAgentReduction, som tillot å returnere uredusert informasjon i HTTP-headeren User-Agent og JavaScript-parametrene navigator.userAgent, navigator.appVersion og navigator.platform, er fjernet. Nettleseren sender nå alltid en forkortet versjon av User-Agent uten detaljert informasjon om plattformen (for eksempel «Android 16; S» i stedet for «Android 16; SM-A205U».
- Den innebygde PDF-viseren har fått muligheten til å lagre dokumentet i Google Drive-skyen. I Google Drive blir dokumenter fra Chrome lagret i mappen «Saved from Chrome».
- API-en LayoutShift, som lar deg spore endringen av DOM-elementers posisjon på skjermen, har blitt endret til å vise informasjon i CSS-piksler i stedet for skjermpiksler. CSS-piksler tar hensyn til DPI på skjermen og ser visuelt lik ut på alle skjermtyper, inkludert skjermer med høy pikseltetthet. Endringen ble utført for å tilpasse Chrome til oppførselen til andre nettlesere.
- For the API Controlled Frame, the method WebRequest.SecurityInfo has been implemented, allowing the web application to intercept HTTPS, WSS, or WebTransport requests to the server and obtain a certificate snapshot. serveren and use it for manual verification of the certificate used for the direct connection to the same server via TCP/UDP.
- Support has been added for the CSS properties column-wrap and column-height, defined in the CSS Multi-column Layout Level 2 specification. The column-wrap property allows columns to be moved to a new row instead of horizontal scrolling when the columns do not fit within the height specified by the column-height property.
- The CSS property text-justify has been added, allowing the type of text alignment to be specified when using 'text-align: justify';
- In the CSS properties letter-spacing and word-spacing, the size of the indent can be specified in percentages.
- The JavaScript objects Map and WeakMap have implemented the 'upsert' specification, simplifying work with collections of key/value pairs. The methods getOrInsert and getOrInsertComputed have been added, returning the existing value in the collection associated with the specified key or creating a new entry if the key is not found.
- The IndexedDB API implementation has been rewritten using SQLite as the backend (the previous implementation was based on LevelDB in separate files). The new version is currently used only in contexts that are hosted in memory, such as when in incognito mode.
- Improvements have been made to the tools for web developers. In the network inspection interface, the 'Request conditions' panel now defaults to enable the ability to throttle individual network requests.
In addition to the new features and bug fixes, the new version addresses 11 vulnerabilities. Many of the vulnerabilities were identified through automated testing using tools like AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer, and AFL. No critical issues that allow bypassing all levels of browser protection and executing code outside the sandbox environment have been discovered. As part of the bug bounty program for this release, Google has established 11 rewards and paid out $18,500 (with one reward of $8,000, one of $5,000, one of $2,000, one of $500, and three of $1,000). The size of four rewards has not yet been determined.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish