

Utgjeven versjon av operativsystemet Chrome OS 121, basert på Linux-kjernen, systemadministratoren upstart, byggverktøyet ebuild/portage, åpne komponenter og nettleseren Chrome 121. Brukergrensesnittet i Chrome OS er begrenset til nettleseren, mens standardprogrammer er erstattet av webapplikasjoner. Likevel inkluderer Chrome OS et fullt multi-vindu-grensesnitt, skrivebord og oppgavelinje. Kildekoden distribueres under den åpne lisensen Apache 2.0. Bygget Chrome OS 120 er tilgjengelig for de fleste moderne Chromebook-modeller. For bruk på vanlige datamaskiner tilbys versjonen Chrome OS Flex.
Hovedendringer i Chrome OS 121:
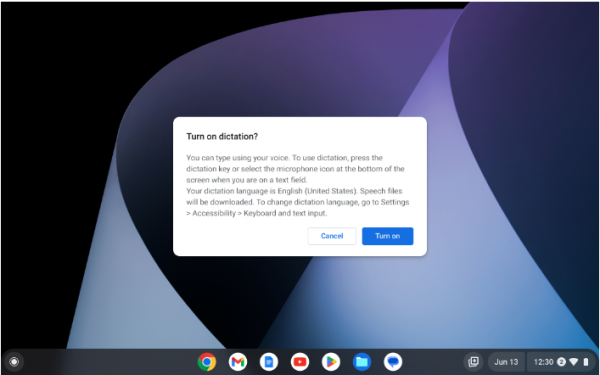
- Støtte for aktivering av taleinngang ved hjelp av tastekombinasjonen Search + D eller en egen knapp som finnes på enkelte Logitech-tastaturer er lagt til.

- Muligheten for å bruke skjermoppleseren ChromeVox for interaksjon med applikasjoner som kjører i App Streaming-modus er gitt (dette gjør det mulig å arbeide eksternt med eksterne Android-applikasjoner som har grensesnittet til en smarttelefon gjengitt i et eget vindu).
- Ved første oppstart har Google Assistant sluttet å vise brukeren velkomstmeldinger.
- En ny gest for å lukke pop-up-varsler med berøringspad er lagt til.
- Støtte for utskriftsmodus uten marger er lagt til, som for eksempel kan brukes til å skrive ut bilder som tar opp hele plassen på fotopapiret.
- I ChromeOS Flex er støtten for enheter som HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 og Dell Optiplex 980 blitt avsluttet.
- Syv sårbarheter er rettet, hvorav seks er klassifisert med middels alvorlighet:
- Sårbarhetene CVE-2024-25556, CVE-2024-1280 og CVE-2024-1281 fører til dataskrivning utenfor den tildelte bufferen og påvirker driveren CAMX, funksjonen cam_lrme_mgr_hw_prepare_update og funksjonen PhysmemCreateNewDmaBufBackedPMR.
- Sårbarheten CVE-2024-25557 skyldes tilgang til allerede frigjorte fysiske minnesider (Physical Pages use-after-free) på GPU PowerVR-siden og gjør det mulig å lese og skrive i det fysiske minnet fra brukerrommet.
- Sårbarheten CVE-2024-25558 skyldes heltallsoverløp i GPU PowerVR-driveren og gjør det mulig å skrive data til områder utenfor bufferen.
- CVE-2023-6817 og CVE-2023-6932 er sårbarheter i Linux-kjernen.
- Sårbarhet (foreløpig uten CVE, tildelt høy faregrad) i vindushåndtereren Ash, forårsaket av tilgang til minne etter det er frigjort.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish