

Google har gitt ut en ny versjon av nettleseren Chrome 122. Samtidig er en stabil versjon av det frie prosjektet Chromium tilgjengelig, som danner grunnlaget for Chrome. Nettleseren Chrome skiller seg fra Chromium ved bruk av Google-logoer, et system for å sende varsler ved krasj, moduler for avspilling av kopibeskyttet video (DRM), automatisk oppdateringssystem, permanent aktivering av Sandbox-isolasjon, levering av nøkler til Google API, og overføring av RLZ-parametre ved søk. For de som trenger mer tid til oppdatering, støttes en egen gren med Extended Stable i 8 uker. Neste utgave av Chrome, versjon 123, er planlagt for 19. mars.
Hovedendringene i Chrome 122:
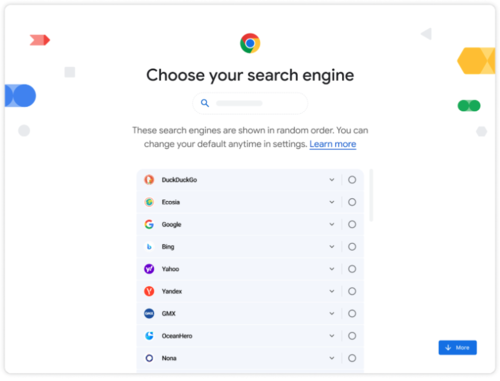
- I samsvar med kravene i det europeiske lovverket DMA (Digital Markets Act) har nettleseren fått en skjerm for valg av standard søkemotor. Søkemotorene som er tilgjengelige i innstillingsseksjonen «chrome://settings/search» vises i tilfeldig rekkefølge.

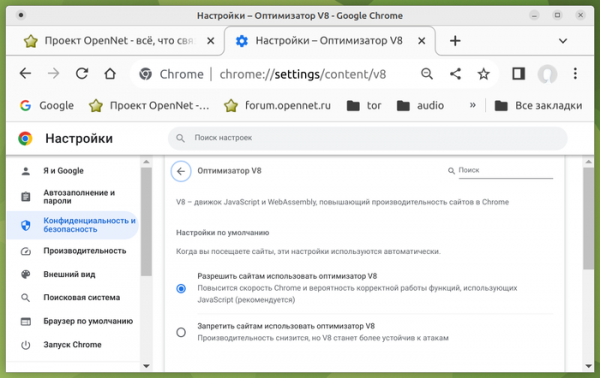
- På siden «chrome://settings/security» er det lagt til en innstilling som lar brukeren deaktivere JIT-optimierer i JavaScript-motoren V8. Deaktivering av JIT kan være nyttig for å øke sikkerheten når man arbeider med potensielt farlige web-applikasjoner ved å redusere mulige angrepsvektorer.

- I Android-versjonen er det lagt til en funksjon for å lese opp teksten som finnes på web-siden. Lesemodusen kan aktiveres fra nedtrekksmenyen og styres ved hjelp av standard avspillingsknapper. Funksjonen bruker en ekstern tjeneste og sender en lenke til servere Google, som utfører taletekstsyntese.
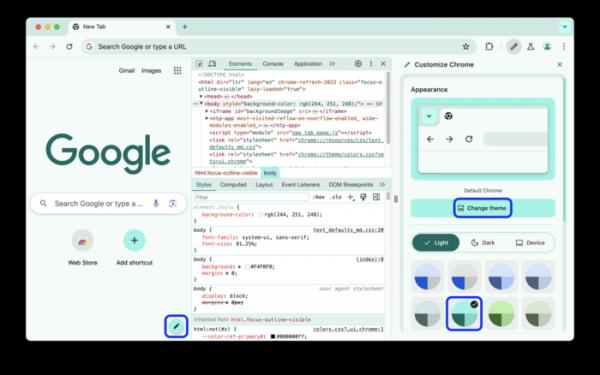
- Testing av eksperimentelle funksjoner som bruker maskinlæring fortsetter – intelligent fanegruppering, tema-generator og interaktiv assistent, som ble nevnt i kunngjøringen av Chrome 121.
- I beskyttingsmodus for nettleseren (Safe Browsing) er det implementert støtte for asynkrone eksterne kontroller som ikke blokkerer innlastingen av den kontrollerte siden. Lokale kontroller vil imidlertid fortsatt bli utført i synkron modus, og siden vises ikke før de er ferdige, for å beskytte brukeren mot utnyttelse av sårbarheter. Når det gjelder phishing, er det usannsynlig at brukeren klarer å reagere på siden før den eksterne kontrollen er fullført og advarselen vises.
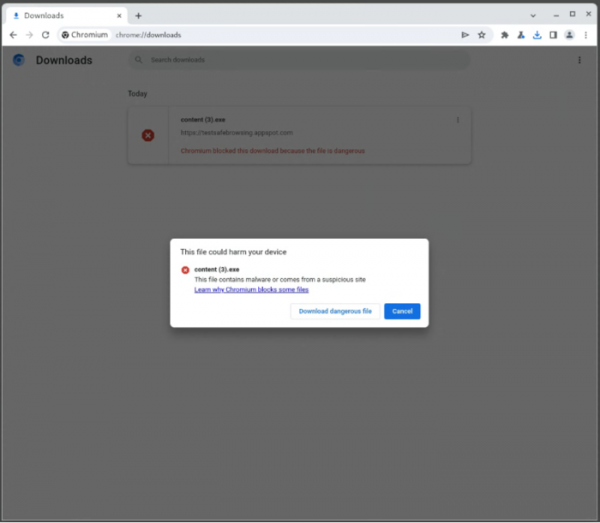
- Teksten til advarsler vist ved forsøk på å laste opp skadelige filer og for allerede nedlastede filer i nedlastingsbehandleren er blitt revidert.

- Overgangen til å ignorere 'unload'-hendelsesbehandlere er startet, ettersom disse hindrer effektiv bruk av back-forward cache (BFCache), som sikrer umiddelbar navigering ved bruk av 'Tilbake' og 'Fremover'-knapper eller når man navigerer til tidligere besøkte sider på det aktuelle nettstedet. Atferden til stasjonær Chrome vil bli mer lik mobilnettlesere, som i de fleste tilfeller ikke genererer 'unload'-hendelser, og dermed gir prioritet til caching av overganger. I Chrome 122 er behandling av 'unload'-hendelsen deaktivert for 1 % av brukerne.
- Systemet for automatisk utfylling av betalingsdetaljer har fått muligheten til å lagre koder for autentisering (CVV/CVC) for lokale og serverbaserte kort. Kodene lagres etter advarsel og eksplisitt samtykke fra brukeren.
- API for Storage Buckets er lagt til, og gir ekstra funksjoner for håndtering av permanent datalagring på brukerens lokale system. Det nye APIet gjør det mulig å organisere datalagring ved å dele lagringsområdet inn i separate segmenter, tilknyttet APIene IndexedDB og CacheStorage. Segmentene kan fjernes uavhengig av hverandre av nettleseren, mens brukeren får mulighet til å definere prioriteringer som styrer hvilke segmenter som skal fjernes først. Denne organiseringen gjør det mulig å lagre viktige data i segmenter med høy prioritet, mens sekundære data som ikke er kritiske kan lagres med lavere prioritet. Dermed løses problemet med tap av viktige data når tilgjengelige grenser for lagringsplassene som tilbys gjennom APIene IndexedDB og localStorage er oppbrukt.
- I API Async Clipboard er den nye option "unsanitized" tilføjet til metoden read(), som anvendes ved kopiering fra udklipsholderen og indsættelse i den. Når denne option aktiveres, får applikationen det uændrede indhold af HTML-markup fra udklipsholderen uden rengøring, normalisering og erstatning af farlige konstruktioner (f.eks. omdannes indholdet af blokken "" ikke).
- CSS-forespørgsler "@container" vil nu ikke udløses ved angivelse af ikke-understøttede funktioner, f.eks. virker forespørgslen "@container (width > 0px) or (unknown) {}" ikke på grund af udtrykket "unknown".
- I CSS er det nu tilladt at definere betingelser i importreglerne "@import … supports(…)". Hvis kontrollen mislykkes, bliver importen ikke udført. For eksempel til indlæsning af stilarter, hvis "animation-timeline" er sat til "auto", kan du angive 'scroll-driven-animations.css', som '@import "scroll-driven-animations.css" supports(animation-timeline: auto);'.
- I CSS er logikken for behandling af pseudo-elementet "::backdrop" ændret og tilpasset de opdaterede specifikationskrav, som nu arver fra det oprindelige element (tidligere arvede "::backdrop" ikke værdier fra andre elementer, hvilket forhindrede adgangen til egenskaber defineret i rootelementet).
- Handling af metoden dataTransfer.clearData() er nu begrænset til tekstobjekter, hvilket betyder, at denne metode ikke længere kan anvendes på File-objekter.
- I WebGL er funktionen drawingBufferStorage tilføjet, som gør det muligt at indstille pixelformatet for tegnebufferen, hvilket giver mulighed for direkte at gengive indhold med mere end 8 bits pr. farvekanal og undgå unødvendige kopieringsoperationer krævet til konvertering til standard pixelformat.
- Der er foretaget forbedringer i værktøjerne til webudviklere. Der er tilføjet støtte til ændring af farveskemaet og tilpasning til stilen angivet i det valgte browser-tema.

Mulighederne i panelet til præstationsanalyse er udvidet, hvor tidslinjen nu understøtter gemning af udførelsesintervaller (segmenter på tidslinjen) og skift mellem dem.
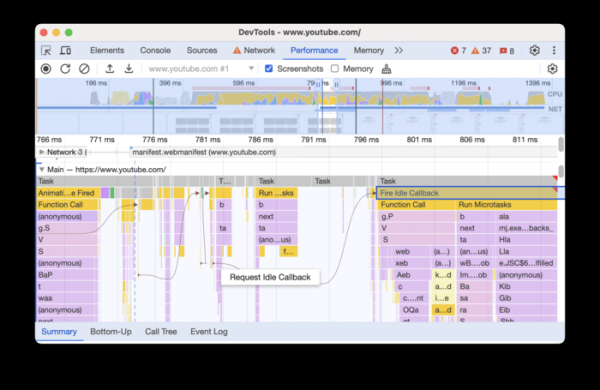
I hovedsporet (Performance > Main) er der tilføjet visning af initiatorer af events og deres visuelle forbindelse til de events, de udløser.

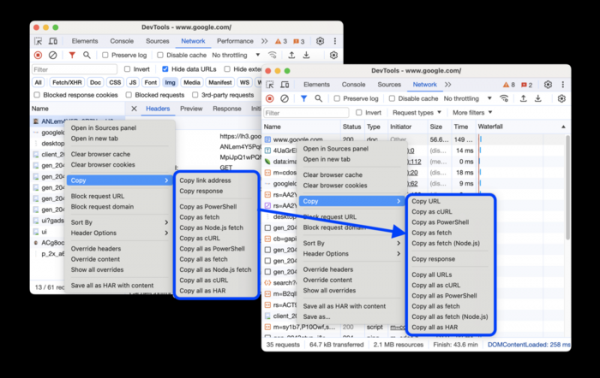
I analysen av nettverksaktivitet i kolonnen for status på forespørslene vises årsakene til feil. Menyen for å kopiere lenken eller innholdet fra forespørselen er omarbeidet.
I tillegg til nye funksjoner og feilrettinger, er 12 sårbarheter rettet i den nye versjonen. Mange av sårbarhetene ble oppdaget gjennom automatisert testing ved hjelp av verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Ingen kritiske problemer som tillater omgåelse av alle sikkerhetsnivåene i nettleseren og utførelse av kode i systemet utenfor sandbox-miljøet er oppdaget. Som en del av belønningsprogrammet for funn av sårbarheter for den nåværende utgivelsen har Google utbetalt 8 premier totalt på 28.000 USD (en premie på $8000, $7000, $5000, $3000 og $2000, samt tre premier på $1000). De største belønningene ble tildelt for en feil i implementeringen av soneisolering, oppdagelse av buffer-overløp i Blink-motoren og tilgang til allerede frigitt minne (Use-after-free) i Mojo-biblioteket.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish