

Google har gitt ut versjonen av nettleseren Chrome 123. Samtidig er den stabile utgaven av det frie prosjektet Chromium tilgjengelig, som er grunnlaget for Chrome. Nettleseren Chrome skiller seg fra Chromium ved å bruke Google-logoer, ha et varselsystem ved krasj, moduler for å spille av beskyttet videoinnhold (DRM), et automatisert oppdateringssystem, kontinuerlig aktivering av Sandbox-isolasjon, levering av nøkler til Google API, og overføring av RLZ-parametre under søk. For de som trenger mer tid til oppdatering, støttes en separat Extended Stable-gren, som varer i 8 uker. Neste utgave av Chrome 124 er planlagt til 16. april.
Hovedendringer i Chrome 123:
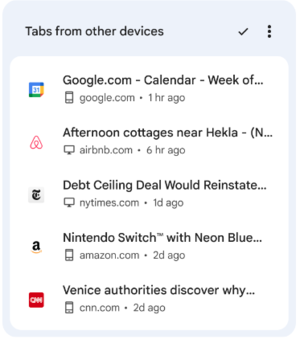
- På siden som vises når en ny fane åpnes, er det lagt til en ny seksjon som viser lenker fra faner som nylig er åpnet på andre enheter knyttet til samme Google-konto.

- Støtte for innholdsinnkoding med Zstandard-komprimeringsalgoritmen (zstd) er lagt til, i tillegg til de tidligere støttede algoritmene gzip, brotli og deflate.
- Implementeringen av den frie videokodeken Theora, utviklet av Xiph.org Foundation og basert på VP3-kodeken, som har vært støttet i Firefox og Chrome siden 2009, men ikke støttet i Chrome for Android og nettlesere basert på WebKit, som Safari, er fjernet. Årsaken til å avslutte støtten til Theora nevnes å være bekymringer om at implementeringen av Theora, som har en kompleks logikk for parsing av binærdata og dekoding av strømmer, kan ha sårbarheter lik de nylige kritiske problemene med VP8-koderen. Ifølge utviklerne er risikoene knyttet til sikkerhet på grunn av økende 0-dagers angrep på mediekodeker mer presserende enn etterspørselen etter Theora-kodeken, som nesten ikke brukes i praksis, men fortsatt er et betydelig mål for potensielle angrep.
- Det fortsetter å gradvis øke prosentandelen av brukere som har deaktivert støtte for tredjeparts informasjonskapsler som settes når de besøker nettsteder som er forskjellige fra domenet til den nåværende siden. Slike informasjonskapsler brukes til å spore brukernes bevegelser mellom nettsteder i annonse-nettverk, sosiale medie-widgeter og webanalysesystemer. Endringene fremmes som en del av initiativet Privacy Sandbox, som har som mål å oppnå en balanse mellom brukernes behov for å opprettholde privatliv og annonse-nettverk og nettsteder ønsker å spore besøkendes preferanser. Deaktivering av tredjeparts informasjonskapsler planlegges gradvis utvidet, med mål om å nå 100% innen 3. kvartal 2024. For å deaktivere uten å vente på eksterne endringer, er det en innstilling "chrome://flags/#test-third-party-cookie-phaseout".
- For en liten prosentandel av brukerne i USA er støtte for funksjoner som bruker maskinlæring aktivert — modus for smart fanning av faner, tema-generator og interaktiv assistent, som ble beskrevet i kunngjøringen av Chrome 121. For systemer med sentralisert konfigurasjonsstyring kan administrator aktivere AI-verktøy på policy-nivå uten behov for å aktivere eksperimentell modus.
- Støtten for synkronisering av innstillinger, historikk og bokmerker (Chrome Sync) har opphørt for utgaver før Chrome 82.
- Ved aktivering av den utvidede beskyttelsen av nettleseren (Safe Browsing > Enhanced protection) implementeres sending av informasjon til Google om nettsteder som forespør utvidede tillatelser (slike sider blir sjekket mot en ekstern database med ondsinnet innhold, og ved treff vises umiddelbart en advarsel til brukeren). Det er også aktivert sending av telemetri om avviste advarsler som vises før åpning av sider som er svartelistet av Google.
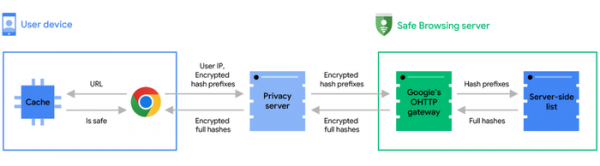
- Google har publisert en artikkel med forklaring på metodene som brukes for å kontrollere sikkerheten til sidene som brukeren åpner mot en ekstern database med ondsinnet innhold, serveren. For å opprettholde privatlivet ved sjekking av URL-ene som brukeren åpner, sendes ikke komplette hasher av URL-er til Google, men kun prefiksen med de første 4 byte av hashen. På serveren Denne prefiksen sjekkes i databasen for skadelige sider, og hvis det finnes et samsvar, returneres listen over de tilsvarende komplette hasjene til nettleseren til brukeren, som allerede utfører den endelige sjekken med den komplette 32-bytes hashen av URL-en. For å unngå sammenstilling av forespørselen med brukerens IP-adresse, sendes prefikset først til en mellomliggende proxy, som på vegne av seg selv sender forespørselen til systemet Safe Browsing-serveren.

- Det er implementert varsler i utviklerverktøyens konsoll når siden sender en forespørsel til det interne nettverket (192.168.x.x, 10.x.x.x osv.), hvis slike forespørsel utføres utenfor et sikkert kontekst og ikke har bestått en forhåndskontroll. Før den faktiske forespørselen som er initiert av nettstedet, sendes til ressursen i det interne nettverket, vil nettleseren først sende en forhåndstest-forespørsel og sjekke om serveren returnerer HTTP-headeren «Access-Control-Allow-Private-Network: true», som tillater tilgang til intranett-nettverket. Hvis tilgang ikke er tillatt, anses det som et forsøk på å gjøre ikke-målrettet tilgang til en intern tjeneste, noe som kan være en indikasjon på et angrep gjennom nettleseren på ressurser i det lokale nettverket (for eksempel kan en angriper sette inn en iframe-forespørsel til web-grensesnittet til en hjemme-router, som «»). I Chrome-versjon 130 planlegges advarselen å bli erstattet med en feilmelding, og blokkere forespørslene som ikke har bestått kontrollen.
- I Chrome for Android og iOS er det lagt til muligheten til å fortsette å surfe på nettsteder som tidligere ble åpnet på andre enheter som er tilknyttet den samme Google-kontoen.
- I Chrome for Android er metoden for lagring av lokale passord som ikke synkroniseres med andre enheter endret. Tidligere ble lokale passord lagret i Chrome-profilen, men nå vil de bli flyttet til passordbevaringen som tilbys av Google Play-tjenester, som allerede brukes til å lagre passordet til Google-kontoen. I Chrome 123 vil den nye lagringsmetoden bli aktivert for brukere uten lokale passord, mens i Chrome 124 vil den bli anvendt for brukere med lokale passord.
- API for static Service Workers routing has been added, allowing you to exclude JavaScript execution and handle resource requests based on specified conditions. In other words, the API enables you to define how specific resources should be loaded and to disable Service Worker calls for resources that can be fetched from the cache or loaded directly. URL patterns, request methods, content types (document, embed, font, video, etc.), and execution status ('running', 'not-running') can be used as criteria for decision-making. For example, to send a post request with web form data directly, without invoking the Service Worker, you can specify: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '/form/*', requestMethod: 'post' }, source: 'network' }); });
- A light-dark() function has been added to CSS for adapting the color scheme according to light or dark mode settings. In the function, you can specify two values that will be chosen depending on the light or dark mode. For example, 'background-color: light-dark(lime, green);'.
- Long Animation Frames API has been added to diagnose the responsiveness of a website's interface and identify bottlenecks during rendering.
- Support for the 'picture-in-picture' value has been added to the 'display-mode' media query, allowing for the creation of CSS rules applicable only when the web application is shown in 'picture-in-picture' mode. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- The 'align-content' CSS property now works with block containers and table cells. For example, 'display: block', 'display: list-item', and 'display: table-cell' can now be aligned using 'align-content'.
- The 'field-sizing' CSS property has been added, allowing form element sizes to depend on their content, for example, to automatically increase the size of a text field as data is entered.
- I JavaScript-grensesnittet NavigationActivation er parameteren navigation.activation lagt til, som reflekterer tilstanden til aktiveringen av dokumentet (for eksempel kan det bestemmes at dokumentet er gjenopprettet fra hurtigbuffer etter å ha trykket på navigasjonsknappene «fremover» eller «bakover»). Parameteren kan brukes til å tilpasse innholdet på siden avhengig av hvor brukeren kom fra, for eksempel kan en annen animasjon vises hvis brukeren kom fra startsiden.
- Forbedringer er blitt gjort i verktøyene for webutviklere.
I tillegg til nyheter og feilrettinger i den nye versjonen er 12 sårbarheter utbedret. Mange av sårbarhetene ble avdekket gjennom automatisert testing ved hjelp av verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Det er ikke oppdaget kritiske problemer som lar en omgå alle nivåene av nettleserens beskyttelse og kjøre kode i systemet utenfor sandbox-miljøet. Som en del av programmet for belønningsutbetaling for oppdagede sårbarheter har Google utbetalt 7 premier på til sammen 22 000 dollar for denne utgivelsen (en premie på $10 000, $4 000, $3 000 og $1 000, samt to premier på $2 000). Størrelsen på det ene belønningen er ennå ikke fastsatt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish