

Google har publisert utgivelsen av nettleseren Chrome 125. Samtidig er den stabile utgivelsen av det frie prosjektet Chromium tilgjengelig, som danner grunnlaget for Chrome. Chrome-nettleseren skiller seg fra Chromium ved bruken av Googles logoer, et system for å sende varsler ved krasj, moduler for avspilling av DRM-beskyttet video, et automatisk oppdateringssystem, permanent aktivering av Sandbox-isolasjon, levering av nøkler til Google API, og overføring av RLZ-parametere under søk. For de som trenger mer tid til oppdatering, støttes en egen Extended Stable-gren som varer i 8 uker. Neste utgivelse, Chrome 126, er planlagt til 11. juni.
Hovedendringer i Chrome 125:
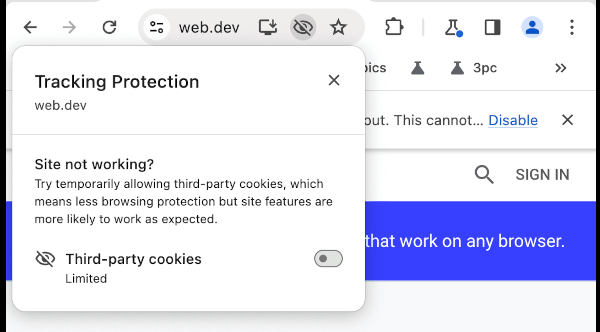
- Google har utsatt den ventede slutten på støtten for tredjeparts informasjonskapsler, som forekommer når man besøker nettsteder som er forskjellige fra domenet den nåværende siden (slike informasjonskapsler brukes til å spore brukerens bevegelser mellom nettsteder i annonsenettverkskode, sosiale mediewidgeter og webanalyse systemer). I den nye versjonen er det lagt til en indikator med et bilde av et øye i adressefeltet for å indikere nettsteder som bruker tredjeparts informasjonskapsler, som blir overstrøket når tredjeparts informasjonskapsler blokkeres. Siden testingen av å deaktivere tredjeparts informasjonskapsler på 1% av brukerne fortsatt pågår, finnes det muligheter for manuell deaktivering via innstillingen "chrome://flags/#test-third-party-cookie-phaseout", og kontekstmenyen gir mulighet for midlertidig å gjenopprette støtte for tredjeparts informasjonskapsler for utvalgte nettsteder. Deaktivering av blokkeringen varer i 90 dager etter aktivering.

- Når utvidet beskyttelse av nettleseren (Safe Browsing > Enhanced protection) er aktivert, gjennomføres automatisk dybdescanning av nedlastede filer, som utføres ved opplasting av informasjon til servere Google (tidligere ble det vist en forespørsel for å bekrefte ekstern sjekk før sending, men nå vil sjekken bli utført automatisk).
- Byggene for Windows-plattformen er nå også tilgjengelige for ARM64-plattformen.
- En ny mekanisme for oppdatering av komponenter som krever nedlastning av store datamengder er lagt til. Dette gjelder oppdateringer av modeller for nylig tilførte funksjoner som bruker maskinlæring — modus for smart gruppering av faner, temagenerator og interaktiv assistent.
- To nye typer potensielt problematiske tillegg er lagt til, hvor brukeren vil få varsler med anbefaling om å vurdere hensiktsmessigheten av videre bruk: tillegg installert utenfor Chrome Web Store, og tillegg som bruker villedende taktikker for å påtvinge installasjon av unødvendig programvare.
- Atferden ved avbrytelse av 'mousemove'-hendelsen er tilpasset til andre nettlesere — avbrytelse av hendelsen blokkerer ikke lenger tekstmarkering og drag&drop (for å blokkere markering og drag&drop må hendelsene selectstart og dragstart avbrytes).
- Et sett med CSS-egenskaper for å styre visningen av elementer knyttet til plasseringen av andre elementer (CSS Anchor Positioning) er lagt til, uten bruk av JavaScript, for eksempel for å feste til elementene av pop-up-vinduer (popover), som dukker opp på lignende måte som verktøytips. For å konfigurere bindingen av et element til et annet og definere utgangsområdet, er egenskapene anchor-name, position-anchor og inset-area foreslått, og en funksjon anchor() er lagt til for å hente informasjon om stedet for binding.
- Matematisk funksjoner round(), mod() og rem() er lagt til i CSS.
- En ny syntaks for å gjenspeile tilstanden til egne HTML-elementer (custom element) i CSS er lagt til, noe som tillater bruk av pseudo-klassen ':state()'.

- API-en Compute Pressure er lagt til, som gjør det mulig å hente høyere nivå informasjon om den nåværende tilstanden til maskinvaren, for eksempel kan man i grove trekk få informasjon om belastningen på CPU (nivåene angis: minimal belastning med aktiv energisparing; akseptabel belastning som lar flere oppgaver kjøre uten problemer; høy belastning, men innenfor akseptable grenser som ikke hindrer systemdriften; kritisk belastning nær utmattelse av ressurser).
- API Storage Access, brukt for å be brukerens tillatelser for tilgang til cookie-lageret når tredjeparts-cookies er blokkert, utvidet med muligheten til å be om tilgang fra tredjepartsbehandlere (for eksempel fra innhold i <iframe>) til lagre som ikke er relatert til cookies, som indexedDB.
- Eksperimentell støtte for API Viewport Segments Enumeration, ment for å organisere utdata på enheter med foldbare skjermer, er lagt til.
- Muligheten for å bruke HTTP- og HTTPS-URL-skjemaer i WebSocket-konstruktøren i stedet for «ws:» og «wss:» er nå tilgjengelig.
- I JavaScript er det tillatt å bruke modifikatorene «?i», «?-i», «?m», «?-m», «?s», «?-s» inne i regulære uttrykk for å kontrollere aktivisering eller deaktivering av flaggene «i», «s» og «m». For eksempel, «?-i» i «re1 = /^[a-z](?-i:[a-z])$/i;» vil deaktivere bruken av «/i» (case-insensitive) for det andre tegnet (re1.test(«aB») vil returnere false).
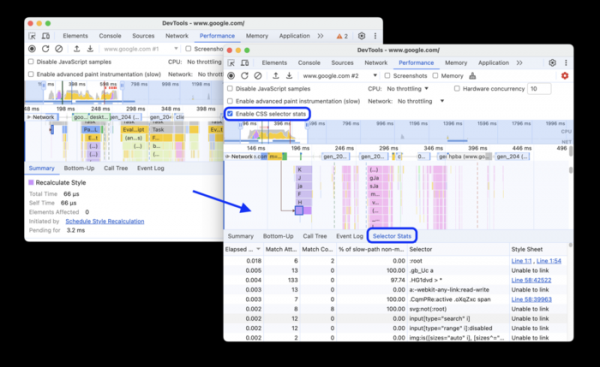
- Forbedringer er gjort i verktøyene for webutviklere. I webkonsollen er det lagt til en knapp for å vise forklaringen på feilen eller advarselen, generert via forespørsel til AI-chatbotten Gemini. I CSS-panelet er støtte for «@position-try»-regler lagt til. I panelet for redigering og visning av kildekoden til siden, er det lagt til innstillinger for å formatere pakket innhold på en lesbar måte og automatisk lukking av parenteser under redigering. I panelet for overvåking av nettverksaktivitet er støtte for HTTP-headere brukt i svar med statuskode 103 «Early Hints» lagt til. I panelet for ytelsesanalyse er statistikk for CSS-selektorer blitt lagt til.

I den nye versjonen har det blitt innført flere innovasjoner og rettet opp 9 sårbarheter. Mange sårbarheter ble avdekket gjennom automatisert testing med verktøy som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Sårbarheten CVE-2024-4947, som skyldes feil behandling av datatyper (Type Confusion) i V8-motoren og er klassifisert som farlig, ble utnyttet av angripere før den ble rettet (0-day). Det er ikke identifisert kritiske problemer som lar ondsinnede omgå alle beskyttelsesnivåer i nettleseren og kjøre kode utenfor sandbox-miljøet. Som en del av programmet for utbetaling av belønninger for oppdagede sårbarheter har Google utbetalt 4 premier med en totalverdi av 8000 dollar for denne utgivelsen (én premie på $7000 og én på $1000). Størrelsen på de to belønningene er fortsatt ikke bestemt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish