

Google har gitt ut versjon 127 av nettleseren Chrome. Samtidig er den stabile utgivelsen av det frie prosjektet Chromium tilgjengelig, som danner grunnlaget for Chrome. Nettleseren Chrome skiller seg fra Chromium med bruken av Googles logo, som har en system for å sende varsler ved krasj, moduler for å spille av kopibeskyttede videoinnhold (DRM), en automatisk oppdateringssystem, konstant aktivering av Sandbox-isolasjon, levering av nøkler til Google API, og overføring av RLZ-parametere under søk. For de som trenger mer tid til oppdatering, støttes en egen Extended Stable-gren som varer i 8 uker. Neste utgivelse av Chrome 128 er planlagt til 20. august.
Hovedendringene i Chrome 127:
- I «inkognito»-modus er funksjonen «HTTPS-First» aktivert som standard, som automatisk omdirigerer HTTP-forespørslene til HTTPS. For å sikre funksjonalitet med nettsteder som ikke støtter HTTPS, er det implementert et tilbakefall til HTTP hvis det ikke lykkes å gjøre forespørselen over HTTPS etter videresending, eller hvis det oppstår problemer med sertifikatene. Når du prøver å åpne et nettsted over HTTP, vises en spesiell advarsel.
- I det innebygde lagringssystemet for rotsertifikater (Chrome Root Store) er det besluttet å opphøre tilliten til sertifikatmyndigheten Entrust på grunn av flere brudd på kravene til sertifikatmyndigheter, inkludert manglende responstider på problematiske sertifikater, forsinkelse med tilbaketrekking av sertifikater, utilstrekkelig rapportering av hendelser, og manglende overholdelse av reglene ved utstedelse av TLS-sertifikater EV-nivå (Extended Validation), som krever dokumentasjon av domenets eierskap og bekreftelse på ressursens eier. På grunn av mangel på tiltak for å rette opp de påpekte svakhetene, vil TLS-sertifikatene utstedt av Entrust etter 31. oktober 2024 bli ansett som ikke pålitelige i Chrome. Sertifikatene utstedt før 31. oktober vil fortsatt bli ansett som normale.
- Prosessen med gradvis slutt på støtten for den andre versjonen av Chrome-manifestet, som definerer funksjonene og ressursene som er tilgjengelige for utvidelser skrevet ved hjelp av API WebExtensions, har begynt. Deaktivering av utvidelser som bruker den andre versjonen av manifestet berører foreløpig bare en del av brukerne av testversjoner av Chrome (ikke de offisielle versjonene). Den fullstendige migreringen til den tredje versjonen av manifestet planlegges avsluttet innen juni 2025.
- Når avansert beskyttelse for nettleseren (Safe Browsing > Avansert beskyttelse) er aktivert, er det implementert sending til servere Google av ytterligere telemetri med informasjon om de besøkte sidene, hvis disse sidene bruker API-er for å initiere vibrasjon (Vibration) eller full kontroll over mus og tastatur (PointerLock og Keyboard). Hvis den åpne siden er på svartelisten, vil brukeren få et tilsvarende varsel, og handlingene fra de nevnte API-ene blir deaktivert.
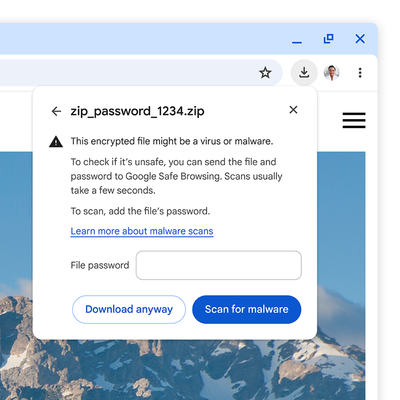
- Resultatene av arbeidet med oppgraderingen av filopplasting kontrollen i modus for avansert nettleserbeskyttelse (Safe Browsing > Avansert beskyttelse) er oppsummert, dersending av kjørbare filer og mistenkelige arkiver til Googles servere for virus- og skadelig programvarekontroll er aktivert. For sikkerhetssjekk av nedlastede krypterte arkiver (.zip, .7z og .rar) vil nettleseren be brukeren om passordet for å dekryptere arkivet. Brukeren kan velge å avvise sjekken eller taste inn passordet, hvoretter nettleseren sender filen med passordet for sjekk til Googles servere. I standard (ikke-utvidet) modus for Safe Browsing vil også passordforespørselen vises, men i stedet for å sende innholdet i arkivet til Googles servere for sjekk, vil bare metadata og hasjer for filene som finnes i arkivet bli sendt. Mer synlige varsler om nedlasting av farlige filer er implementert, som nå vises under den øverste panelet, ikke i den nederste panelet.

- Den første implementeringen av spesifikasjonen for Private Network Access er foreslått, og begrenser muligheten for å laste ned ressurser fra offentlige nettsteder som refererer til verter i det interne nettverket (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 osv.). Lasting av slike ressurser er nå kun tillatt når siden åpnes i en sikker kontekst (over HTTPS). Det planlegges videre å fullstendig begrense muligheten for ukontrollert tilgang til interne intranett-subnett fra sider åpnet fra offentlige nettsteder, da slike forespørseler brukes av angripere for å utføre CSRF-angrep på rutere, tilgangspunkter, skrivere, bedrifts-webgrensesnitt og andre enheter og tjenester som kun aksepterer forespørseler fra lokalt nettverk. Eksperimenter med blokkering ble påbegynt allerede i 2022 i Chrome 98, men på grunn av identifiserte sårbarheter ble blokkeringen utsatt.
- I «Origin trials»-modus er det implementert en eksperimentell blokkering av tilgang til IP 0.0.0.0, da denne IP-en kan brukes til å omgå blokkeringen av tilgang til IP 127.0.0.1 (localhost) på Linux- og macOS-plattformer.
- I versjonen for Android-plattformen er grensesnittet for tilknytning til Google-kontoen og synkronisering av data, som lagrede passord og bokmerker, forenklet. Synkroniseringen er nå integrert med innloggingen til kontoen og tilbys ikke som en separat funksjon i innstillingene.
- I versjonen for Android-plattformen er grensesnittet for passordhåndtering oppdatert. Brukere som har koblet til Google-kontoen sin, men ikke aktivert synkronisering, får mulighet til å lagre og bruke passord i tilknytning til Google-kontoen.
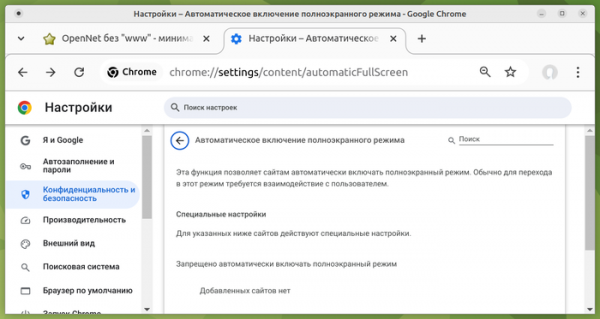
- En ny innstilling for «Automatisk aktivering av fullskjermmodus» (Automatic Fullscreen, chrome://settings/content/automaticFullScreen) er lagt til. Denne lar nettsteder automatisk aktivere fullskjermmodus ved hjelp av metoden Element.requestFullscreen() uten brukerens bekreftelse, og gir muligheten til å vise nettleser-dialogbokser uten å forlate fullskjermmodus. Som standard er innstillingen deaktivert og kan aktiveres for spesifikke nettsteder og web-applikasjoner. I kombinasjon med API-en for vindushåndtering og innstillinger for popup-varsler (chrome://settings/content/popups), forenkler den nye funksjonen bruken av muligheter som å åpne et popup-vindu på hele skjermen av en annen skjerm, vise fullskjerminnhold på alle skjermer eller på en ekstra skjerm, samt veksle fullskjerminnhold mellom skjermer.

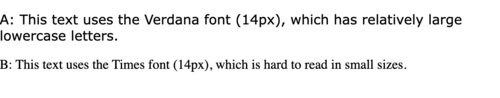
- CSS-egenskapen font-size-adjust er lagt til, noe som tillater endring av størrelsen på små bokstaver i forhold til størrelsen på store bokstaver, som er angitt gjennom egenskapen «font-size». Dette kan være nyttig for å opprettholde tidligere nivåer av lesbarhet når et reservasjonsfontfamilie benyttes ved utilgjengelighet av det primære. For skrifttyper som har forskjellige forhold mellom høyden av små bokstaver og skriftstørrelse, skiller størrelsen på bokstavene seg betydelig, noe som kan gjøre teksten vanskelig å lese ved å erstatte skrifttypen Verdana med Times.

- I API-en for statisk ruting for Service Workers (Service Worker Static Routing), som gjør det mulig å definere hvordan bestemte ressurser skal lastes inn, og forhindre Service Worker-innkalling for ressurser som kan hentes fra cache eller lastes direkte, er det nå lagt til muligheten for å bruke den logiske operasjonen «not» for å invertere betingelsene for forespørselssamsvar.
- Overføring av aktiveringshendelser som genereres når brukeren interagerer med innhold i vinduet som åpnes i «bilde-i-bilde»-modus (picture-in-picture), er nå mulig til det overordnede vinduet for dette modus. Endringen gjør det mulig å bruke API-en for brukeraktivering (navigator.userActivation) på hovedsiden hvor «bilde-i-bilde»-vinduet ble åpnet, for å bestemme brukerens interaksjon med dette vinduet (for eksempel, kan det avdekkes om brukeren klikket med musen i «bilde-i-bilde»-vinduet eller om siden bare ble lastet og forblir uendret).
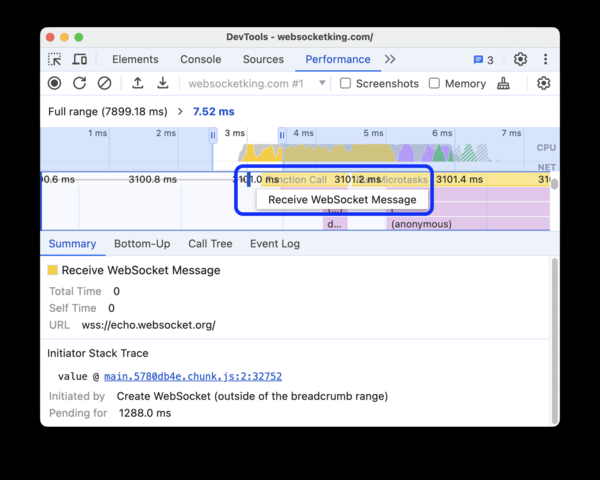
- Det er gjort forbedringer i verktøyene for webutviklere. Når du ser på CSS-stiler, er det lagt til lenker til de aktuelle posisjonene i dokumentet, som CSS-egenskapene for visning av elementer refererer til i forhold til plasseringen av andre elementer (CSS Anchor Positioning). Når du ser på HTML-koden, er det lagt til lenker som at attributtet «popovertarget» peker på. I nettverksinspeksjonspanelet er det lagt til et nytt forhåndsinnstilt alternativ for hastighetssimulering kalt «Fast 4G» (det forhåndsinnstilte alternativet «Fast 3G» er omdøpt til «Slow 4G», og «Slow 3G» blir «3G»). I ytelsesanalysepanelet, under sporingen, vises nå informasjon om innsendelser og mottak av meldinger via WebSocket.

I tillegg til nyvinninger og feilrettinger, er 24 sårbarheter blitt eliminert i den nye versjonen. Mange av sårbarhetene ble oppdaget som følge av automatisert testing ved hjelp av verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Fem av problemene er vurdert med høy alvorlighetsgrad. Det er ikke oppdaget kritiske problemer som lar seg omgå alle beskyttelseslag i nettleseren og kjøre kode i systemet utenfor sandbox-miljøet. I rammen av vår belønningsprogram for å oppdage sårbarheter for denne utgivelsen, har Google utbetalt 16 premier til en sum av 47,5 tusen dollar (én premie på $11000, $5000, $3000 og $500, to premier på $8000, tre premier på $2000). Størrelsen på 6 premier er ennå ikke fastsatt.

Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish