

Selskapet Google har utgitt versjonen av nettleseren Chrome 128. Samtidig er den stabile utgivelsen av det åpne prosjektet Chromium tilgjengelig, som er grunnlaget for Chrome. Nettleseren Chrome skiller seg fra Chromium ved bruk av Google-logoer, et system for å sende varsler ved krasj, moduler for å spille av innhold beskyttet mot kopiering (DRM), et system for automatisk oppdatering, konstant aktivering av Sandkasse-isolasjon, levering av nøkler til Google API og overføring av RLZ-parametere under søk. For de som trenger mer tid til oppdatering, opprettholdes det en egen Extended Stable-gren som varer i 8 uker. Den neste utgivelsen av Chrome 129 er planlagt til 17. september.
Hovedendringer i Chrome 128:
- Søking i besøksloggen er nå tilgjengelig, der innholdet på åpnede sider vurderes, og ikke bare URL-er og overskrifter. På dette stadiet er muligheten kun tilgjengelig for engelsktalende brukere i USA. Funksjonaliteten for innholdssøk er implementert ved hjelp av et maskinlæringssystem som virker på siden av Google, hvor relevante data kan sendes til servere Google (sendingen kan deaktiveres i innstillingene).
- En ny parser for JSON-formatet er aktivert, som er omskrevet fra C++ til Rust, og gir høyere sikkerhet ved å redusere sannsynligheten for minnefeil. Det bemerkes at overgangen til den nye parseren kan føre til at enkelte uforsvarlig utformede JSON-innhold ikke lenger blir analysert, men samtidig løser det også problemer med ugyldig JSON som tidligere førte til krasj, men som nå forårsaker en feilkode.
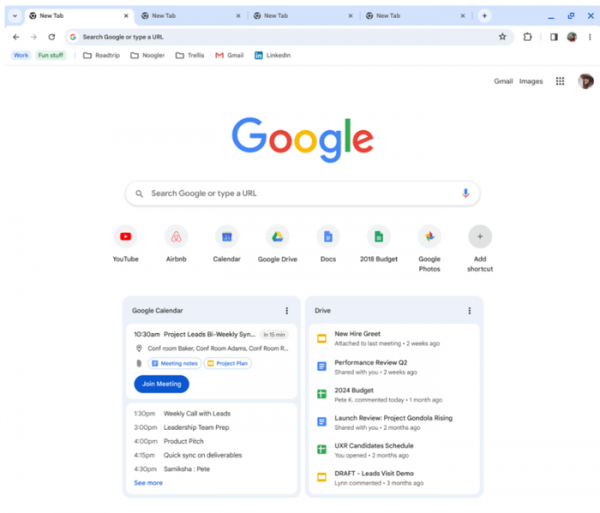
- Det er lagt til muligheten for å plassere en seksjon med data fra Google Calendar på siden som vises når en ny fane åpnes, slik at man kan holde oversikt over kommende møter og hendelser.

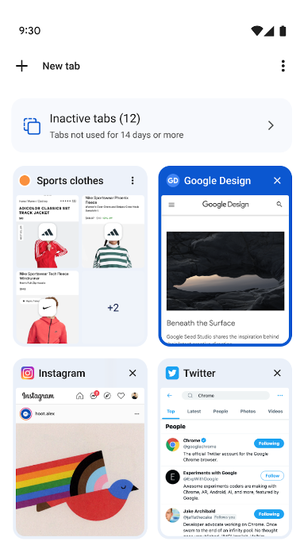
- I Chrome for Android er det lagt til en ny seksjon i grensesnittet for å bytte mellom faner, hvor inaktive faner som har vært åpnet i mer enn 60 dager, automatisk flyttes. Det er mulig å lukke alle gamle faner samtidig. Som standard er den nye muligheten aktivert for 1 % av brukerne.

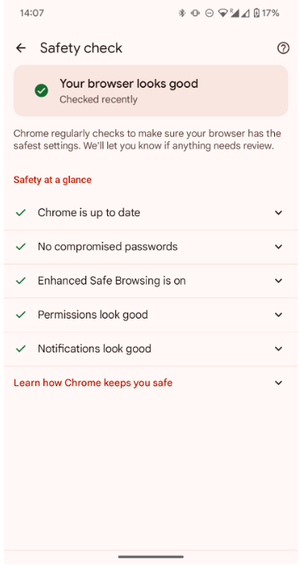
- Google Chrome for Android has added support for security checks (Safety Check) that periodically scan for issues in the browser and notify the user if there are any threats that require attention. Additionally, the design of the Safety Check page in the settings has been changed (chrome://settings/safetyCheck).

- In the WebView component of Chrome for Android, support for the CHIPS technology (Cookies Having Independent Partitioned State) has been temporarily disabled. This technology, developed under the Privacy Sandbox initiative, allows cookies to be isolated in relation to the domain of the first level, using the 'Partitioned' attribute. The reason for this disablement was issues accessing partitioned cookies through the CookieManager API provided by the Android platform.
- In centrally managed systems, administrators are given the ability to create their own quick search shortcuts through the address bar (e.g., a shortcut '@name' can be created for searching a specific website), as well as manage undecipherable passwords in the built-in password manager (for instance, it's possible to set up the deletion of such passwords left over from migration to another device using third-party software).
- In the version for Chrome OS, support for the IWA (Isolated Web Apps) self-sufficient web application launch mechanism has been added, which expands PWA (Progressive Web Apps) by applying stricter application isolation in the event of server compromise. Isolation is achieved through the digital signature of the application package, protecting against unauthorized changes to the package, allowing it to be distributed via third-party channels without maintaining its own server.
- The CSS property position-try-options has been renamed to position-try-fallbacks, in accordance with the CSSWG (CSS working group) recommendation, as the term 'options' is misleading and does not reflect the actual nature of the property.
- I HTML-elementet , som gjør det mulig å knytte en annotasjon til teksten, som vises over, under eller ved siden av teksten, for eksempel for å avklare uttale eller betydningen av hieroglyfer, har det blitt mulig å synkronisere bruddlinjer ved omskrivning av lang grunnleggende tekst og annotasjon som ikke får plass på én linje og tidligere ble flyttet separat. Det er også lagt til CSS-egenskapen ruby-align for å kontrollere justeringen av grunnlagstekst og annotasjon.
- Metoden Promise.try() er lagt til, som gjør det mulig å konvertere resultatet av hvilken som helst callback-oppkalling til en Promise for å forenkle feilhåndtering ved utførelse av funksjoner som kjøres både asynkront og synkront.
- I PointerEvent-grensesnittet er det lagt til en ny attributt PointerEvent.deviceProperties, som lar deg separat identifisere forskjellige digitale penner som brukes med grafiske tegnebrett (for eksempel kan spesifikke farger og former for pennen tildeles hvert enhet).
- Implementeringen av CSS-egenskapen zoom er tilpasset spesifikasjonen, som gjør det mulig å redusere eller øke skalaen til individuelle elementer.
- I «Origin trials»-modus er det blitt implementert eksperimentell støtte for API Digital Credentials, som gjør det mulig for nettsteder å be om nødvendige identifiseringsopplysninger fra mobil lommebøker, ved hjelp av den Android-tilbydde systemet IdentityCredential CredMan.
- Eksperimentell støtte for subgrupper har blitt lagt til i WebGPU, som muliggjør bruk av prinsippet SIMD (Single instruction, multiple data) for parallellisering av beregninger.
- Det er lagt til eksperimentell mulighet for å blokkere tilgang til IP 0.0.0.0 for å forhindre angrep på lokale tjenester.
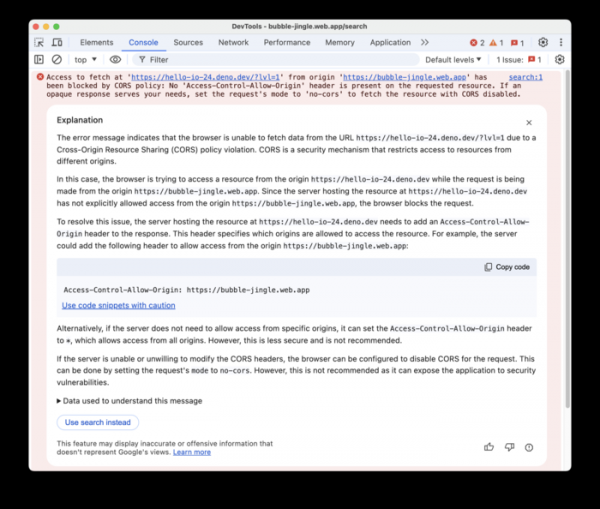
- Forbedringer er gjort i verktøyene for webutviklere. I animasjonsinspeksjonspanelet er muligheten for å fange animasjonen og redigere nøkkelbilder i sanntid lagt til. Mulighetene for ytelsesanalysepanelet er betydelig utvidet. For de fleste europeiske land er det aktivert muligheten for å vise forklaringer om innholdet i feil som genereres med bruk av den store språk-AI-modellen Gemini i web-konsollen.

I den nye versjonen er det ikke bare rettet feil, men også 38 sårbarheter er blitt eliminert. Mange av sårbarhetene ble avdekket gjennom automatisert testing ved hjelp av verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. 7 problemer er vurdert til høy alvorlighet. Ingen kritiske problemer som lar seg omgå alle nivåer av beskyttelse i nettleseren og kjøre kode utenfor sandkassen, er blitt identifisert. I rammen av programmet for belønning ved oppdagelse av sårbarheter har Google utbetalt 20 premier på totalt 95 000 amerikanske dollar (en premie på $36 000, $10 000, $5 000 og $2 000, to premier på $11 000, $7 000 og $500, samt fire premier på $1 000). Størrelsen på 5 premier er foreløpig ikke fastsatt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish