

Selskapet Google har utgitt en ny versjon av webleseren Chrome 142. Samtidig er det tilgjengelig en stabil utgave av det åpne prosjektet Chromium, som danner grunnlaget for Chrome. Chrome-nettleseren skiller seg fra Chromium ved å bruke Googles logoer, ha et system for å sende varsler ved krasj, moduler for avspilling av innhold beskyttet mot kopiering (DRM), en automatisk oppdateringsfunksjon, konstant aktivering av sandbox-isolasjon, levering av nøkler til Google API, og overføring av RLZ-parametre ved søk. For de som trenger mer tid til oppdateringer, støttes en egen Extended Stable-gren i åtte uker. Neste utgivelse av Chrome 143 er planlagt til 2. desember.
Hovedendringer i Chrome 142:
- Inkludert beskyttelse mot tilgang til lokale systemer når man interagerer med offentlige nettsteder. Ved forespørsel fra et nettsted innen offentlig eller internett (intranett) til IP-adresser lokale systemer eller loopback-grensesnitt (127.0.0.0/8) vil nettleseren vise et dialogvindu som ber om bekreftelse på handlingen. Beskyttelsen omfatter forsøk på å laste ned ressurser, fetch()-forespørsel og iframe-innsettinger. Beskyttelsen gjelder foreløpig ikke for tilkoblinger via WebSockets, WebTransport og WebRTC, men vil bli lagt til for disse teknologiene senere.
Tilgang til interne ressurser brukes av angripere for å utføre CSRF-angrep på rutere, tilgangspunkter, skrivere, bedriftswebgrensesnitt og andre enheter og tjenester som bare aksepterer forespørsel fra det lokale nettverket. I tillegg kan skanning av interne ressurser bli brukt for indirekte identifisering eller innsamling av informasjon om det lokale nettverket.
- Det er foreslått et felles forenklet grensesnitt for å knytte seg til en Google-konto og synkronisere data som lagrede passord og bokmerker. Synkroniseringen er integrert med innloggingen til kontoen og presenteres ikke som en egen funksjon i innstillingene. Brukere kan koble Chrome til Google-kontoen sin og bruke den til å lagre passord, bokmerker, besøkte sider og faner. Denne funksjonen er foreløpig aktivert for en del brukere, og dekningen vil gradvis økes.
- Det er implementert en ny isolasjonsmodell for prosesser – «Origin Isolation», der hver kilde til innhold (origin – en kombinasjon av protokoll, domenet og porten, for eksempel, «https://foo.example.com»), isoleres i en egen prosess for rendering. Siden økt fragmentering av isolering kan føre til høyere minneforbruk og økt belastning på CPU, aktiveres den nye isolasjonsmodusen kun på systemer som har mer enn 4 GB RAM. På svake enheter vil den gamle isolasjonsmetoden fortsette å brukes, der alle forskjellige innholdskilder relatert til ett nettsted (for eksempel foo.example.com og bar.example.com) isoleres i separate prosesser.
- På systemer med Windows og macOS, der sentralisert Chrome-administrasjon ikke brukes, har det blitt implementert automatisk deaktivering av tvangsmessig installerte nettleserutvidelser som har påvist uvesentlige brudd på reglene i Chrome Web Store. Uvesentlige brudd inkluderer tilstedeværelsen av potensielle sårbarheter, påføring av utvidelsen uten brukerens viten, manipulasjon med metadata, brudd på regler for håndtering av brukerdata, og misvisende informasjon om funksjonaliteten. Om ønskelig kan brukeren aktivere den deaktiverte utvidelsen igjen.
- I Android-versjonen, likt med utgavene for stasjonære systemer, er det implementert en advarsel om falske sider, oppdaget av en stor språkmodell basert på innholdsanalysen. Bruken av AI skjer i utvidet beskyttelsesmodus for nettleseren (Enhanced Safe Browsing). AI-modellen kjøres på klientsiden, men dersom det oppdages mistanker om tvilsomt innhold, utføres en ytterligere sjekk på Googles servere.
- I implementasjonen av DTLS-protokollen (Datagram Transport Layer Security, tilsvarende TLS for UDP), som brukes for WebRTC-tilkoblinger, er bruken av post-kvante-krypteringsalgoritmer inkludert.
- Det er implementert lagring av aktiveringsstatus, som settes når brukeren interagerer med siden, etter å ha navigert til en annen side med samme domene. Lagring av aktivering vil forenkle utviklingen av flersidige webapplikasjoner og løse problemer som å sette innputtfokus når nettstedet viser sitt virtuelle tastatur.
- I CSS er det lagt til pseudo-klasser «:target-before» og «:target-after» for å bestemme de forrige og neste markørene i forhold til den nåværende rulleposisjonen («:target-current»).
- I stilcontainere ("@container") og funksjonen "if()" er bruken av rangesyntaks (Range Syntax) tillatt, definert i spesifikasjonen for Media Queries Level 4, som gjør det mulig å bruke vanlige matematiske sammenligningsoperatører og logiske operatorer for å definere verdipunkter. For eksempel kan man nå spesifisere "@container style(—inner-padding > 1em)" og "background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);"
- I elementene «<button>» og «<a>» er det lagt til støtte for attributten «interestfor», som kan brukes til å organisere handlinger, for eksempel å vise et popup-vindu når brukeren viser interesse for elementet. Nettleseren anser situasjoner som når musepekeren holdes over elementet, når snarveistaster trykkes, eller når berøring holdes på en berøringsskjerm som tegn på interesse. Når det oppdages interesse for et element med attributten «interestfor», genererer nettleseren et InterestEvent.
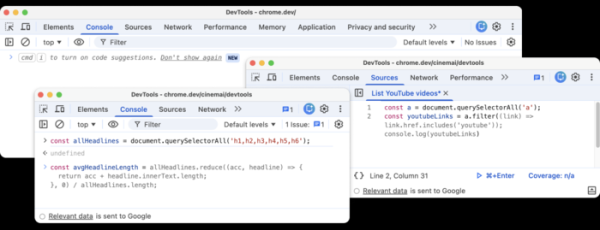
- Det er gjort forbedringer i verktøyene for webutviklere. Det er lagt til en knapp i øverste høyre hjørne for rask tilgang til AI-assistenten. Kontekstmenyelementet «Ask AI» er omdøpt til «Debug with AI» og utvidet med muligheten til å utføre umiddelbare handlinger basert på konteksten. I webkonsollen og kodeditoren kan AI-assistent Gemini nå generere anbefalinger med kode.

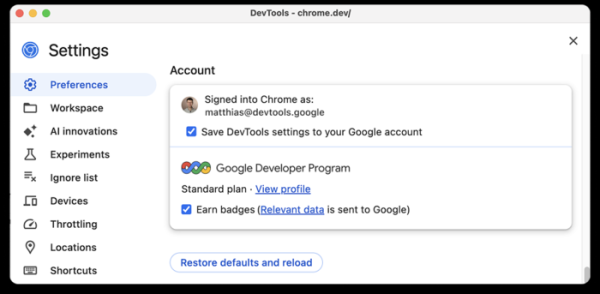
I verktøyene for webutviklere er det sikret integrasjon med tjenesten GDP (Google Developer Program). Utvikleren kan nå koble seg til sin profil i GDP direkte fra Chrome DevTools og få bonuser for å utføre bestemte oppgaver i dette grensesnittet.

I tillegg til nyheter og feilrettinger i den nye versjonen er 20 sårbarheter blitt utbedret. Mange av sårbarhetene ble avdekket gjennom automatisert testing med verktøyene AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Det er ikke avdekket kritiske problemer som tillater omgåelse av alle beskyttelseslag i nettleseren og kjøring av kode på systemet utenfor sandbox-miljøet. I forbindelse med programmet for utbetaling av belønningsavgifter for oppdagelse av sårbarheter for denne utgivelsen har Google opprettet 20 premier på totalt 130.000 dollar (to premier på 50.000 dollar, én premie på 10.000 dollar og tre premier på 3.000 dollar, to premier på 2.000 dollar og tre premier på 1.000 dollar). Størrelsen på 8 premier er ennå ikke bestemt.
Det kan også nevnes at det er oppdaget en fortsatt ikke løst sårbarhet i Blink-motoren, som fører til krasj og henging av nettleseren ved utføring av spesifikk JavaScript-kode. Sårbarheten er forårsaket av arkitekturproblemer i gjengivelsesmotoren, knyttet til fravær av begrensninger på intensiteten av oppdateringer av egenskapen «document.title». Fraværet av begrensninger muliggjør bruk av «document.title» for å gjøre titusener av endringer i DOM per sekund, noe som etter noen sekunder fører til henging av grensesnittet på grunn av blokkering av hovedtråden og betydelig minneforbruk, og etter 15-60 sekunder krasjer nettleseren.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish