

Jeg har ofte lest meninger om at det å ha RDP (Remote Desktop Protocol) porten åpen på Internett er veldig usikkert, og at man ikke bør gjøre det. Man bør gi tilgang til RDP enten via VPN, eller kun fra bestemte "hvite" IP-adresser.
Jeg administrerer flere Windows Servere for små bedrifter, der jeg har fått i oppdrag å sikre fjernadgang til Windows Server for regnskapsførere. Dette er en moderne trend – å jobbe hjemmefra. Jeg innså ganske raskt at det å plage regnskapsførerne med VPN var en utakknemlig oppgave, og det ville ikke være mulig å samle alle IP-adressene for hvitelisten, fordi folk har dynamiske IP-adresser.
Derfor valgte jeg den enkleste løsningen – jeg eksponerte RDP-porten utad. Nå trenger regnskapsførerne bare å starte RDP og angi vertsnavn (inkludert port), brukernavn og passord.
I denne artikkelen vil jeg dele erfaringene mine (både positive og negative) samt noen anbefalinger.
Risikoer
Hva risikerer du ved å åpne RDP-porten?
1) Uautorisert tilgang til sensitive data
Hvis noen klarer å gjette RDP-passordet, kan de få tilgang til dataene du ønsker å holde private: kontosaldoer, balanser, kundedata, …
2) Datatap
For eksempel som følge av en ransomware-virus.
Eller som et resultat av en ondsinnet aktørs handlinger.
3) Tap av arbeidsstasjon
Ansatte må jobbe, men systemet har blitt kompromittert, og det må installeres på nytt / gjenopprettes / konfigureres.
4) Kompromittering av lokalt nettverk
Hvis en angriper får tilgang til en Windows-datamaskin, kan de allerede fra denne datamaskinen få tilgang til systemer som er utilgjengelige utenfra, fra Internett. For eksempel filshares, nettverks skrivere osv.
Jeg har hatt et tilfelle der en Windows Server ble rammet av ransomware
og denne ransomware først krypterte de fleste filene på disk C:, før den begynte å kryptere filer på NAS-en over nettverket. Siden NAS-en er en Synology med innstilte snapshots, kunne jeg gjenopprette NAS-en på 5 minutter, mens Windows Server måtte jeg installere på nytt fra bunnen av.
Observasjoner og Anbefalinger
Jeg overvåker Windows Servere ved hjelp av , som sender logger til ElasticSearch. I Kibana finnes det flere visualiseringer, og jeg har også satt opp en tilpasset dashbord.
Selve overvåkingen beskytter ikke, men hjelper med å bestemme nødvendige tiltak.
Her er noen observasjoner:
a) RDP vil bli bruteforst.
På en av serverne mine har jeg satt RDP til å bruke en annen port enn standard 3389, på 443 – som om jeg prøver å maskere det som HTTPS. Å endre standardporten er sikkert en god idé, men det gir ikke så mye mening. Her er statistikken fra denne serveren:
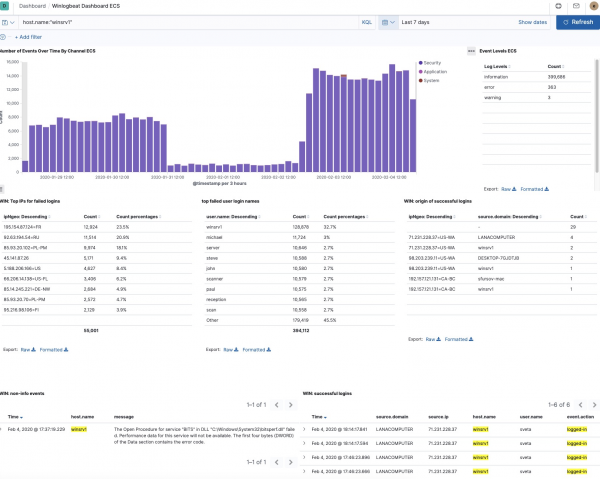
Det er tydelig at det har vært nesten 400 000 mislykkede forsøk på å få tilgang via RDP i løpet av uken.
Det er åpenbart at det har vært forsøk på å få tilgang fra 55 001 IP-adresser (noen av IP-adressene har jeg allerede blokkert).
Det gir en klar indikasjon på at jeg bør installere fail2ban, men
for Windows finnes det ingen slik verktøy.
Det er et par forlatt prosjekter på GitHub som ser ut til å gjøre dette, men jeg har ikke engang prøvd å installere dem:
Det finnes også betalte verktøy, men jeg har ikke vurdert dem.
Hvis du kjenner til et åpent verktøy for dette formålet – del det i kommentarene.
Update: I kommentarene ble det påpekt at port 443 ikke er et godt valg, og det er bedre å velge høye porter (32000+), fordi 443 skannes oftere, og å gjenkjenne RDP på denne porten er ikke noe problem.
Oppdatering: I kommentarene ble det påpekt at det finnes et slikt verktøy:
b) Det finnes spesifikke brukernavn som angripere foretrekker.
Det er tydelig at angrepene skjer ved å bruke ordbøker med forskjellige navn.
Det jeg la merke til, er at et betydelig antall forsøk bruker servernavnet som brukernavn. Anbefalingen: bruk ikke samme navn for datamaskinen og brukeren. Dessuten ser det ut til at det noen ganger forsøkes å parsette navn på serveren: for eksempel for et system med navnet DESKTOP-DFTHD7C er det flest forsøk med navnet DFTHD7C:
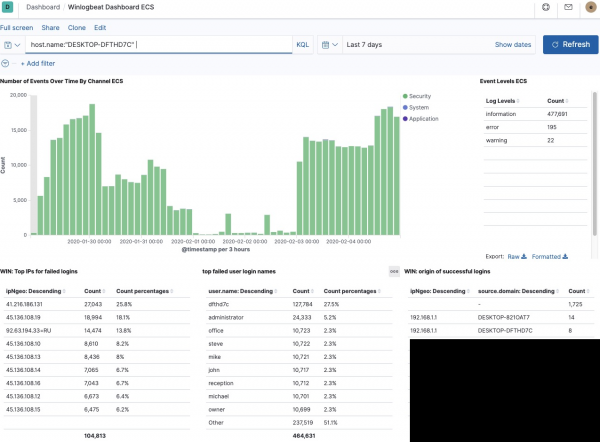
Derfor, hvis du har en datamaskin som heter DESKTOP-MARIA, vil det sannsynligvis være forsøk på å logge inn som brukeren MARIA.
En annen ting jeg la merke til fra loggene: på de fleste systemene er de fleste forsøkene med navnet "administrator". Og dette er ikke uten grunn, ettersom denne brukeren finnes i mange versjoner av Windows. Dessuten – du kan ikke slette den. Dette forenkler oppgaven for angriperne: i stedet for å måtte gjette både navnet og passordet, trenger de bare å gjette passordet.
Forresten, systemet mitt som ble rammet av ransomware hadde brukeren Administrator og passordet Murmansk#9. Jeg er fortsatt ikke sikker på hvordan de klarte å bryte seg inn i det systemet, fordi jeg begynte å overvåke etter at den hendelsen fant sted, men jeg tror at det var et gjentatt angrep – det er sannsynlig.
Så, hvis brukeren Administrator ikke kan slettes, hva kan man gjøre? Man kan endre navn!
Anbefalingene fra dette punktet:
- bruk ikke brukernavnet i datamaskinens navn
- Sørg for at systemet ikke har brugeren Administrator.
- Brug sikre adgangskoder.
På denne måde har jeg observeret, at flere Windows Servere under min kontrol er blevet brute-forced i et par år nu, uden held.
Hvordan ved jeg, at det er uden held?
Fordi det fremgår af skærmbillederne ovenfor, at der er logfiler med succesfulde RDP-login, der indeholder information:
- fra hvilken IP
- fra hvilken computer (hostname)
- brugernavn
- GeoIP-information
Og jeg tjekker regelmæssigt — ingen anomalier blevet opdaget.
For resten, hvis et særligt ihærdigt brute-force-angreb kommer fra en bestemt IP, kan du blokere enkelt IP'er (eller subnet) på denne måde i PowerShell:
New-NetFirewallRule -Direction Inbound -DisplayName "fail2ban" -Name "fail2ban" -RemoteAddress ("185.143.0.0/16", "185.153.0.0/16", "193.188.0.0/16") -Action BlockFor resten, Elastic har, udover Winlogbeat, også , som kan overvåge filer og processer på systemet. Der er også en SIEM (Security Information & Event Management) applikation i Kibana. Jeg har prøvet begge dele, men så ikke meget nytte i det — det ser ud til, at Auditbeat vil være mere nyttigt for Linux-systemer, mens SIEM endnu ikke har vist mig noget substantielt.
Og de sidste anbefalinger:
- lav regelmæssige automatiske backups.
- opdater Security Updates rettidigt.
Bonus: liste over 50 brugere, der oftest blev brugt til at forsøge at logge ind via RDP.
"user.name: Descending"
Antal
dfthd7c (hostname)
842941
winsrv1 (hostname)
266525
ADMINISTRATOR
180678
administratoren
163842
Administrator
53541
michael
23101
server
21983
steve
21936
john
21927
paul
21913
reception
21909
mike
21899
office
21888
scanner
21887
scan
21867
david
21865
chris
21860
owner
21855
manager
21852
administrateur
21841
brian
21839
administrador
21837
mark
21824
staff
21806
ADMIN
12748
ROOT
7772
ADMINISTRADOR
7325
SUPPORT
5577
SOPORTE
5418
BRUKAR
4558
-e på serveren hvor prosjektets depot er plassert. Først må det tas en backup av depotet.
2832
TEST
1928
MySql
1664
Admin
1652
GUEST
1322
USER1
1179
SCANNER
1121
SCAN
1032
ADMINISTRATEUR
842
ADMIN1
525
BACKUP
518
MySqlAdmin
518
RECEPTION
490
USER2
466
TEMP
452
SQLADMIN
450
USER3
441
1
422
MANAGER
418
OWNER
410
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish