

Det er tider hvor man virkelig har lyst til å se inn i øynene til en virusforfatter og spørre: hvorfor? Med svaret på spørsmålet «hvordan» kan vi klare oss selv, men å få vite hva som gikk gjennom tankene til skaperen av skadelig programvare ville vært veldig interessant. Spesielt når vi kommer over slike «perler».
Helten i dagens artikkel er et interessant eksempel på en ransomware. Den ble tilsynelatende tenkt på som en vanlig «utpresser», men dens tekniske implementering ligner mer på en ond spøk. Vi skal snakke om denne implementeringen i dag.
Dessverre er det nesten umulig å spore livssyklusen til denne encoderen – statistikken er altfor sparsom, siden den heldigvis ikke har fått mye distribusjon. Derfor lar vi opprinnelse, smittemetoder og andre detaljer være. Vi vil bare fortelle om vår erfaring med Wulfric Ransomware og hvordan vi hjalp brukeren med å redde filene sine.
I. Hvordan alt begynte
Vår antiviruslaboratorium får ofte henvendelser fra folk som har blitt rammet av ransomware. Vi tilbyr hjelp uavhengig av hvilke antivirusprodukter de har installert. Denne gangen kontaktet en person oss etter at filene deres ble infisert med en ukjent encoder.
God dag! Filene på filserveren (samba4) med passordfri pålogging ble kryptert. Jeg mistenker at infeksjonen kom fra datamaskinen til datteren min (Windows 10 med den innebygde beskyttelsen fra Windows Defender). Datamaskinen har ikke vært slått på etter dette. Filene er hovedsakelig kryptert i .jpg og .cr2. Filtype etter kryptering: .aef.
Vi fikk fra brukeren eksempler på de krypterte filene, løsepengemeldingen og en fil som sannsynligvis er nøkkelen som forfatteren av ransomware trenger for å dekryptere filene.
Her er alle våre spor:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
La oss ta en titt på meldingen. Hvor mange bitcoins er det på spill denne gangen?
Oversettelse:
Advarsel, filene dine er kryptert!
passordet er unikt for din PC.Betal 0.05 BTC til bitcoin-adressen: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Etter betaling, send meg en e-post med vedlagt fil pass.key til Wulfric@gmx.com med betalingsbekreftelse.Etter bekreftelse vil jeg sende deg dekrypteringsverktøyet for filene.
Du kan betale bitcoin online på forskjellige måter:
— betaling med bankkort
Om bitcoin:
Dersom du har spørsmål, kan du skrive til meg på Wulfric@gmx.com
Som en bonus vil jeg fortelle deg hvordan datamaskinen din ble kompromittert og hvordan du kan beskytte deg i fremtiden.
Patetisk ulv, kalt inn for å vise offeret alvoret i situasjonen. Det kunne imidlertid vært verre.
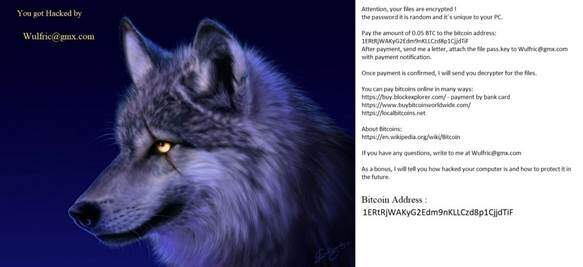
Fig. 1. -Som en bonus vil jeg fortelle deg hvordan du kan beskytte datamaskinen din i fremtiden. –Ser ut som legitimt.
II. Vi begynner arbeidet
Først tok vi en titt på strukturen av den sendte prøven. Merkelig nok så den ikke ut som en fil som var blitt rammet av ransomware. Vi åpner en hex-editor og ser. I de første 4 byte er filens originale størrelse, de neste 60 byte er fylt med nuller. Men det mest interessante finner vi på slutten:
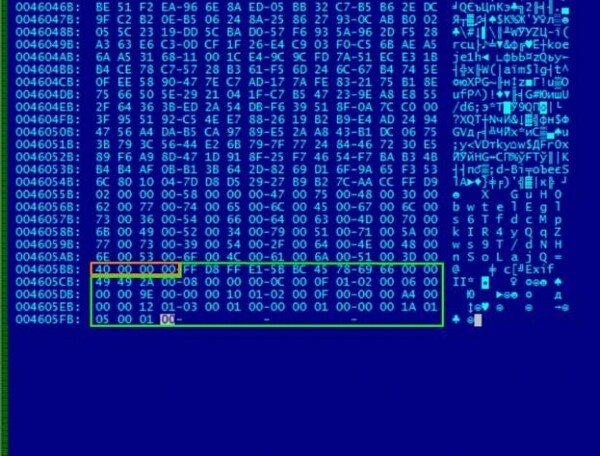
Fig. 2 Analyserer den skadede filen. Hva fanger blikket umiddelbart?
Det viste seg å være pinlig enkelt: 0x40 byte fra overskriften ble flyttet til slutten av filen. For å gjenopprette dataene er det nok å returnere dem til starten. Tilgang til filen er gjenopprettet, men navnet forblir kryptert, og det er mer komplisert.
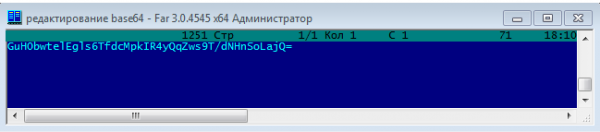
Fig. 3. Det krypterte navnet i Base64 ser ut som en usammenhengende sekvens av tegn.
La oss prøve å analysere pass.key, sendt av brukeren. Vi ser en 162-byte lang sekvens med tegn i ASCII.
Fig. 4. 162 tegn, etterlatt på offerets PC.
Hvis man ser nærmere etter, kan man merke seg at tegnene gjentar seg med en viss periode. Dette kan tyde på bruk av XOR, der gjentakelser er karakteristiske, og frekvensen avhenger av nøkkellengden. Ved å dele strengen opp i 6 tegn og XOR'e med noen varianter av XOR-sekvenser, oppnådde vi ikke noe meningsfylt resultat.
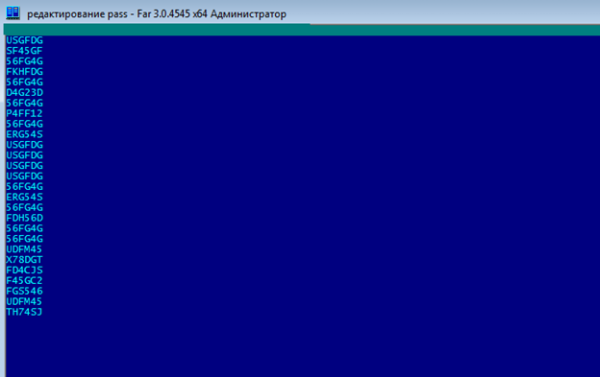
Fig. 5. Ser du de gjentatte konstantene i midten?
Vi bestemte oss for å søke etter konstantene, fordi ja, det kan man også! Og alle førte til slutt til én algoritme − Batch Encryption. Etter å ha studert skriptet ble det klart at strengen vår ikke var annet enn resultatet av dets arbeid. Det skal nevnes at dette ikke er en ransomware, men bare en encoder som erstatter tegn med 6-byte sekvenser. Ingen nøkler eller andre hemmeligheter 🙁
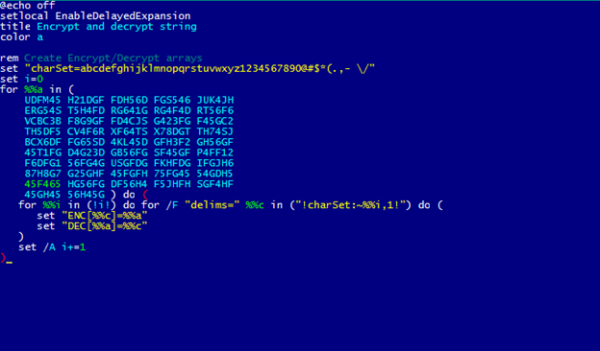
Fig. 6. Et utdrag av den originale algoritmen av ukjent opprinnelse.
Algoritmen ville ikke fungert som den skulle, om det ikke var for én detalj:
Fig. 7. Morpheus godkjent.
Ved bruk av invers substitusjon omdanner vi strengen til pass.key i teksten med 27 tegn. Spesiell oppmerksomhet bør rettes mot den menneskelige (sannsynligvis) teksten 'asmodat'.
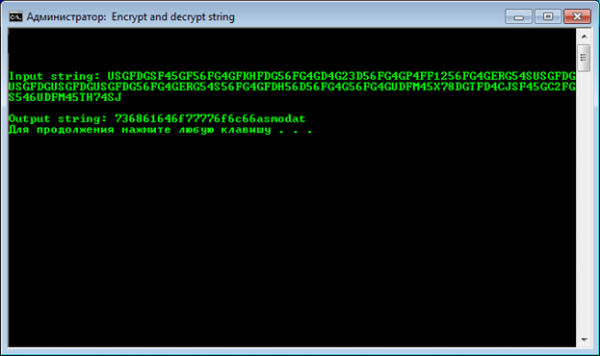
Fig. 8. USGFDG=7.
Google hjelper oss igjen. Etter en liten søk finner vi et interessant prosjekt på GitHub – Folder Locker, skrevet i .Net og bruker biblioteket 'asmodat' fra en annen konto på 'Gite'.
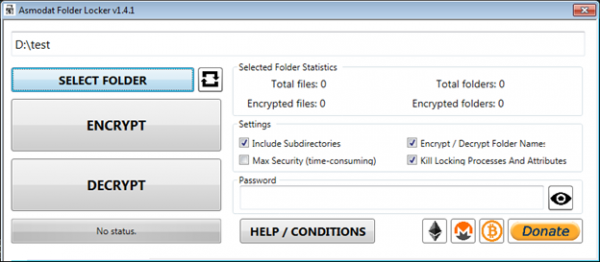
Fig. 9. Grensesnittet til Folder Locker. Vi har alltid sjekket for skadelig programvare.
Verktøyet er en krypter for Windows 7 og nyere, som distribueres med åpen kildekode. Under kryptering brukes et passord som er nødvendig for senere dekryptering. Det lar deg jobbe med både enkeltfiler og hele kataloger.
Biblioteket bruker den symmetriske krypteringsalgoritmen Rijndael i CBC-modus. Det er bemerkelsesverdig at blokkstørrelsen ble valgt til 256 biter – i motsetning til det som er vedtatt i AES-standarden. I den siste er størrelsen begrenset til 128 biter.
Nøkkelen vår dannes etter PBKDF2-standarden. Her fungerer passordet som SHA-256 av strengen som er skrevet inn i verktøyet. Det gjenstår bare å finne denne strengen for å danne dekrypteringsnøkkelen.
La oss gå tilbake til vår allerede dekodede pass.key. Husk den linjen med tall og teksten 'asmodat'? Vi prøver å bruke de første 20 byte av strengen som passord for Folder Locker.
Se på det, det fungerer! Kodordet passet, og alt ble dekryptert perfekt. Basert på tegnene i passordet – dette er HEX-representasjonen av et bestemt ord i ASCII. La oss prøve å vise kodordet i tekstlig form. Vi får 'shadowwolf'. Føler du symptomene på lycanthropi allerede?
La oss ta en ny titt på strukturen til den berørte filen, nå som vi vet hvordan lokeren fungerer:
- 02 00 00 00 – krypteringsmodus for navn;
- 58 00 00 00 – lengden på det krypterte og base64-kodede filnavnet;
- 40 00 00 00 – størrelsen på den overførte overskriften.
Det krypterte navnet og den overførte overskriften er merket med rødt og gult henholdsvis.
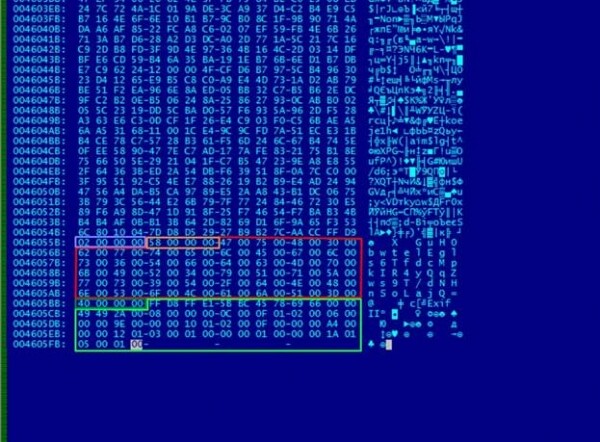
Fig. 10. Det krypterte navnet er merket med rødt, den overførte overskriften med gult.
La oss sammenligne det krypterte og dekrypterte navnene i heksadesimal representasjon.
Strukturen til dekrypterte data:
- 78 B9 B8 2E – søppel laget av verktøyet (4 byte);
- 0C 00 00 00 – lengden på det dekrypterte navnet (12 byte);
- deretter kommer faktisk filnavnet og fylling med nuller til ønsket blokkstørrelse (padding).
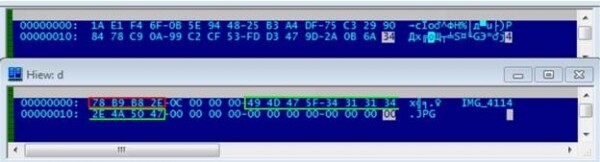
Fig. 11. IMG_4114 ser mye bedre ut.
III. Konklusjon og oppsummering
Når vi går tilbake til starten. Vi vet ikke hva forfatteren av Wulfric.Ransomware var motivert av eller hvilket mål han hadde. Uten tvil, for den gjennomsnittlige brukeren vil resultatet av selv en slik krypterer virke som en stor katastrofe. Filene åpnes ikke. Alle navn er borte. I stedet for det kjente bildet – en ulv på skjermen. De tvinger deg til å lese om bitcoin.
Men denne gangen, bak masken av en «skremmende krypterer», skjulte det seg et så absurd og tåpelig forsøk på utpressing, der gjerningspersonen bruker ferdige programmer og etterlater nøklene rett ved åstedet.
Forresten, om nøklene. Vi hadde ikke noe ondsinnet skript eller trojaner, som kunne ha gitt oss innsikt i hvordan denne pass.key – mekanismen for filoppståelse på den infected PC-en forblir ukjent. Men, minnes jeg, i notatet sitt nevnte forfatteren om unikheten av passordet. Så, kodeordet for dekryptering er like unikt som brukernavnet shadow wolf 🙂
Og likevel, skyggeulv, hvorfor og hvorfor?
Kilde: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish