

Badacze z Uniwersytetu Technicznego w Grazu (Austria) zidentyfikowali serię ataków z użyciem zewnętrznych kanałów (PDF), realizowanych poprzez mechanizmy śledzenia zmian w systemie plików. Ataki te umożliwiają monitorowanie aktywności innych użytkowników na podstawie analizy zdarzeń dotyczących dostępu do plików i katalogów za pomocą takich interfejsów API jak inotify w systemie Linux, FileObserver w Androidzie, ReadDirectoryChangesW w systemie Windows oraz File System Events w macOS. Uzyskane informacje mogą być wykorzystywane do rekonstrukcji danych wprowadzanych przez użytkownika za pomocą klawiatury, do identyfikacji otwieranych stron internetowych lub do organizacji ataków typu clickjacking, które nakładają treści na aktywne okno w momencie kliknięcia. Kod implementacji metod ataków opublikowano na licencji MIT.
Pierwsza metoda ataku została demonstrowana w systemie Linux i wynika z możliwości określenia dostępu do plików w katalogu, które są bezpośrednio niedostępne do odczytu i monitorowania. Przy pomocy funkcji inotifywatch można pośrednio śledzić zmiany w plikach w katalogu, monitorując sam katalog.
Bezpośrednio użytkownik bez uprawnień nie ma prawa dostępu do zawartości i monitorowania aktywności urządzenia /dev/input/event4, które odzwierciedla zdarzenia wprowadzania z klawiatury. Jednak zdarzenia związane z plikiem /dev/input/event4 wpływają na stan katalogu nadrzędnego i mogą być śledzone przez monitorowanie zmian metadanych katalogu /dev/input. Zmiana stanu /dev/input/event4 występuje przy wprowadzaniu danych, a opóźnienia między zdarzeniami rejestrowanymi przez inotify korelują z opóźnieniami między naciśnięciami klawiszy na klawiaturze.
Wykorzystując metody analizy statystycznej i biorąc pod uwagę, że podczas pisania tekstu opóźnienia między naciśnięciami klawiszy zależą od rozmieszczenia klawiszy na klawiaturze, można z pewnym prawdopodobieństwem rekonstrukować wprowadzane informacje. Na przykład, reakcja podczas wprowadzania litery „F” jest szybsza niż podczas wprowadzania „Q” lub „X”, ponieważ wymaga mniej ruchów palców, a także szybsze jest ponowne naciśnięcie jednego klawisza oraz naciskanie klawiszy sąsiadujących („s” po „a” naciska się znacznie szybciej niż „g” po „s”).
Metoda ta jest również zastosowana do rekonstrukcji wejścia w sesjach SSH, gdy dwóch różnych użytkowników łączy się z jednym serwerem SSH. W tym przypadku jeden z użytkowników może śledzić zdarzenia występujące podczas wprowadzania danych przez drugiego użytkownika, monitorując plik urządzenia /dev/pts. Problem został rozwiązany w aktualizacjach jądra z stycznia 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 i 6.18.3 poprzez zakaz generowania zdarzeń ACCESS i MODIFY dla katalogu nadrzędnego podczas dostępu lub modyfikacji specjalnych plików w jego wnętrzu.
Drugi sposób ataku pozwala na określenie momentu wyświetlenia okna dialogowego z prośbą o parametry uwierzytelnienia przez podsystem Polkit poprzez śledzenie dostępu do pliku wykonywalnego /usr/bin/pkexec. W tym momencie atakujący może utworzyć fałszywe okno stylizowane na okno dialogowe wprowadzania hasła i wyświetlić je nad rzeczywistym żądaniem hasła. Użytkownik, który nie zauważył podmiany, może wprowadzić hasło potwierdzające operację w oknie atakującego. Możliwość przeprowadzenia takiego ataku została pokazana w dystrybucjach z środowiskiem graficznym KDE Plasma.
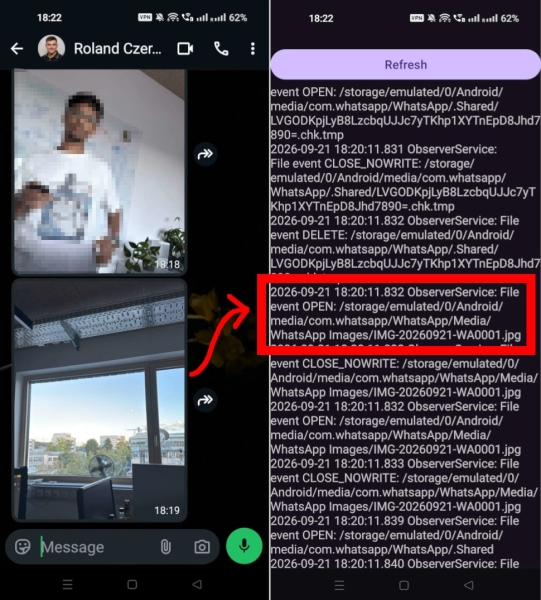
Udostępniane przez platformę Android API FileObserver można wykorzystać do monitorowania aktywności związanej z plikami w prywatnych katalogach innych aplikacji. Na przykład analizując aktywność w katalogu /sdcard/Android/media/com.whatsapp/WhatsApp, można śledzić przypadki usuwania, wysyłania i odbierania plików, wideo lub obrazów w WhatsApp, a także poznać nazwy wysyłanych lub odbieranych plików.
Okazało się, że w systemie Windows włączenie śledzenia zdarzeń dla katalogu głównego (C:\) przekazuje informacje, w tym pełną ścieżkę pliku, o wszystkich zdarzeniach związanych ze wszystkimi plikami w systemie plików, niezależnie od uprawnień dostępu do plików. Badacze pokazali możliwość wykorzystania tej cechy do śledzenia w czasie rzeczywistym, jakie strony internetowe otwierają użytkownicy w Firefoxie (dla bazy danych IndexedDB i pamięci podręcznej w Firefoxie dla każdej strony tworzony jest osobny katalog o nazwie strony, do którego dostęp można śledzić). Reakcja firmy Microsoft na ten problem z bezpieczeństwem została zgłoszona do nagrody Pwnies Award 2026 w kategorii najmniej adekwatna reakcja producenta (Lamest Vendor Response), ponieważ przedstawiciele firmy początkowo twierdzili, że to nie jest luka, a niedokumentowana funkcja.
Źródło: opennet.ru
