

Firma Mozilla wprowadziła nowy produkt — Firefox Enterprise, dedykowaną wersję Firefox, stworzoną do użytku w przedsiębiorstwach, oferującą zaawansowane możliwości centralnego zarządzania i kontroli działań pracowników. Wydanie Firefox Enterprise 158 opiera się na wersji Firefox 158, której premiera jest zaplanowana na dzisiaj wieczorem. Zarządzanie przeglądarkami na stacjach roboczych odbywa się za pośrednictwem konsoli webowej administratora, którą można uruchomić na własnym sprzęcie, bez związku z zewnętrznymi usługami chmurowymi.
Obsługuje przesyłanie informacji o wydarzeniach do wdrożonych na przedsiębiorstwie platform analizy zdarzeń bezpieczeństwa (SIEM — Security Information and Event Management), definiowanie zasad dostępu w powiązaniu z użytkownikami i urządzeniami, uwierzytelnianie za pomocą systemów jednolitego logowania (SSO), ograniczenie dostępu na poziomie domen i działań w przeglądarce (np. wyłączenie funkcji związanych z AI), zarządzanie instalacją dodatków i dostarczaniem aktualizacji, zdalna zmiana ustawień oraz zbieranie telemetrii.
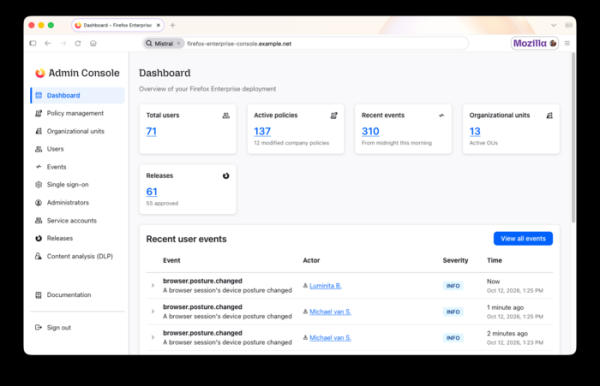
Główne cechy Firefox Enterprise:
- Zarządzanie użytkownikami i sesjami za pośrednictwem konsoli administratora. Grupowanie użytkowników w różne grupy z różnymi poziomami dostępu. Tworzenie zasad analizy treści i przeglądanie logów audytu.
- Możliwość pracy w przeglądarce tylko po uwierzytelnieniu z użyciem firmowego konta. Obsługuje integrację z SSO oraz dostawcami uwierzytelnienia, którzy używają protokołu
OpenID Connect (OIDC). Możliwe jest zastosowanie uwierzytelniania dwuskładnikowego. Po ponownym uruchomieniu lub zamknięciu przeglądarki sesja jest kończona i wymagane jest ponowne logowanie. Administrator może zdalnie zakończyć sesję, na przykład w przypadku kradzieży laptopa.
- Oddzielny temat szaty graficznej i elementy marki. Stylizacja wyglądu z uwzględnieniem korporacyjnego stylu i wyświetlanie w przeglądarce logo przedsiębiorstwa.
- Wyłączenie odwołań do usług Mozilli na rzecz własnych usług przedsiębiorstwa, zapewniających zarządzanie przeglądarką oraz aktualizacjami.
- Przekazywanie do konsoli administratora danych dotyczących stanu urządzenia, w tym danych o systemie operacyjnym, szyfrowaniu dysków, uruchomionych programach zapewniających bezpieczeństwo, połączeniu z domeną Active Directory, zainstalowanych dodatkach oraz informacjach o połączeniu sieciowym. Administrator może powiązać możliwość pracy w przeglądarce z parametrami środowiska systemowego.
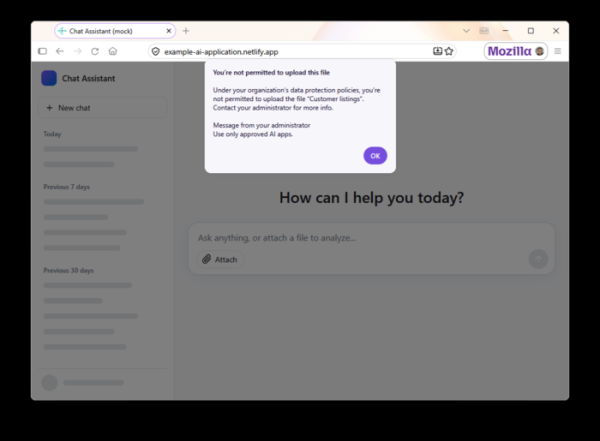
- Możliwości zapobiegania wyciekom danych (DLP — Data Loss Prevention) — administrator może skonfigurować blokowanie lub wyświetlanie ostrzeżenia w przypadku prób wklejania z schowka, pobierania i przesyłania plików, drukowania stron z określonych stron internetowych. Na przykład, może być zabronione wklejanie z schowka do niedozwolonych narzędzi AI. Wbudowane kontrole DLP są realizowane po stronie przeglądarki na urządzeniu użytkownika, co oznacza, że treści nie są przesyłane do inspekcji przez sieć, ale można również podłączyć i wysłać dane do zewnętrznych systemów DLP. Zidentyfikowane naruszenia zasad są odzwierciedlane w konsoli administratora.

- Obsługiwane jest dodawanie znaku wodnego na ważnych stronach, zawierającego email pracownika oraz czas operacji. Takie oznaczenia mogą być wykorzystywane do badania źródła wycieku informacji. Parametry znaków wodnych oraz strony, nad którymi są one dodawane, są konfigurowane przez administratora.
- Tryb wzmocnionej ochrony (Lockdown), w którym podczas dostępu do niepewnych witryn wyłączana jest kompilacja JIT JavaScript, blokowane jest wykonywanie Workerów, zabrania się nieszyfrowanych połączeń przez HTTP i zapewnia się izolację pracy z witryną w osobnym kontenerze.
- Szyfrowanie danych profilu, takich jak historia odwiedzin, dane formularzy internetowych, dane logowania oraz tokeny sesji TLS. Dostęp do skopiowanego zaszyfrowanego profilu możliwy jest tylko przy użyciu klucza dostarczonego przez administratora.
- Możliwość dostępu do wewnętrznych stron internetowych i aplikacji webowych firmy z osobistych urządzeń użytkownika bez konieczności instalacji oddzielnego VPN, korzystając z wdrażanego w firmie proxy.
- Ponad 130 centralnie zarządzanych polityk, z czego wiele zmian nie wymaga ponownego uruchomienia przeglądarki. Na przykład poprzez polityki można zmieniać ustawienia związane z proxy, filtrowaniem stron, plikami cookie, działaniem tylko przez HTTPS, trybem Lockdown oraz parametrami dodatków.
- Możliwość określenia minimalnej dopuszczalnej wersji przeglądarki oraz śledzenia instalacji aktualizacji na systemach pracowników.
- Wsparcie dla przesyłania informacji o wydarzeniach, takich jak pobieranie plików, drukowanie, instalacja dodatków, otwieranie niebezpiecznych stron i próby przeglądania zablokowanych stron, oznaczonych w bazie danych Safe Browsing. Raport o takich wydarzeniach wyświetlany jest w interfejsie administratora.
- Administrator może blokować i zezwalać na korzystanie z dodatków przeglądarki w zależności od ich typu, stron oraz uprawnień użytkowników. Można również zabronić wyłączania automatycznych aktualizacji dodatków, wykorzystując osobny serwer do dostarczania nowych wersji dodatków, zabronić zmiany ustawień dodatków dla poszczególnych stron i wybrać, z którymi stronami stosować określone dodatki.
Źródło: opennet.ru
