

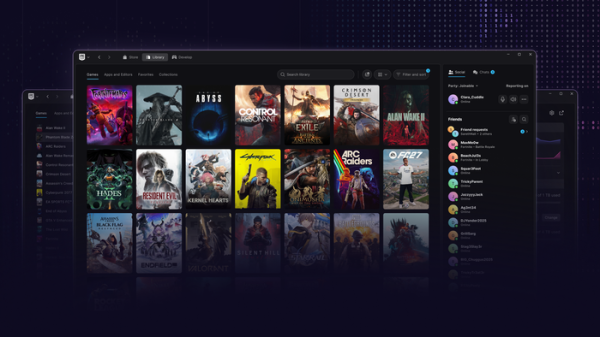
Firma Epic Games zaprezentowała wstępną wersję nowego Epic Games Launcher, w którym zrealizowano obiecaną wcześniej obsługę platformy Linux. Nowa wersja ma również odświeżony interfejs, skrócony czas uruchamiania, wbudowany czat głosowy, jednolitą stronę do zarządzania uruchamianiem gier, możliwość umieszczania na pasku swoich aplikacji i gier, rozszerzony system wyszukiwania oraz monitorowanie prędkości i aktywności pobierania.
Ogłoszono również, że przygotowywana jest wersja gry online Fortnite dla Linuxa. W ramach tego projektu modernizowany jest system zabezpieczeń EAC (Easy Anti-Cheat) dla dystrybucji Linux i nawiązywane są kontakty z deweloperami w celu wdrożenia niezbędnych możliwości dla systemów antycheat na Linuxie. Zauważono, że stara wersja EAC dla Linuxa nie zapewnia odpowiedniego poziomu zabezpieczeń antycheat, przez co wielu deweloperów gier nie dodaje wsparcia dla Linuxa. W nowej wersji EAC zamiast własnego modułu jądra wykorzystywane są standardowe mechanizmy ochrony oferowane przez jądro Linux, a sam system antycheat uruchamia się jako usługa systemd.
Wśród wymagań, które muszą być spełnione w dystrybucjach do użycia EAC:
- Uruchamianie w trybie Secure Boot jądra, sterowników i modułów jądra, podpisanych zatwierdzonymi kluczami. Odpowiedni poziom weryfikowanej rozruchu już zapewnia Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux i AlmaLinux.
- Aktywacja TPM 2.0 w BIOS-ie w celu stworzenia weryfikowalnego logu rozruchu.
- Użycie bootloaderów, takich jak systemd-boot i GRUB, które obsługują tryb mierzonego rozruchu (measured boot), umożliwiającego potwierdzenie autentyczności konfiguracji i ładowanych komponentów.
- Aktywacja w BIOS-ie i jądrze technologii IOMMU, zapobiegającej dostępowi oszukańczych urządzeń sprzętowych do pamięci gry.
- Włączenie w jądrze trybu Lockdown, który ogranicza dostęp użytkownika root do jądra i blokuje drogi obchodzenia UEFI Secure Boot (ogranicza dostęp do /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, trybu debugowania kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), niektórych interfejsów ACPI oraz rejestrów MSR CPU, blokuje wywołania kexec_file i kexec_load, zabrania przechodzenia w tryb uśpienia, limituje użycie DMA dla urządzeń PCI, zabrania importu kodu ACPI z zmiennych EFI oraz nie dopuszcza manipulacji portami wejścia/wyjścia).
- Wyłączenie w jądrze mechanizmu Kexec, stosowanego do uruchamiania nowego jądra z starego bez pełnego restartu systemu.
- Wsparcie dla hooków LSM (Linux Security Module) w BPF do podłączania programów eBPF, kontrolujących dostęp oraz monitorujących działanie procesów (w celu blokowania odczytu i modyfikacji pamięci gry, a także weryfikacji aktywności systemów anti-cheat).
Deweloperzy Ubuntu już rozpoczęli dyskusje na temat opublikowanych wymagań, biorąc pod uwagę wcześniejsze negatywne doświadczenia związane z naruszeniem prywatności użytkowników w Windows (EAC ukrycie wykonywał kod w zerowym poziomie ochrony, przesyłając dane na zewnątrz bez wyraźnej zgody użytkownika i pozostawał w systemie po usunięciu gry). serwery Obawy dotyczą również zwiększenia powierzchni ataku ze strony złośliwego oprogramowania oraz powiązań z chińską firmą Tencent (posiada 40% akcji Epic Games), która może być zainteresowana inwigilowaniem użytkowników. Proponuje się, aby nie rozpowszechniać pakietów z EAC przez główne repozytoria, informować użytkowników o potencjalnych zagrożeniach i zapewnić oddzielną konfigurację rozruchową dla tych, którzy potrzebują uruchomienia EAC.
Źródło: opennet.ru
