

W tym artykule będzie krótkie opowiadanie o tym, co może powiedzieć nam tak powszechna na pierwszy rzut oka rzecz jak NetBIOS. Jaką informację może on dostarczyć potencjalnemu napastnikowi/pentestrowi.
Demonstrowany zakres zastosowania technik wywiadowczych dotyczy sieci wewnętrznych, czyli izolowanych i niedostępnych z zewnątrz. Takie sieci zazwyczaj znajdują się w każdej, nawet najmniejszej firmie.
Sam w sobie NetBIOS jest zazwyczaj używany do uzyskania nazwy hosta. Tego będzie wystarczająco, aby wykonać co najmniej 4 rzeczy.
Wykrywanie hostów
Dzięki temu, że NetBIOS może używać UDP jako transportu, jego szybkość działania pozwala na wykrywanie hostów w bardzo dużych sieciach. Na przykład narzędzie nbtscan, będące częścią tego samego pakietu, może w ciągu zaledwie 2 sekund (może przeciążyć sieć) rozwiązać adresy sieciowe w formacie 192.168.0.0/16, podczas gdy tradycyjne skanowanie TCP zajmie dziesiątki minut. Ta cecha może być wykorzystana jako technika wykrywania hostów (host sweep) w bardzo dużych sieciach, o których nic nie wiadomo, zanim uruchomimy nmap. Chociaż rezultat nie gwarantuje 100% wykrycia, ponieważ odpowiadać będą głównie hosty z systemem Windows i to nie wszystkie, pozwoli to jednak określić, w jakich przybliżonych zakresach znajdują się żywe hosty.
Identyfikacja hostów
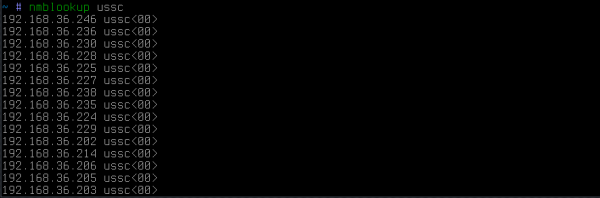
Używając wyników uzyskiwania nazw z adresów IP:
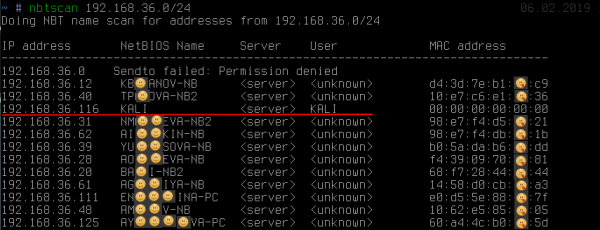
widać: oprócz tego, że nazwa ujawnia właściciela stacji roboczej (choć zdarza się to nie zawsze), jeden z adresów zdecydowanie wyróżnia się na tle innych. Możemy zobaczyć, że uzyskano nazwę KALI. Takie zachowanie jest zazwyczaj charakterystyczne dla unix-implementacji SMB/NetBIOS w składzie pakietu samba lub bardzo starych Windows 2000.
Uzyskiwanie nazwy KALI, podczas gdy na innych hostach to <unknown> świadczy o istnieniu tzw. null-session. Przy domyślnych ustawieniach SMB-serwery na linux są na nią podatne. Null-session pozwala jedynie na całkowitą anonimowość (a jak widać nie wprowadzaliśmy żadnych haseł, jak pokazano na zrzucie ekranu) w uzyskaniu dość dużej ilości dodatkowych informacji, takich jak lokalna polityka haseł, lista lokalnych użytkowników, grup oraz lista udostępnionych zasobów (share):
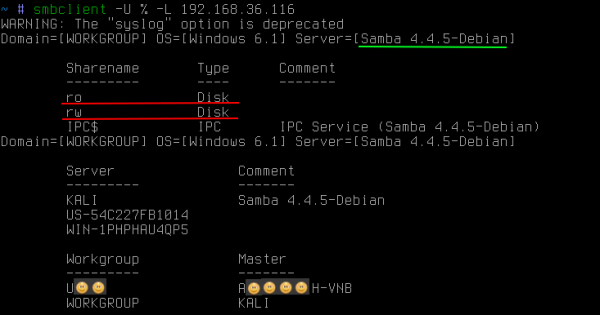
Często na linux SMB-serwery mogą mieć publicznie dostępne udostępnienia, nie tylko do odczytu, ale nawet do zapisu. Obecność obu niesie ze sobą różne zagrożenia, a ich wykorzystanie wykracza poza ramy tego artykułu.
NetBIOS pozwala również uzyskać nazwy wszystkich typów przechowywanych na stanowisku roboczym:
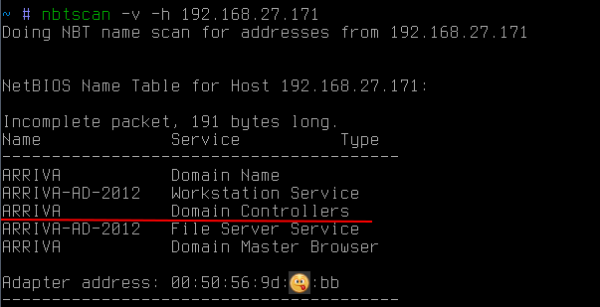
w tym przypadku pozwala to dowiedzieć się, że host jest także kontrolerem domeny ARRIVA.
Warto także dodatkowo zwrócić uwagę, że NetBIOS pozwala uzyskać mac-adres. Przy czym w przeciwieństwie do zapytań ARP, zapytania NetBIOS mogą wyjść poza granice podsieci. Może to być przydatne, jeśli na przykład trzeba znaleźć w sieci jakiś laptop lub specyficzny sprzęt znając jego producenta. Ponieważ pierwsze trzy oktety mac-adresów identyfikują producenta, można rozsyłając takiego rodzaju NetBIOS-zapytania do wszystkich znanych podsieci spróbować znaleźć potrzebne urządzenie (http://standards-oui.ieee.org/oui.txt).
Określenie przynależności do domeny
Często podczas poruszania się po wewnętrznych sieciach korporacyjnych należy zaatakować dokładnie stanowisko robocze włączone w domenę (na przykład by podnieść uprawnienia do poziomu administratora domeny) lub odwrotnie. W takim przypadku NetBIOS ponownie można pomóc:
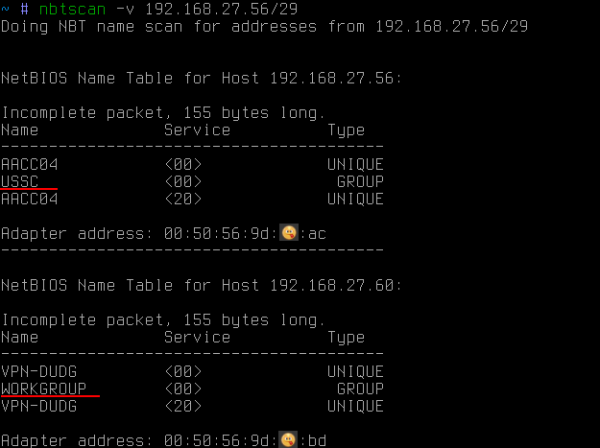
W tym przypadku za pomocą NetBIOS uzyskano wszystkie nazwy wszystkich typów. Wśród nich można zobaczyć, oprócz nazwy komputera (co już wcześniej otrzymano), również nazwę grupy roboczej. Domyślnie dla windows jest to zazwyczaj coś w rodzaju WORKGROUP lub IVAN-PC, ale jeśli stanowisko robocze znajduje się w domenie, to jej grupa robocza to właśnie nazwa domeny.
W ten sposób za pomocą NetBIOS można dowiedzieć się, czy stacja robocza jest w domenie i, jeśli tak, to w której.
Jeśli jednak potrzebne jest uzyskanie listy hostów domeny w obrębie podsieci, wystarczy jedno zapytanie rozgłoszeniowe z nazwą potrzebnej domeny:
w wyniku odpowiedzą wszystkie hosty należące do tej domeny.
Wykrywanie hostów multi-homed
I wreszcie jeszcze jedna być może bardzo mało znana technika, która jest po prostu nieoceniona dla znajdowania ścieżek w chronione, a może nawet fizycznie izolowane, sieci. Mogą to być sieci produkcyjne zakładów, wypełnione kontrolerami. Dostęp do tej sieci dla przestępcy oznacza możliwość wpływania na proces technologiczny, a dla przedsiębiorstwa ryzyko poniesienia ogromnych strat.
Więc chodzi o to, że nawet jeśli sieć jest odizolowana od sieci korporacyjnej, to często niektórzy administratorzy, to z powodu lenistwa, to z innych powodów, lubią uruchamiać jeszcze jedną kartę sieciową na swoich komputerach, aby uzyskać dostęp do tejże sieci. Oczywiście odbywa się to z pominięciem wszelkich zasad korporacyjnych zapór sieciowych. Wygodne, prawda, ale niezbyt bezpieczne, w przypadku gdy ktoś zhakowałby cię, wtedy staniesz się mostem do tej sieci i poniesiesz odpowiedzialność.
Jednak dla przestępcy istnieje jeden problem — znaleźć tego administratora, który włączył się do chronionej sieci w taki nielegalny sposób. Co więcej, to nie jest proste zadanie również dla samych specjalistów ds. bezpieczeństwa. W dużych przedsiębiorstwach to naprawdę trudne zadanie, jak znalezienie igły w stogu siana.
W tej sytuacji oczywistymi opcjami dla przestępcy byłyby dwie:
1. próbować wykorzystać każdy komputer w korporacyjnej podsieci jako bramę do żądanej sieci. Byłoby to bardzo wygodne, ale takie sytuacje zdarzają się rzadko, ponieważ na windows hostach ip forwarding jest prawie zawsze wyłączony. Co więcej, taka weryfikacja jest możliwa tylko w obrębie własnej podsieci i wymaga od przestępcy dokładnej znajomości docelowego adresu z izolowanej sieci.
2. próbować zdalnie łączyć się z każdym hostem i wykonywać zwykłe polecenie ipconfig/ifconfig. I tu nie jest wszystko takie proste. Nawet jeśli przestępcza zyskała uprawnienia administratora domeny, zapory sieciowe i lokalne firewalle nikt nie anulował. Tak więc to zadanie nie jest w 100% zautomatyzowane. W rezultacie pozostaje męczące logowanie się do każdego hosta, pokonując zapory sieciowe (często blokujące port 445/tcp), w nadziei na wreszcie zobaczenie upragnionego interfejsu sieciowego.
Jednak wszystko jest znacznie prostsze. Istnieje jeden niezwykle prosty trik, który pozwala uzyskać z danego hosta listę interfejsów sieciowych. Załóżmy, że mamy pewien host:
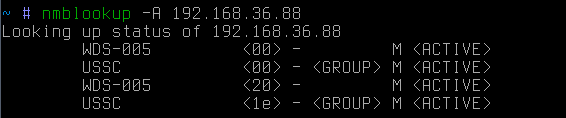
to odwrotne rozwiązanie ip-adres → nazwa hosta. Jeśli teraz spróbujemy wykonać bezpośrednie rozwiązanie nazwy hosta → ip-adres:

dowiadujemy się, że ten host to także brama (prawdopodobnie) do jakiejś innej sieci. Warto zauważyć, że w tym przypadku zapytanie było rozgłoszone. Innymi słowy, słyszą je tylko hosty z podsieci przestępcy.
Jeśli jednak docelowy host znajduje się poza podsiecią, można wysłać zapytanie celowane:
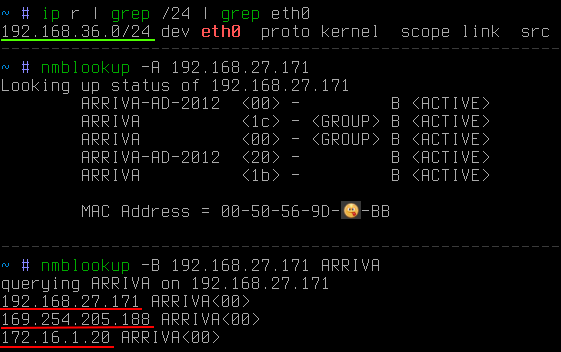
W tym przypadku widać, że cel znajduje się poza podsiecią napastnika. Przy pomocy klucza -B wskazano, że zapytanie należy wysłać na konkretny adres, a nie na adres rozgłoszeniowy.
Teraz wystarczy szybko zebrać informacje z całej interesującej podsieci, a nie z jednego adresu. Można do tego wykorzystać mały python-skrypt:
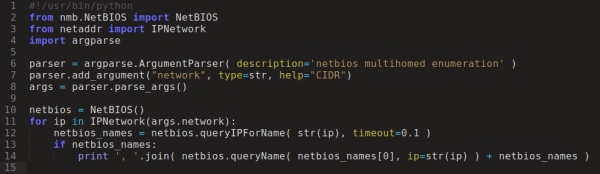
I po kilku sekundach:
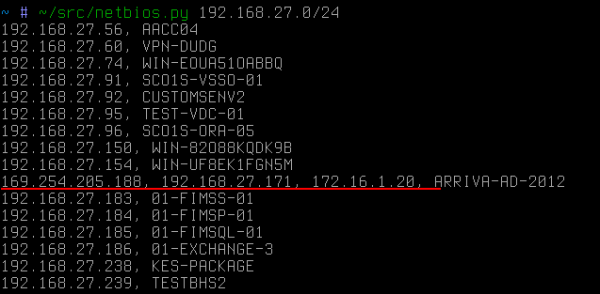
To właśnie dedykowany host, w tym improwizowanym przypadku, stałby się pierwszym celem napastnika, gdyby miał na celu sieć 172.16.1/24.
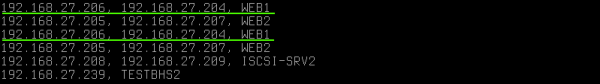
Powtarzające się nazwy na różnych ip świadczą o tym, że host ma również dwie karty sieciowe, ale w jednej podsieci. Warto zauważyć, że NetBIOS nie ujawnia alias-ów (które łatwo można obliczyć poprzez zapytania arp jako ip z identycznym mac). W tym przypadku adresu IP mają różne mac.
Inny przykład użycia tej techniki — publiczne Wi-Fi. Czasami można napotkać sytuację, gdy wśród urządzeń gościnnych w publicznej sieci podłącza się personel pracujący w zamkniętym segmencie korporacyjnym. Wtedy przy pomocy tej techniki wywiadowczej napastnik bardzo szybko może wyznaczyć sobie drogę do przejścia do zamkniętej sieci:
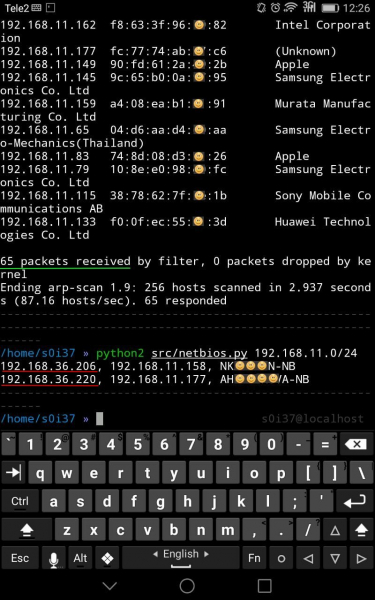
W tym przypadku wśród 65 klientów publicznego Wi-Fi znajdowały się dwie stacje robocze, które miały dodatkowy interfejs, prawdopodobnie związany z siecią korporacyjną.
Jeśli czasami między segmentami sieciowymi lub bezpośrednio na stacjach roboczych obserwuje się filtrowanie ruchu na porcie 445/tcp, które uniemożliwia zdalny dostęp do systemu (zdalne wykonanie kodu), to w tym przypadku do rozwiązywania nazw używa się NetBIOS portu 137/udp, którego świadome blokowanie występuje rzadko, ponieważ miałoby poważny wpływ na wygodę pracy w sieci, na przykład mogłoby zniknąć otoczenie sieciowe itd.
Jak to się mówi, enumeracja to klucz
Czy jest od tego ochrona? Nie, ponieważ to nie jest podatność na pewno. To tylko standardowa funkcjonalność tego, co jest domyślnie w windows (w linux zachowanie nieco się różni). I jeśli nagle niezgodnie aktywowałeś się w zamkniętym segmencie, napastnik na pewno cię znajdzie i zrobi to bardzo szybko.
Źródło: habr.com
