

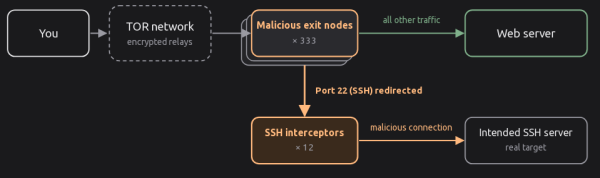
Opublikowane szczegóły incydentu, w którym przestępcom udało się przejąć kontrolę nad 333 węzłami wyjściowymi sieci Tor (łącznie jest ich około 3000) i zorganizować na nich przechwytywanie nieszyfrowanego ruchu oraz przekierowywanie połączeń SSH. Atak rozpoczął się 2 października (w piątek wieczorem), ale został wykryty i zaczął być blokowany 4 października. 5 października wszystkie skompromitowane serwery zostały odłączone przez operatorów lub samych atakujących. Dochodzenie wykazało, że atakujący uzyskali dostęp do serwerów dwa miesiące przed rozpoczęciem ataku na użytkowników Tor i zainstalowali na skompromitowanych systemach złośliwe oprogramowanie Ebury 1.8.3.
Celem ataku było przechwycenie haseł, kluczy i poufnych informacji w nieszyfrowanym ruchu tranzytowym, a także przejęcie haseł do SSH. Analizując nieszyfrowany ruch, atakujący skoncentrowali się na połączeniach bez szyfrowania z serwerami pocztowymi. Aby wymusić powrót do pracy bez szyfrowania na węzłach wyjściowych, zablokowano porty sieciowe używane do organizacji szyfrowanego kanału komunikacyjnego z pocztą. serwerami. Nieszyfrowany ruch był analizowany na bieżąco.
W celu zbierania haseł do SSH zorganizowano przekierowanie zapytań SSH na jeden z 12 serwerów przestępców. Serwery te przyjmowały połączenie po SSH i wyświetlały monit o hasło w imieniu serwery, do którego następuje połączenie. Ponieważ klucze hosta się nie zgadzały, ssh po stronie klienta wyświetlało ostrzeżenie o połączeniu z nieznanym serwera.
Jeśli użytkownik zignorował to ostrzeżenie i wprowadził hasło do połączenia, złośliwe serwer przekazywało połączenie do legalnego docelowego serwera SSH, zapisywało wprowadzone przez ofiarę hasło i przechwytywało informacje o działaniach w sesji SSH. Równocześnie nawiązywano połączenie z docelowym serwerem za pomocą przechwyconego hasła i instalowano na nim złośliwe oprogramowanie Ebury. Uzyskując kontrolę nad serwerami Linux, które nie były węzłami wyjściowymi Tor, atakujący zmieniali ustawienia w pliku torrc i przekształcali je w nowe złośliwe węzły wyjściowe Tor.
Aby zidentyfikować wszystkie złośliwe węzły wyjściowe, badacz, który odkrył problem, użył narzędzia exitmap do przeszukiwania wszystkich węzłów wyjściowych, nawiązywania połączenia SSH przez każdy z nich oraz weryfikacji przekierowania żądania. Jak dokładnie atakującym udało się uzyskać dostęp do przechwyconych węzłów Tor, nie jest jasne, m.in. pojawiają się
przypuszczenia o kompromitacji operatorów hostingowych.
Źródło: opennet.ru
