

Spoiler from the report title "The number of strict authentication use cases has increased due to new risk threats and regulatory requirements".
The research company "Javelin Strategy & Research" has published the report "The State of Strong Authentication 2019" (). This report details what percentage of American and European companies use passwords (and why few use passwords today); why the percentage of two-factor authentication based on cryptographic tokens is growing so rapidly; and why one-time codes sent via SMS are insecure.
Everyone interested in the current, past, and future of authentication in enterprise and consumer applications is welcome.
Od tłumacza
Unfortunately, the language in which this report is written is quite "dry" and formal. The five-time use of the word "authentication" in one short sentence is not due to the translator's clumsiness (or brains), but rather the authors' whim. When faced with two options for translation—providing a version closer to the original or a more engaging text—I sometimes chose the former and sometimes the latter. But bear with me, dear readers, the report's content is worth it.
Some insignificant and unnecessary parts of the narrative have been omitted, otherwise most would struggle with the entire text. Those wishing to read the report "uncut" can do so in the original language by following the link.
Unfortunately, the authors are not always careful with terminology. For instance, one-time passwords (One Time Password – OTP) are sometimes referred to as "passwords" and other times as "codes". With authentication methods, it's even worse. An unprepared reader might not always realize that "authentication using cryptographic keys" and "strict authentication" are the same thing. I have tried to standardize the terms as much as possible, and the report itself includes a section with their descriptions.
Nevertheless, the report is highly recommended for reading, as it contains unique research results and accurate conclusions.
Wszystkie liczby i fakty zostały podane bez najmniejszych zmian, i jeśli się z nimi nie zgadzasz, to lepiej nie dyskutować z tłumaczem, a z autorami raportu. A oto moje komentarze (opublikowane jako cytaty, a w tekście oznaczone kursywą) są moją oceną i chętnie o każdym z nich podyskutuję (jak i na temat jakości tłumaczenia).
Przegląd
W dzisiejszych czasach, dla biznesu, cyfrowe kanały komunikacji z klientami są ważniejsze niż kiedykolwiek. Wewnętrzne komunikacje między pracownikami również bardziej skupiają się na środowisku cyfrowym niż kiedykolwiek wcześniej. A to, jak bezpieczne będą te interakcje, zależy od wybranego sposobu autoryzacji użytkowników. Oszuści wykorzystują słabą autoryzację do masowego włamania na konta użytkowników. W odpowiedzi, organy regulacyjne zaostrzają standardy, aby zmusić biznes do lepszego zabezpieczania kont i danych użytkowników.
Zagrożenia związane z autoryzacją nie ograniczają się jedynie do aplikacji konsumenckich; oszuści mogą uzyskać dostęp także do aplikacji działających wewnątrz firmy. Tego rodzaju operacje pozwalają im podszywać się pod korporacyjnych użytkowników. Oszuści, wykorzystując punkty dostępu ze słabą autoryzacją, mogą kraść dane i podejmować inne oszukańcze działania. Na szczęście istnieją środki zaradcze. Ścisła autoryzacja może znacznie zmniejszyć ryzyko ataków oszustów, zarówno na aplikacje konsumenckie, jak i na systemy biznesowe przedsiębiorstw.
W tym badaniu omówiono: jak przedsiębiorstwa wdrażają autoryzację w celu ochrony aplikacji użytkowników i systemów biznesowych; czynniki, które biorą pod uwagę przy wyborze rozwiązania autoryzacyjnego; rolę, jaką ścisła autoryzacja odgrywa w ich organizacjach; korzyści, jakie te organizacje czerpią.
Podsumowanie
Główne wnioski
Od 2017 roku znacznie wzrósł odsetek stosowania ścisłej autoryzacji. Wraz ze wzrostem liczby luk bezpieczeństwa dotyczących tradycyjnych rozwiązań autoryzacyjnych, organizacje wzmacniają swoje możliwości autoryzacji dzięki ścisłej autoryzacji. Liczba organizacji stosujących wieloskładnikową autoryzację z wykorzystaniem kryptografii (MFA) potroiła się od 2017 roku dla aplikacji konsumenckich i wzrosła o prawie 50% dla aplikacji korporacyjnych. Najszybszy wzrost obserwuje się w autoryzacji mobilnej z powodu rosnącej dostępności autoryzacji biometrycznej.
Tut widzimy ilustrację przysłowia „dopóki grzmot nie uderzy, mężczyzna się nie przeżegna”. Gdy eksperci ostrzegali o niepewności haseł, nikt nie śpieszył się z wdrażaniem uwierzytelniania dwuetapowego. Kiedy hakerzy zaczęli kraść hasła – ludzie zaczęli wprowadzać uwierzytelnianie dwuetapowe.
Prawda jest taka, że osoby prywatne znacznie aktywniej wdrażają 2FA. Po pierwsze, łatwiej im uspokoić swoje lęki, polegając na wbudowanej w smartfony biometrycznej formie uwierzytelniania, która w rzeczywistości jest dość zaw zawodna. Organizacje muszą natomiast ponieść koszty zakupu tokenów i przeprowadzić (w rzeczywistości całkiem proste) prace nad ich wdrożeniem. Po drugie, o wyciekach haseł z serwisów typu Facebook i Dropbox nie napisał tylko leniwy, ale dyrektorzy IT tych organizacji nie podzielą się historiami o tym, jak kradziono hasła (i co się działo później) w ich firmach pod żadnym pozorem.
Ci, którzy nie stosują ścisłej autoryzacji, nie doceniają swojego ryzyka dla biznesu i klientów. Niektóre organizacje, które obecnie nie stosują ścisłej autoryzacji, skłonne są traktować loginy i hasła jako jedną z najbardziej efektywnych i najprostszych metod uwierzytelniania użytkowników. Inne nie dostrzegają wartości cyfrowych zasobów, którymi dysponują. Należy pamiętać, że cyberprzestępców interesuje każda informacja konsumencka i biznesowa. Dwie trzecie firm, które używają tylko haseł do uwierzytelniania swoich pracowników, robi to, ponieważ uważają, że hasła są wystarczająco dobre dla typu informacji, które chronią.
Niemniej jednak, hasła mają swoją śmierć na horyzoncie. W ciągu ostatniego roku zależność od haseł znacznie się zmniejszyła, zarówno w aplikacjach konsumenckich, jak i korporacyjnych (z 44% do 31%, oraz z 56% do 47% odpowiednio), ponieważ organizacje rozszerzają zastosowanie tradycyjnej MFA i ścisłej autoryzacji.
Jednakże, oceniając sytuację w całej rozciągłości, wciąż przeważają wrażliwe metody uwierzytelniania. Około jedna czwarta organizacji wykorzystuje do uwierzytelnienia użytkowników SMS OTP (jednorazowy kod) razem z pytaniami zabezpieczającymi. W rezultacie, aby chronić się przed lukami, konieczne staje się wdrożenie dodatkowych środków ochrony, co podnosi koszty. Stosowanie znacznie bardziej niezawodnych metod uwierzytelniania, takich jak sprzętowe klucze kryptograficzne, ma miejsce znacznie rzadziej, zaledwie w około 5% organizacji.
Rozwijające się otoczenie regulacyjne obiecuje przyspieszyć wdrażanie surowego uwierzytelniania dla aplikacji konsumenckich. Wprowadzenie PSD2, a także nowych zasad ochrony danych w UE i kilku stanach USA, takich jak Kalifornia, spowodowało, że firmy czują, iż robi się gorąco. Prawie 70% firm zgadza się, że stają przed silną presją regulacyjną, aby zapewnić surowe uwierzytelnianie dla swoich klientów. Ponad połowa przedsiębiorstw uważa, że za kilka lat ich metody uwierzytelniania nie będą wystarczające, aby spełnić standardy regulacyjne.
Wyraźnie widać różnice w podejściu rosyjskich i amerykańsko-europejskich ustawodawców do ochrony danych osobowych użytkowników programów i usług. Rosyjscy mówią: drodzy właściciele usług, róbcie, co chcecie i jak chcecie, ale jeśli wasz administrator wycieknie bazę, to was ukarzymy. Za granicą mówią: musicie wdrożyć zespół środków, który nie pozwoli na wyciek bazy. Dlatego tam szeroko wprowadza się wymagania dotyczące dwuetapowego uwierzytelniania.
Prawda jest taka, że nie ma pewności, że nasza legislacyjna maszyna w pewnym momencie nie obudzi się i nie uwzględni zachodniego doświadczenia. Wtedy okaże się, że wszyscy muszą wdrożyć 2FA, zgodne z rosyjskimi standardami kryptograficznymi, i to pilnie.
Tworzenie solidnej podstawy uwierzytelniania pozwala firmom przesunąć nacisk z zaspokajania wymogów regulacyjnych na zaspokajanie potrzeb klientów. Dla organizacji, które nadal używają prostych haseł lub otrzymują kody SMS, najważniejszym czynnikiem przy wyborze metody uwierzytelniania będą normy prawne. Natomiast firmy, które już stosują ścisłe uwierzytelnianie, mogą skupić się na wyborze metod, które zwiększają lojalność klientów.
Przy wyborze metody uwierzytelniania w firmie wymagania regulatorów nie są już znaczącym czynnikiem. W takim przypadku znacznie ważniejsza jest prostota integracji (32%) i koszt (26%).
W erze phishingu przestępcy mogą wykorzystywać firmowy e-mail do oszustw, aby podstępnie uzyskać dostęp do danych, kont (z odpowiednimi uprawnieniami) oraz nawet przekonać pracowników do dokonania przelewu na swoje konto. Dlatego konta e-mailowe i portale firmowe muszą być szczególnie dobrze zabezpieczone.
Google wzmocnił swoje zabezpieczenia, wprowadzając ścisłe uwierzytelnienie. Ponad dwa lata temu Google opublikował raport dotyczący wdrożenia dwuetapowego uwierzytelnienia opartego na kryptograficznych kluczach bezpieczeństwa zgodnych z normą FIDO U2F, informując o imponujących wynikach. Według firmy żadna z ponad 85 000 osób nie padła ofiarą ataku phishingowego.
Zalecenia
Wdrażaj ścisłe uwierzytelnienie dla aplikacji mobilnych i internetowych. Uwierzytelnienie wieloskładnikowe oparte na kryptograficznych kluczach znacznie lepiej chroni przedłamaniem niż tradycyjne metody MFA. Co więcej, użycie kluczy kryptograficznych jest znacznie wygodniejsze, ponieważ nie trzeba używać i przekazywać dodatkowych informacji — haseł, jednorazowych haseł czy danych biometrycznych z urządzenia użytkownika na serwer uwierzytelniający. Ponadto, standaryzacja protokołów uwierzytelniania ułatwia wdrażanie nowych metod uwierzytelniania w miarę ich pojawiania się, obniżając koszty użytkowania i chroniąc przed bardziej złożonymi schematami oszustwa.
Przygotuj się na koniec jednorazowych haseł (OTP). Wrażliwości związane z OTP stają się coraz bardziej oczywiste w kontekście, gdy cyberprzestępcy wykorzystują inżynierię społeczną, klonowanie smartfonów i złośliwe oprogramowanie do kompromitacji tych środków uwierzytelniania. A jeśli OTP w niektórych przypadkach mają pewne zalety, to tylko w zakresie uniwersalnej dostępności dla wszystkich użytkowników, ale nie w kwestii bezpieczeństwa.
Nie można nie zauważyć, że otrzymywanie kodów za pośrednictwem SMS-ów lub powiadomień Push oraz generowanie kodów za pomocą aplikacji na smartfony to właśnie wykorzystanie tych jednorazowych haseł (OTP), do których końca powinniśmy się przygotować. Z technicznego punktu widzenia to bardzo właściwe rozwiązanie, ponieważ rzadki oszust nie stara się wyciągnąć jednorazowego hasła od naiwnego użytkownika. Ale myślę, że producenci takich systemów będą się trzymali umierającej technologii do ostatniego momentu.
Wykorzystaj ścisłe uwierzytelnianie jako narzędzie marketingowe do zwiększenia zaufania klientów. Ścisłe uwierzytelnianie może nie tylko poprawić rzeczywiste bezpieczeństwo Twojego biznesu. Informowanie klientów o tym, że Twoja firma stosuje ścisłe uwierzytelnianie, może wzmocnić społeczne postrzeganie bezpieczeństwa tej firmy — istotny czynnik, gdy istnieje duże zapotrzebowanie klientów na niezawodne metody uwierzytelniania.
Dokładnie zinwentaryzuj i oceń znaczenie danych korporacyjnych oraz zabezpiecz je zgodnie z ich wartością. Nawet dane o niskim poziomie ryzyka, takie jak dane kontaktowe klientów (tak, naprawdę, w raporcie jest napisane 'low-risk', bardzo dziwne, że niedoceniają ważności tych informacji), mogą być dla oszustów znaczną wartością i przyczyną problemów dla firmy.
Wdrażaj ścisłe uwierzytelnianie w przedsiębiorstwie. Niektóre systemy są najbardziej atrakcyjnymi celami dla przestępców. Należą do nich takie wewnętrzne oraz podłączone do Internetu systemy, jak program księgowy czy magazyn danych korporacyjnych. Ścisłe uwierzytelnianie uniemożliwia przestępcom uzyskanie nieautoryzowanego dostępu oraz pozwala dokładnie ustalić, który z pracowników popełnił działanie o charakterze złym.
Czym jest ścisła autoryzacja?
W przypadku ścisłej autoryzacji do weryfikacji tożsamości użytkownika stosuje się kilka metod lub czynników:
- Czynnik wiedzy: wspólny sekret między użytkownikiem a podmiotem weryfikującym tożsamość użytkownika (np. hasła, odpowiedzi na pytania zabezpieczające itp.)
- Czynnik posiadania: urządzenie, które posiada tylko użytkownik (np. urządzenie mobilne, klucz kryptograficzny itp.)
- Czynnik nieodłączności: fizyczne (często biometryczne) cechy użytkownika (np. odcisk palca, wzór tęczówki, głos, zachowanie itp.)
Konieczność złamaniu kilku czynników znacznie zwiększa prawdopodobieństwo niepowodzenia dla napastników, ponieważ obejście lub oszukanie różnych czynników wymaga zastosowania różnych taktyk włamań, osobno dla każdego czynnika.
Na przykład, w przypadku 2FA „hasło + smartfon” napastnik może przeprowadzić autoryzację, podglądając hasło użytkownika i tworząc dokładną kopię jego smartfona. To jest znacznie trudniejsze niż po prostu ukraść hasło.
Jednak jeśli w 2FA używane jest hasło i token kryptograficzny, to opcja z kopiowaniem tutaj nie działa – nie można zduplikować tokena. Oszust musi dyskretnie ukraść token od użytkownika. Jeśli użytkownik w porę zauważy brak i powiadomi administratora, to token zostanie zablokowany, a praca oszusta pójdzie na marne. Dlatego dla czynnika posiadania należy używać wyspecjalizowanych, zabezpieczonych urządzeń (tokenów), a nie urządzeń ogólnego przeznaczenia (smartfonów).
Wykorzystanie wszystkich trzech czynników sprawi, że taka metoda autoryzacji będzie dość kosztowna w realizacji i dość niewygodna w użyciu. Dlatego zazwyczaj stosuje się dwa czynniki z trzech.
Szczegółowe zasady dwuetapowej autoryzacji opisano , w sekcji „Jak działa dwuetapowa autoryzacja”.
Warto zauważyć, że przynajmniej jeden z czynników autoryzacji stosowanych w ścisłej autoryzacji musi wykorzystywać kryptografię opartą na kluczu publicznym.
Ścisła autoryzacja zapewnia znacznie poważniejszą ochronę niż jednofaktorowa autoryzacja oparta na tradycyjnych hasłach i konwencjonalna MFA. Hasła mogą być podejrzane lub przechwycone za pomocą keyloggerów, stron phishingowych lub ataków opartych na inżynierii społecznej (gdy oszukana ofiara sama podaje swoje hasło). Przy czym właściciel hasła nic nie będzie wiedział o fakcie kradzieży. Tradycyjna MFA (obejmująca kody OTP, powiązanie z smartfonem lub kartą SIM) również może być dość łatwo złamana, ponieważ nie opiera się na kryptografii klucza publicznego.Zresztą istnieje wiele przykładów, kiedy za pomocą tych samych technik inżynierii społecznej oszuści nakłaniali użytkowników do ujawnienia im jednorazowego hasła.).
Na szczęście od zeszłego roku stosowanie ścisłej autoryzacji oraz tradycyjnej MFA zyskuje na sile zarówno w zastosowaniach konsumenckich, jak i korporacyjnych. Wykorzystanie ścisłej autoryzacji w aplikacjach konsumenckich wzrosło szczególnie szybko. Jeśli w 2017 roku korzystało z niej zaledwie 5% firm, to w 2018 roku już trzykrotnie więcej – 16%. Można to wyjaśnić zwiększoną dostępnością tokenów wspierających algorytmy kryptografii klucza publicznego (Public Key Cryptography — PKC). Ponadto nasilenie presji ze strony europejskich regulatorów po wprowadzeniu nowych zasad ochrony informacji, takich jak PSD2 i RODO, miało silny efekt nawet poza Europą.w tym w Rosji.).
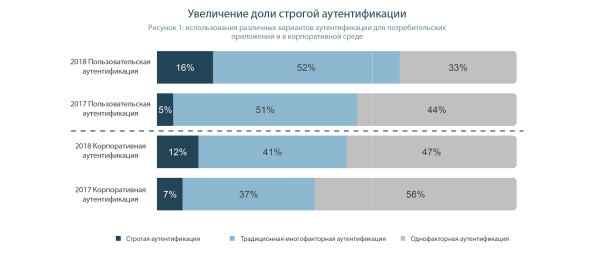
Przyjrzyjmy się tym danym bliżej. Jak widzimy, odsetek osób prywatnych korzystających z wieloetapowej autoryzacji wzrósł w ciągu roku o imponujące 11%. A stało się to niewątpliwie kosztem miłośników haseł, ponieważ liczby tych, którzy wierzą w bezpieczeństwo powiadomień Push, SMS-ów i biometrii nie zmieniły się.
Natomiast z dwufaktorową autoryzacją do zastosowań korporacyjnych sytuacja nie wygląda tak dobrze. Po pierwsze, według raportu tylko 5% pracowników przeszło z autoryzacji opartej na haśle na tokeny. Po drugie, wzrosła liczba tych, którzy w środowisku korporacyjnym korzystają z alternatywnych opcji MFA o 4%.
Spróbuję wczuć się w rolę analityka i przedstawię swoje spostrzeżenia. W centrum cyfrowego świata indywidualnych użytkowników znajduje się smartfon. Dlatego nic dziwnego, że większość osób korzysta z możliwości, jakie oferuje to urządzenie – biometrycznej autoryzacji, SMS-ów i powiadomień Push, a także jednorazowych haseł generowanych przez aplikacje na samym smartfonie. O bezpieczeństwie i niezawodności przy użyciu znanych im narzędzi ludzie zazwyczaj nie myślą.
Właśnie dlatego odsetek użytkowników prymitywnych «tradycyjnych» czynników uwierzytelniających pozostaje niezmienny. Z kolei ci, którzy wcześniej korzystali z haseł, zdają sobie sprawę z ryzyka, jakie podejmują, i przy wyborze nowego czynnika uwierzytelnienia decydują się na najnowszą i najbezpieczniejszą opcję – token kryptograficzny.
Jeśli chodzi o rynek korporacyjny, ważne jest zrozumienie, do jakiego systemu odbywa się uwierzytelnienie. Jeśli realizowany jest dostęp do domeny Windows, to wykorzystuje się tokeny kryptograficzne. Możliwości ich użycia dla 2FA są już zaimplementowane zarówno w Windows, jak i w Linuxie, a alternatywne opcje wdraża się długo i trudno. Oto migracja 5% z haseł na tokeny.
Realizacja 2FA w korporacyjnym systemie informatycznym w dużej mierze zależy od kwalifikacji programistów. Programistom znacznie łatwiej jest wykorzystać gotowe moduły do generowania jednorazowych haseł, niż zgłębiać działanie algorytmów kryptograficznych. W rezultacie nawet ekstremalnie wymagające aplikacje pod względem bezpieczeństwa, takie jak systemy Single Sign-On czy Privileged Access Management, używają OTP jako drugiego czynnika.
Wielu luk w tradycyjnych metodach uwierzytelniania
Mimo że wiele organizacji wciąż polega na przestarzałych systemach jednofaktorowych, luki w tradycyjnej wieloczynnikowej autoryzacji stają się coraz bardziej widoczne. Jednorazowe hasła zwykle o długości od sześciu do ośmiu znaków, przesyłane za pomocą SMS-ów, pozostają najpowszechniejszą formą uwierzytelnienia (oczywiście obok czynnika znajomości hasła). A gdy w popularnej prasie pojawiają się słowa „dwufaktorowa autoryzacja” lub „dwustopniowa weryfikacja”, prawie zawsze odnoszą się one do uwierzytelnienia za pomocą jednorazowych haseł SMS.
Autor tutaj nieco się myli. Wysyłka jednorazowych haseł za pomocą SMS nigdy nie była dwuetapową weryfikacją. To czysto drugi etap dwuetapowej weryfikacji, gdzie pierwszym krokiem jest wprowadzenie loginu i hasła.
W 2016 roku Narodowy Instytut Standardów i Technologii (NIST) zaktualizował swoje zasady weryfikacji, aby wykluczyć użycie jednorazowych haseł przesyłanych za pośrednictwem SMS. Jednak te zasady zostały znacząco złagodzone po protestach w branży.
Kierujmy się fabułą. Amerykański regulator słusznie uznaje, że przestarzała technologia nie jest w stanie zapewnić bezpieczeństwa użytkowników i wprowadza nowe standardy. Standardy, które mają chronić użytkowników w aplikacjach online i mobilnych (w tym bankowych). Branża zastanawia się, ile pieniędzy będzie musiała wydać na zakup rzeczywiście niezawodnych tokenów kryptograficznych, na przebudowę aplikacji, na wdrożenie infrastruktury kluczy publicznych i "stawia się na baczność". Z jednej strony użytkowników przekonywano o niezawodności jednorazowych haseł, z drugiej strony miały miejsce ataki na NIST. W rezultacie standard został złagodzony, a liczba włamań, kradzieży haseł (i pieniędzy z aplikacji bankowych) gwałtownie wzrosła. Przynajmniej branża nie musiała się nadmiernie wydawać.
Od tego czasu słabości związane z SMS OTP stały się bardziej oczywiste. Oszuści wykorzystują różne sposoby kompromitacji wiadomości SMS:
- Duplikacja karty SIM. Przestępcy tworzą kopię karty SIM, za pośrednictwem pracowników operatora komórkowego lub samodzielnie, przy użyciu specjalnego oprogramowania i sprzętu.W rezultacie przestępca otrzymuje SMS z jednorazowym hasłem. W jednym szczególnie znanym przypadku hakerzy nawet zdołali skompromitować konto inwestora kryptowalutowego Michael'a Terpina w AT&T i ukraść prawie 24 miliony dolarów w kryptowalutach. W rezultacie Terpin stwierdził, że AT&T było winne z powodu słabych środków weryfikacji, które doprowadziły do duplikacji karty SIM.
Cudowna logika. Czyli winny jest tylko AT&T? Nie, wina operatora komórkowego polega na tym, że sprzedawcy w punkcie sprzedaży wydali duplikat karty SIM, co jest niezaprzeczalne. A co z systemem uwierzytelniania giełdy kryptowalut? Dlaczego nie użyli niezawodnych tokenów kryptograficznych? Było im szkoda pieniędzy na wdrożenie? A sam Michael nie jest winny? Dlaczego nie nalegał na zmianę mechanizmu uwierzytelniania lub nie korzystał tylko z tych giełd, które wdrażają uwierzytelnianie dwuskładnikowe oparte na tokenach kryptograficznych?
Wdrożenie naprawdę niezawodnych metod uwierzytelniania opóźnia się dokładnie z powodu tego, że przed włamaniem użytkownicy wykazują zadziwiającą lekkomyślność, a po – obwiniają kogo i co tylko mogą, z wyjątkiem przestarzałych i "dziurawych" technologii uwierzytelniania.
- Złośliwe oprogramowanie (malware). Jedną z najwcześniejszych funkcji mobilnych złośliwych programów było przechwytywanie i przesyłanie wiadomości tekstowych do przestępców. Ponadto ataki „człowiek w przeglądarce” (man-in-the-browser) i „człowiek pośredni” (man-in-the-middle) mogą przechwytywać jednorazowe hasła, gdy są wprowadzane na zainfekowanych laptopach lub komputerach stacjonarnych.
Gdy aplikacja Sberbanku na Twoim smartfonie miga zieloną ikoną w pasku stanu – również szuka "złośliwego oprogramowania" na Twoim telefonie. Celem tego działania jest przekształcenie nieufnego środowiska wykonawczego typowego smartfona w, chociaż w jakimś stopniu, zaufane.
Przy okazji, smartfon, jako absolutnie nieufne urządzenie, na którym może działać wszystko, co się chce – to kolejny powód, by używać do uwierzytelniania tylko tokenów sprzętowych, które są chronione i wolne od wirusów i trojanów. - Inżynieria społeczna. Gdy przestępcy wiedzą, że ofiara ma włączone jednorazowe hasła przez SMS, mogą bezpośrednio skontaktować się z ofiarą, podszywając się pod zaufaną organizację, taką jak jej bank lub unia kredytowa, aby oszukać ją i zmusić do podania właśnie otrzymanego kodu.
Z tego rodzaju oszustwem spotykałem się wielokrotnie osobiście, na przykład podczas próby sprzedaży czegoś na popularnym portalu ogłoszeniowym. Sam użyłem wówczas różnych sposobów na to, aby oszukać próbującego mnie oszukać oszusta. Ale niestety regularnie czytam w wiadomościach, jak kolejna ofiara oszustów "nie pomyślała", podała kod potwierdzający i straciła dużą sumę. A wszystko to przez to, że bank po prostu nie chce zajmować się wdrażaniem tokenów kryptograficznych do swoich aplikacji. W końcu, jeśli coś się wydarzy, to klienci są "sami sobie winni".
Choć alternatywne metody dostarczania jednorazowych haseł mogą złagodzić niektóre luki w tym metodzie autoryzacji, inne luki pozostają aktualne. Autonomiczne aplikacje do generowania kodów stanowią lepszą ochronę przed przechwyceniem, ponieważ nawet złośliwe oprogramowanie w praktyce nie może bezpośrednio współdziałać z generatorem kodów (serio? autor raportu zapomniał o zdalnym zarządzaniu?), ale OTP wciąż mogą być przechwycone podczas wprowadzania w przeglądarkę (na przykład, używając keyloggera), poprzez zhakowaną aplikację mobilną; mogą być również uzyskane bezpośrednio od użytkownika za pomocą inżynierii społecznej.
Użycie wielu narzędzi do oceny ryzyka, takich jak rozpoznawanie urządzeń (identyfikowanie prób przeprowadzania operacji z urządzeń, które nie należą do prawowitego użytkownika), geolokalizacja (użytkownik, który przed chwilą był w Moskwie, próbuje przeprowadzić operację z Nowosybirska) oraz analiza behawioralna, mają istotne znaczenie dla eliminacji luk, ale żadne z rozwiązań nie jest panaceum. W każdej sytuacji i dla każdego rodzaju danych należy dokładnie ocenić ryzyko i wybrać, która technologia autoryzacji powinna być używana.
Żadne z rozwiązań do autoryzacji nie jest panaceum
Rysunek 2. Tabela opcji autoryzacji
| Autoryzacja | Czynnik | Opis | Kluczowe luki |
| Hasło lub PIN | Wiedza | Stała wartość, która może zawierać litery, cyfry i różne inne znaki | Może być przechwycona, podglądana, skradziona, odgadnięta lub złamana |
| Autoryzacja oparta na wiedzy | Wiedza | Pytania, na które odpowiedzi zna tylko prawowity użytkownik | Mogą być przechwycone, odgadnięte, uzyskane za pomocą metod inżynierii społecznej |
| Sprzętowe OTP () | Posiadanie | Specjalne urządzenie, które generuje jednorazowe hasła | Kod może zostać przechwycony i powtórzony, lub urządzenie może zostać skradzione |
| Programowe OTP | Posiadanie | Aplikacja (mobilna, dostępna przez przeglądarkę lub wysyłająca kody e-mailem), która generuje jednorazowe hasła | Kod może zostać przechwycony i powtórzony, lub urządzenie może zostać skradzione |
| SMS OTP | Posiadanie | Jednorazowe hasło dostarczane za pośrednictwem wiadomości tekstowej SMS | Kod może zostać przechwycony i powtórzony, lub smartfon albo karta SIM mogą zostać skradzione, albo karta SIM może zostać sklonowana |
| Karty inteligentne () | Posiadanie | Karta zawierająca chip kryptograficzny i zabezpieczoną pamięć z kluczami, wykorzystująca do autoryzacji infrastrukturę kluczy publicznych | Może być fizycznie skradziona (ale przestępca nie będzie mógł skorzystać z urządzenia bez znajomości kodu PIN; w przypadku wielokrotnych błędnych prób wprowadzenia, urządzenie zostanie zablokowane) |
| Klucze bezpieczeństwa — tokeny (, ) | Posiadanie | Urządzenie z interfejsem USB, które zawiera chip kryptograficzny i zabezpieczoną pamięć z kluczami, wykorzystujące do autoryzacji infrastrukturę kluczy publicznych | Może być fizycznie skradzione (ale przestępca nie będzie mógł skorzystać z urządzenia bez znajomości kodu PIN; w przypadku wielokrotnych błędnych prób wprowadzenia, urządzenie zostanie zablokowane) |
| Powiązanie z urządzeniem | Posiadanie | Proces tworzenia profilu, często z użyciem JavaScript, lub za pomocą znaczników, takich jak cookies i Flash Shared Objects, aby zapewnić, że używane jest konkretne urządzenie | Znaczniki mogą zostać skradzione (skopiowane), a także cechy legalnego urządzenia mogą być imitowane przez przestępcę na jego urządzeniu |
| Zachowanie | Nieodwracalność | Analizowane jest, jak użytkownik wchodzi w interakcję z urządzeniem lub programem | Zachowanie może być imitowane |
| Odciski palców | Nieodwracalność | Zachowane odciski palców porównywane są z odczytanymi optycznie lub elektronicznie | Obraz może zostać skradziony i użyty do autoryzacji |
| Skanowanie oczu | Nieodwracalność | Porównywane są cechy oka, takie jak wzór tęczówki źrenicy, z nowymi skanami uzyskanymi optycznie | Obraz może zostać skradziony i użyty do autoryzacji |
| Rozpoznawanie twarzy | Nieodwracalność | Porównywane są cechy twarzy z nowymi skanami uzyskanymi optycznie | Obraz może zostać skradziony i użyty do autoryzacji |
| Rozpoznawanie głosu | Nieodwracalność | Porównywane są cechy zarejestrowanego wzoru głosu z nowymi próbkami | Nagranie może być skradzione i wykorzystane do autoryzacji lub emulowane |
W drugiej części publikacji czekają nas najciekawsze dane i fakty, na podstawie których opierają się wnioski i zalecenia przedstawione w pierwszej części. Oddzielnie omówimy autoryzację w aplikacjach użytkowników i w systemach korporacyjnych.
Do zobaczenia!
Źródło: habr.com
