

Twórcy Firefoksa ogłosili rozszerzenie stosowania trybu DNS over HTTPS (DoH), który będzie domyślnie włączony dla użytkowników z Kanady (wcześniej DoH był domyślnie stosowany tylko w USA). Włączanie DoH dla użytkowników z Kanady podzielono na kilka etapów: 20 lipca DoH zostanie aktywowany dla 1% użytkowników w Kanadzie, a jeśli nie pojawią się nieprzewidziane problemy, do końca września zasięg wzrośnie do 100%.
Przejście kanadyjskich użytkowników Firefoksa na DoH odbywa się przy udziale organizacji CIRA (Canadian Internet Registration Authority), która koordynuje rozwój internetu w Kanadzie i odpowiada za domenę najwyższego poziomu „ca”. Organizacja CIRA dołączyła również do programu TRR (Trusted Recursive Resolver) i została uwzględniona w gronie dostawców DNS over HTTPS dostępnych w Firefoksie.
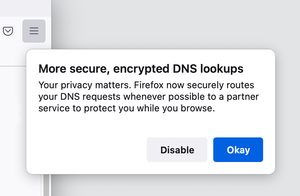
Po aktywacji DoH w systemie użytkownika zostanie wyświetlone powiadomienie, które pozwoli w razie potrzeby zrezygnować z przejścia na DoH i nadal korzystać z tradycyjnego schematu wysyłania niezaszyfrowanych zapytań do serwera DNS operatora. Zmienić dostawcę lub wyłączyć DoH można w ustawieniach połączenia sieciowego. Oprócz serwerów DoH od CIRA dostępne są również usługi Cloudflare i NextDNS.
Dostawcy DoH oferowani w Firefoksie są wybierani zgodnie z wymaganiami stawianymi zaufanym resolverom DNS. Zgodnie z nimi operator DNS może wykorzystywać dane otrzymywane podczas rozwiązywania nazw wyłącznie do zapewnienia działania usługi, nie powinien przechowywać logów dłużej niż 24 godziny, nie może przekazywać danych osobom trzecim i ma obowiązek ujawniać informacje o metodach przetwarzania danych. Usługa musi również zobowiązać się do niecenzurowania, niefiltrowania, nieingerowania i nieblokowania ruchu DNS, z wyjątkiem sytuacji przewidzianych przez prawo.
Przypomnijmy, że DoH może być przydatny do zapobiegania wyciekom informacji o żądanych nazwach hostów przez serwery DNS operatorów, ochrony przed atakami MITM i podmianą ruchu DNS (na przykład przy połączeniu z publicznymi sieciami Wi-Fi), a także do omijania blokad na poziomie DNS (DoH nie może zastąpić VPN w zakresie omijania blokad wdrożonych na poziomie DPI) lub do organizacji pracy w sytuacji, gdy bezpośredni dostęp do serwerów DNS jest niemożliwy (na przykład podczas korzystania z proxy). O ile w standardowej sytuacji zapytania DNS są wysyłane bezpośrednio do serwerów DNS określonych w konfiguracji systemu, to w przypadku DoH żądanie określenia adresy IP hosta jest enkapsulowane w ruchu HTTPS i wysyłane do serwera HTTP, na którym resolver przetwarza zapytania przez Web API. Obowiązujący standard DNSSEC wykorzystuje szyfrowanie wyłącznie do uwierzytelniania klienta i serwera, ale nie chroni ruchu przed przechwyceniem i nie gwarantuje poufności zapytań.
Źródło: opennet.ru
