

Nastąpiła premiera przeglądarki internetowej Firefox 159, a także opublikowane zostały aktualizacje poprzednich gałęzi wsparcia długoterminowego — 153.6.0 oraz 115.44.0. W ramach nowego dwutygodniowego cyklu wydawania, gałąź Firefox 160 została przesunięta do etapu beta testów, a jej premiera zaplanowana jest na 10 listopada.
Główne nowości w Firefox 159 (1, 2, 3):
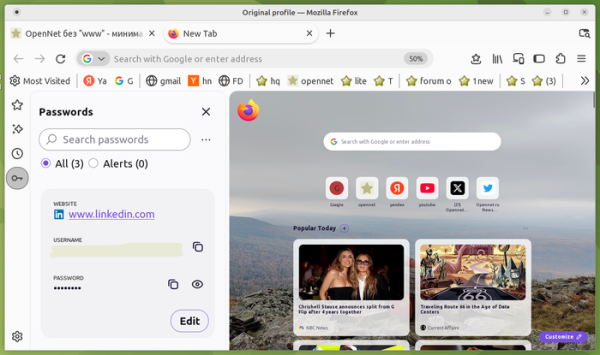
- Na pasku bocznym domyślnie dodano przycisk do dostępu do zapisanych haseł.

- W trybie «Smart Window», zapewniającym oddzielną przestrzeń interakcji z AI, dodano możliwość śledzenia zmian na stronach. Na przykład, za pomocą nowej funkcji można monitorować spadki cen produktów w sklepach internetowych. Aby włączyć śledzenie, należy użyć komendy «/watch» w czacie z wbudowanym asystentem AI w przeglądarce, a do zarządzania — przycisku Tasks na pasku lub strony about:smartwindowtasks. Przy wykryciu zmiany, Firefox wyświetli powiadomienie.
- Funkcja AI do podsumowywania treści stron została przerobiona, aby przesyłać nie tekst z strony, ale link do strony, co rozwiązało problemy z niepełną analizą strony.
- Dodano skróty klawiszowe: Ctrl+Shift+A do wyszukiwania w otwartych kartach oraz Ctrl+Shift+F do przejścia do zarządzania rozszerzeniami lub motywami. Można zmienić skróty klawiszowe na stronie about:keyboard.
- W wersjach dla macOS zastosowano standardowy interfejs tej platformy do wysyłania informacji za pośrednictwem innych aplikacji, takich jak AirDrop i Wiadomości. Możliwość wysyłania kilku zaznaczonych kart jednocześnie została dodana.
- W narzędziach dla web-deweloperów w konsoli internetowej zezwolono na nadpisywanie zmiennych, wcześniej zadeklarowanych za pomocą operatorów let, const i class.
- Dodano wsparcie dla animacji związanej z przewijaniem treści (Scroll-driven Animation), co umożliwia tworzenie wskaźników do wizualnego przedstawienia pozycji na stronie lub dodawanie efektów zmieniających treść w momencie wyświetlenia podczas przewijania. Dostępne są dwa tryby: «ScrollTimeline» do powiązania z pozycją przewijania w osi współrzędnych oraz «ViewTimeline» do powiązania z względnym przesunięciem wyświetlania poszczególnych elementów treści w obszarze przewijania. Dodano nowe właściwości CSS: animation-timeline, scroll-timeline, view-timeline i animation-range.
- Wprowadzono wsparcie dla rejestrów elementów użytkownika, które oddzielają widoczność użytkowych elementów HTML, co może być wymagane przy korzystaniu na jednej stronie z wielu różnych elementów HTML o tej samej nazwie. W przypadku użycia na stronie kilku bibliotek definiujących elementy o takich samych nazwach, za pomocą konstruktora JavaScript CustomElementRegistry() elementy każdej biblioteki można przypisać do konkretnych części hierarchii DOM, które nie kolidują z globalnym rejestrem window.customElements. Na przykład, jeśli dwie biblioteki definiują różne elementy o tej samej nazwie , można użyć elementu z pierwszej biblioteki w jednej części strony, a elementu z drugiej biblioteki w innej.
- W API WebGL dodano wsparcie dla rozszerzeń EXT_clip_control i EXT_texture_mirror_clamp_to_edge, a w WebGL 2 — rozszerzenia EXT_texture_norm16.
- W API Sanitizer zrealizowano czyszczenie kodu HTML na etapie parsowania, zanim elementy zostaną dodane do drzewa DOM, co rozwiązało problem z uruchamianiem konstruktorów elementów użytkownika, które były usuwane w trakcie tej czyszczenia.
- W wersji na Androida znacznie zmniejszono intensywność przeładowania zakładek na urządzeniach Xiaomi i Redmi. Rozwiązano problem z odtwarzaniem wideo na takich stronach jak The New York Times.
- W Firefox Enterprise administrator ma możliwość żądania ponownego logowania z użyciem konta korporacyjnego przed przywróceniem sesji po awaryjnym zakończeniu procesu. Dla wersji Firefox Enterprise zapewniono generowanie danych SBOM (Software Bill of Materials). Domyślnie wyłączono użycie AI przy automatycznym uzupełnianiu formularzy.
Oprócz nowości i poprawek błędów, w Firefox 159 usunięto 167 podatności, z czego 108 z nich ma wysoki poziom zagrożenia. Większość podatności wynika z problemów z zarządzaniem pamięcią, takich jak przepełnienia buforów i odwołania do już zwolnionych obszarów pamięci. Te problemy mogą potencjalnie prowadzić do wykonania kodu złośliwego, gdy otworzone są specjalnie zaprojektowane strony.
Źródło: opennet.ru
