

Firma Ledger potwierdziła informacje o wykryciu implantów (sprzętowych nakładek), wprowadzonych do portfeli sprzętowych Ledger Nano X, sprzedawanych nie przez oficjalnie zalecanych dostawców. Głównym celem zostali klienci zakupujący przez resellera CryptoBilis, działającego w Malezji, Indonezji i na Filipinach. Przy pomocy wykrytego implantu miały zostać skradzione środki z 324 portfeli kryptograficznych na łączną kwotę około 102 milionów dolarów.
Badacze zbadali trzy wersje implantów, wbudowanych w urządzenia, które kupiono przez Amazon Japan i Yahoo! Auctions od chińskiego sprzedawcy, wysyłającego zamówienia z Malezji. Implanty wykorzystywały mikrokontroler ST STM32G431KBU6 (ARM Cortex‑M4, 128 KB Flash), modem LTE oraz eSIM, podłączane do magistrali SPI w celu przechwytywania informacji o naciśnięciach przycisków oraz danych wyświetlanych na wbudowanym ekranie OLED. Przechwytywane informacje były wysyłane do przestępców przez sieć komórkową i zawierały tajną frazę seed, wprowadzoną przez użytkownika podczas przywracania lub generowaną podczas inicjowania nowego portfela.
W pierwszej i drugiej wersji akumulator został wymieniony na dodatkową płytkę, natomiast w trzeciej wersji pozostawiono oryginalny akumulator, a chip umieszczono w szczelinach piankowej uszczelki pod ekranem. W pierwszej wersji modyfikację można od razu zauważyć po obfitości dodatkowych przewodów.
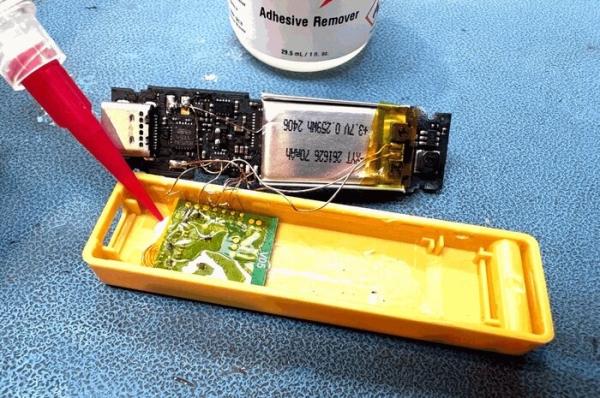
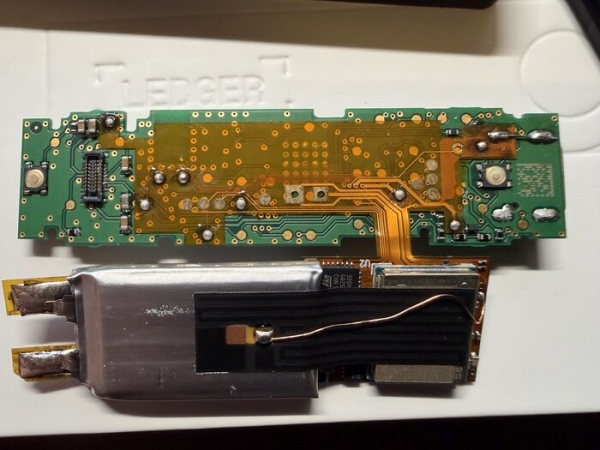
W drugiej wersji wykorzystano płytkę, podłączaną przez elastyczny taśmę, przylutowaną do fabrycznych wyprowadzeń na oryginalnej płytce.
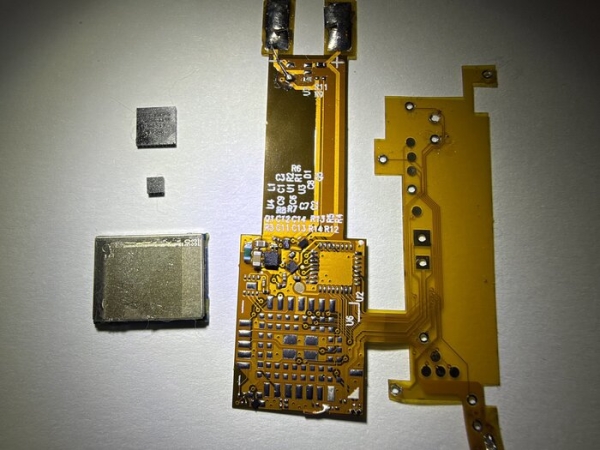
W trzeciej wersji użyto nie ręcznie robionej, lecz specjalnie zaprojektowanej nakładanej płytki drukowanej, wyprodukowanej na masową skalę na zlecenie. Jedynym widocznym oznakiem był przewód anteny, a sama płytka implantu była umieszczona blisko oryginalnej płytki Ledger i wizualnie zlewała się z nią. Oznaczenia na układach scalonych zostały zeszlifowane.
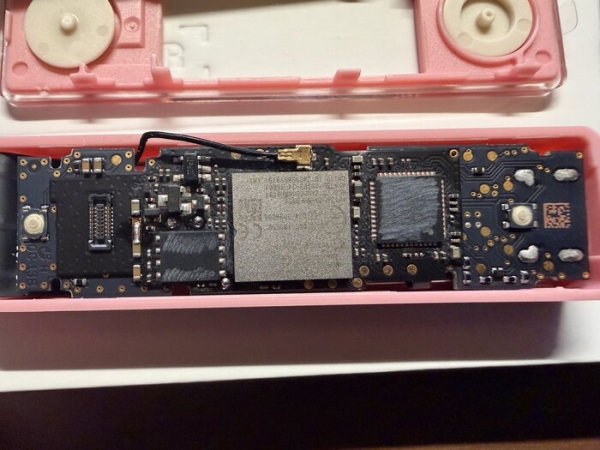
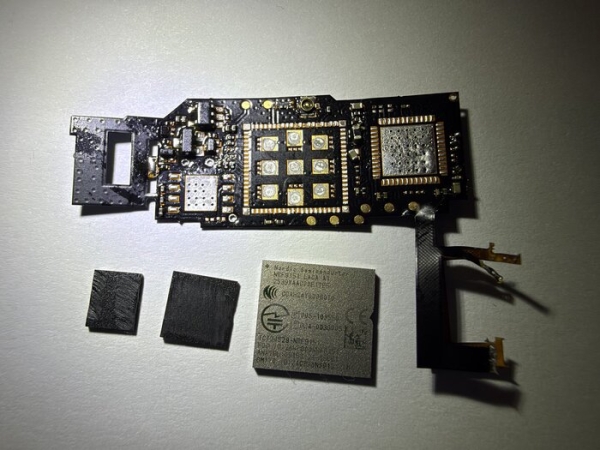
Wstawienie implantów miało miejsce na jednym z etapów łańcucha dostaw bez kompromitacji infrastruktury firmy Ledger. Ponieważ modyfikacja nie wpływa na oryginalny chip Ledger, standardowa funkcja weryfikacji autentyczności nie pozwala na wykrycie obecności implantu.
Użytkownikom, którzy w ciągu ostatnich trzech miesięcy zakupili sprzętowe portfele kryptowalutowe przez firmę CryptoBilis, zaleca się, aby nie inicjowali nowych urządzeń ani nie przenosili środków na nowy portfel, generując ponownie frazę seed. Aby zapobiec podobnym incydentom w przyszłości, firma Ledger planuje wprowadzić dodatkowe środki ochrony przed fizycznym naruszeniem. Firma CryptoBilis, która w marcu 2026 roku zmieniła właściciela, wstrzymała sprzedaż sprzętowych portfeli kryptowalutowych do czasu zakończenia dochodzenia.
Źródło: opennet.ru
