

Firma Microsoft zaprezentowała pierwszą wersję projektu Litebox, który rozwija operacyjny system skoncentrowany na bezpieczeństwie, wdrożony w formie biblioteki (Library OS). Przy takim podejściu usługi systemu operacyjnego są bezpośrednio wbudowywane w aplikację, zamiast polegać na zewnętrznym jądrze systemu operacyjnego za pomocą wywołań systemowych. Litebox może być używany w programach lub jądrach jako dodatkowa warstwa izolacji, blokująca dostęp do zbędnej funkcjonalności jąder lub API. Kod projektu jest napisany w języku Rust i opublikowany na licencji MIT.
Litebox zapewnia bibliotekę, która może być podłączona do aplikacji z izolatorem, wykonującą translację żądań do zewnętrznych interfejsów programowania. Takimi zewnętrznymi interfejsami mogą być jądro Linux, zabezpieczone izoletowane środowiska OP-TEE (Open Portable Trusted Execution Environment), środowiska Webassembly lub standardowa biblioteka RustStd.
Minimalna platforma stworzona przez Litebox jest zastosowalna do uruchamiania aplikacji Linux i Windows, z wbudowanymi jądrami Linux oraz LVBS (Linux Virtualization Based Security). Możliwe obszary zastosowań Litebox obejmują uruchamianie niemodyfikowanych programów Linux w Windows, izolację uruchamiania aplikacji Linux na systemach z jądrem Linux, uruchamianie programów w oparciu o AMD SEV SNP w celu szyfrowania pamięci, wykonywanie programów OP-TEE w Linux oraz izolację przy użyciu koncepcji LVBS (wykorzystanie wirtualizacji sprzętowej do ochrony poszczególnych komponentów jądra Linux, na przykład stosowanych do weryfikacji autentyczności modułów i zarządzania dostępem).
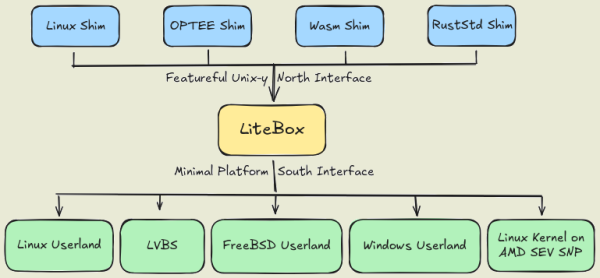
Źródło: opennet.ru
