

Wydano specjalizowaną wersję przeglądarki Tor Browser 16.0, w której dokonano przejścia na gałąź ESR Firefox 153. Przeglądarka koncentruje się na zapewnieniu prywatności i bezpieczeństwa, a cały ruch jest przekierowywany wyłącznie przez sieć Tor. Nie można się bezpośrednio połączyć przez standardowe połączenie sieciowe bieżącego systemu (w przypadku włamania do przeglądarki, napastnicy mogą uzyskać dostęp do ustawień sieci, dlatego dla całkowitego zablokowania możliwych przecieków należy stosować takie produkty, jak Whonix). Wersje Tor Browser przygotowano dla systemów Linux, Android, Windows i macOS.
Dla dodatkowej ochrony w Tor Browser włączono opcję „Tylko HTTPS”, umożliwiającą korzystanie z szyfrowania ruchu na wszystkich stronach, gdzie to możliwe. Aby zminimalizować zagrożenie atakami wykorzystującymi JavaScript i domyślnie blokować wtyczki, w zestawie znajduje się dodatek NoScript. W celu walki z inspekcją ruchu zastosowano fteproxy i obfs4proxy. Dla organizacji szyfrowanego kanału komunikacyjnego w środowiskach blokujących wszelki ruch poza HTTP oferowane są alternatywne transporty.
Aby chronić przed śledzeniem ruchu użytkownika oraz przed wyodrębnianiem cech specyficznych dla konkretnego odwiedzającego, wyłączono lub ograniczono API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices oraz screen.orientation; a także wyłączono mechanizmy wysyłania telemetrii, Pocket, Tryb Czytnika, HTTP Alternative-Services, MozTCPSocket, „link rel=preconnect”, oraz zmodyfikowano libmdns.
W nowej wersji:
- Przeprowadzono przejście na bazę kodu Firefox 153 ESR (wcześniej używano Firefox 140). W trakcie przejścia przeprowadzono audyt zmian w Firefox, w ramach którego przeanalizowano i naprawiono 274 potencjalne problemy, które mogły negatywnie wpływać na prywatność i bezpieczeństwo. Dodatek NoScript zaktualizowano do wersji 13.6.37.1984, a zestaw narzędzi Tor do wersji 0.4.9.15.
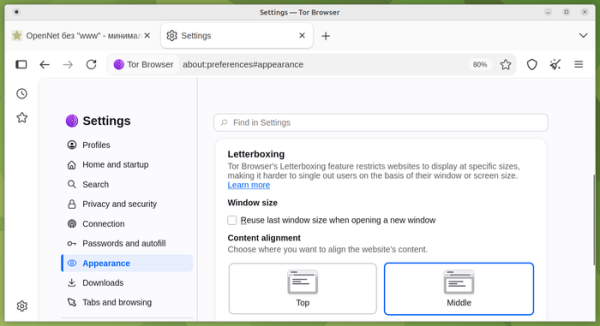
- Przeprojektowano interfejs konfiguratora, w którym rozszerzono możliwości wyszukiwania ustawień, poprawiono nawigację, zaktualizowano etykiety i opisy ustawień. Sekcja „Ogólne” została podzielona na kilka nowych sekcji z ustawieniami wyglądu, pobierania, zakładek, języków i narzędzi dla osób z ograniczeniami. Aby zapewnić spójność z Firefoxem, przerobiono specyficzne dla Tora sekcje z ustawieniami połączenia i poziomu bezpieczeństwa. Ukryto lub dodano ostrzeżenia do ustawień, które obniżają prywatność lub ułatwiają ukrytą identyfikację.

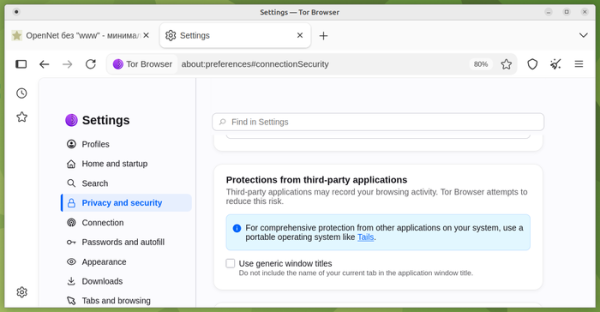
- W sekcji ustawień „Prywatność i bezpieczeństwo” dodano sekcję poświęconą ochronie przed śledzeniem przez zewnętrzne aplikacje otwieranych w przeglądarce stron. W sekcji na razie zaproponowano tylko jedną opcję wyłączenia wyświetlania tytułów otwartych stron w nagłówku okna. Po jej włączeniu w nagłówku zawsze będzie wyświetlana tylko linia „Tor Browser”. Ponieważ uzyskiwanie informacji z nagłówków innych okien nie wymaga osobnych uprawnień, każda zewnętrzna aplikacja może zbierać informacje o otwartych stronach, śledząc zmianę nagłówka.
Implementacja rozważanej opcji została również przekazana do bazy kodowej Firefox i już jest dostępna do włączenia poprzez parametry privacy.exposeContentTitleInWindow i privacy.exposeContentTitleInWindow.pbm na stronie about:config.

- Przewodnik użytkownika, proponowany na stronie about:manual (w menu „Pomoc → Podręcznik Tor Browser”), został przepisany i zaktualizowany w zgodzie z dokumentacją na stronie.
- Dodano kompilacje dla systemów Linux na architekturze AArch64, które można używać m.in. na płytach Raspberry Pi i komputerach Mac z chipami Apple Silicon.
- Wsparcie dla 32-bitowych kompilacji Linux dla systemów x86 zostało zakończone. Według oceny programistów codziennie rejestrowanych jest tylko około 200 zapytań o dostępność aktualizacji dla takich kompilacji.
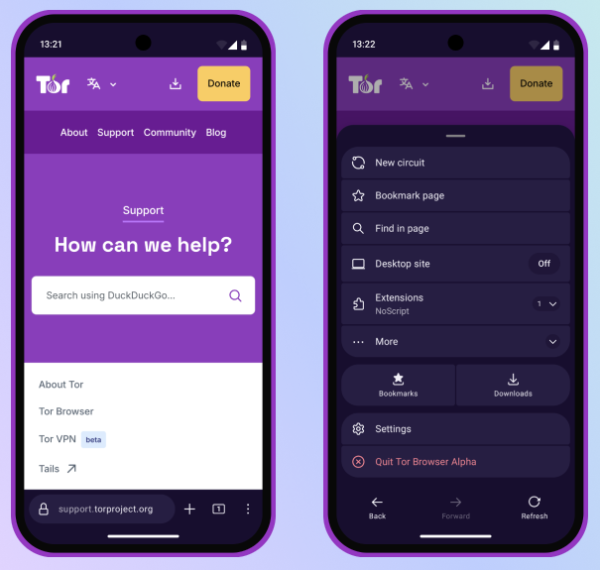
- W wersji na Android kontynuowany jest proces przejścia na użycie frameworka Jetpack Compose. Design znacznej części interfejsu został przerobiony zgodnie z koncepcją Material Design 3. Pracowano nad zmniejszeniem pakietu APK, aby nie przekroczyć limitu Google Play wynoszącego 100 MB.

Źródło: opennet.ru
